
 #1
 wdahlenburg/cve-2022-38725
CVE-2022-38725 针对 syslog-ng 的概念验证
 wiliam227user/cve-2018-12633-tplink-auth-bypass
关于 TP-Link TL-WR840N 固件中认证绕过漏洞(CVE-2018-12633)的技术案例研究与利用分析。
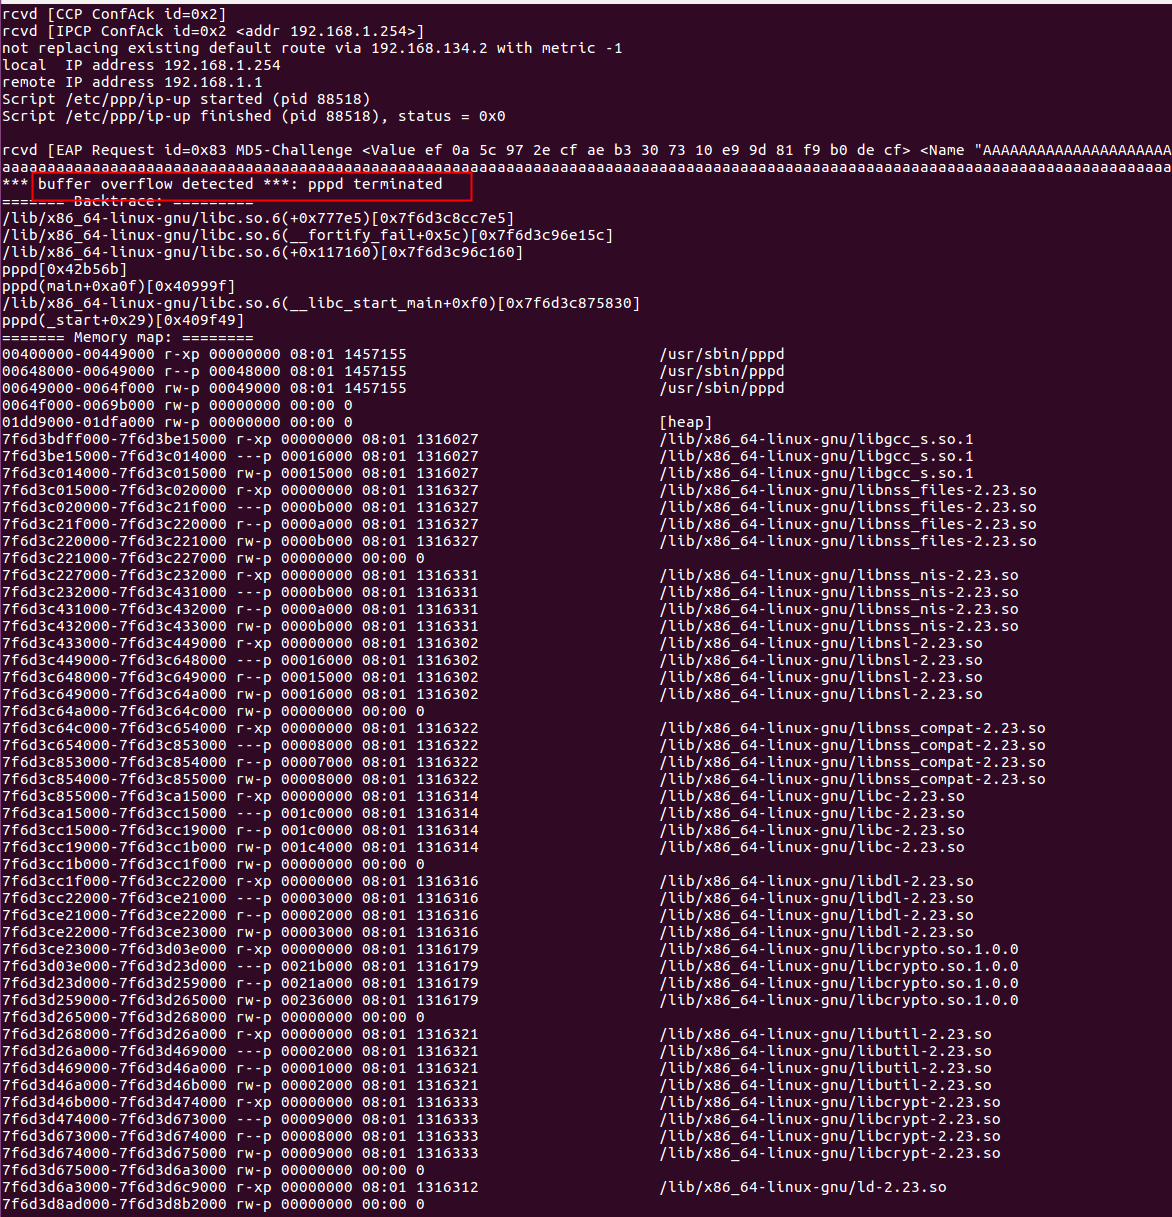 winmin/cve-2020-8597
CVE-2020-8597 pppd 缓冲区溢出 POC
 xfreed0m/cve-2018-10933
一个利用libssh认证漏洞的Python脚本
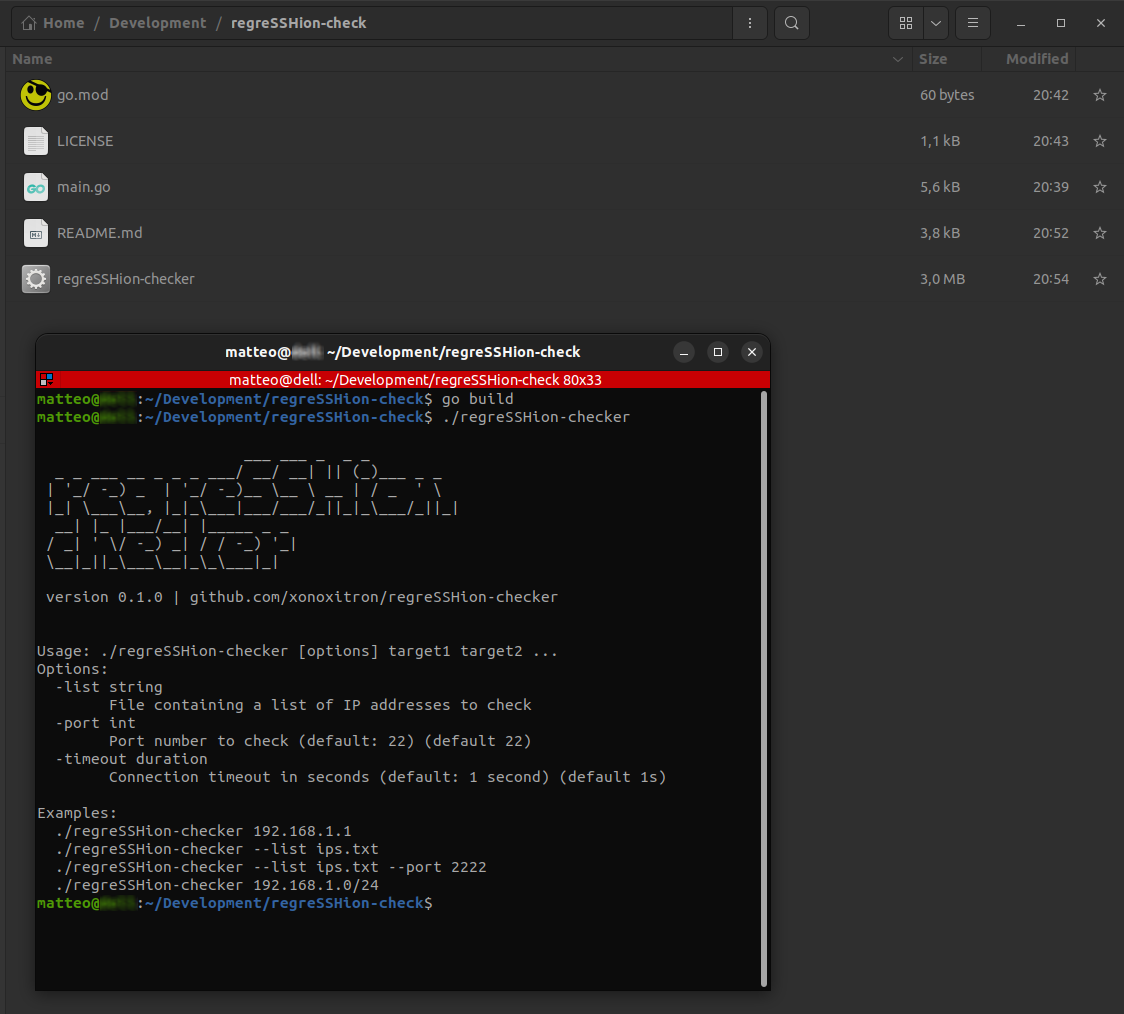 xonoxitron/regresshion-checker
快速识别容易受到OpenSSH 'regreSSHion'(CVE-2024-6387)漏洞影响的服务器。
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
CVE-2024-21413的概念验证漏洞利用,通过HTML电子邮件中的Moniker Link触发SMB连接,并借助Responder捕获netNTLMv2哈希。展示了渗透测试、Python脚本编写和网络协议分析技能。
 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5版本破/解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 zteeed/cve-2018-4407-ios
POC: XNU操作系统内核中网络代码的堆缓冲区溢出漏洞
 cybersecuritist/cve-2024-21754-forti-rce
针对CVE-2024-21754的漏洞利用程序,该漏洞涉及FortiOS和FortiProxy中密码哈希强度不足的问题,使具有权限的攻击者能够解密备份文件并实现远程代码执行。
 dominic471/qub-network-security-cve-2023-20198
对CVE-2023-20198在Cisco IOS XE中的利用进行分析、检测和缓解 – QUB CSC3064网络安全评估
 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
关于在 Windows Server 2008 R2 上利用 MS17-010 EternalBlue 漏洞的分步指南,涵盖侦察、漏洞利用、后渗透利用及修补说明。
 eqstlab/cve-2025-29927
Next.js 中间件绕过漏洞利用
 ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
用于 CVE-2021-42717 -> ModSecurity JSON 解析中 DoS 漏洞的检测与缓解脚本
 eliushhimel/citrix-honeypot
Citrix ADC(NetScaler)蜜罐。支持检测 CVE-2019-19781 和登录尝试。

 zeronetworks/zerologon
用于 CVE-2020-1472 的测试脚本,同时支持 RPC/TCP 和 RPC/SMB
 maikelnight/zerologon
检查表明存在不兼容设备的事件 -> CVE-2020-1472









