
 #1
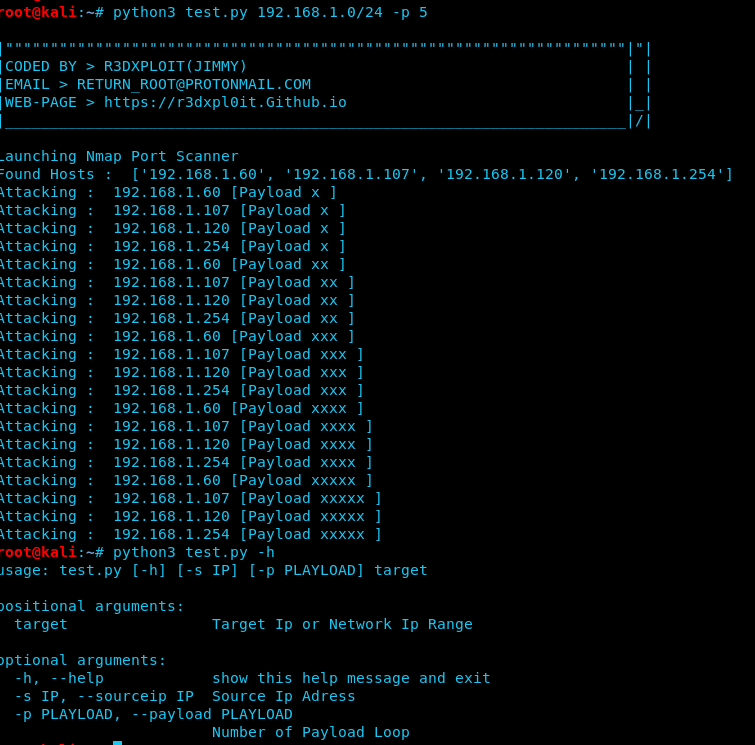
 r3dxpl0it/cve-2018-4407
IOS/MAC 拒绝服务 [用于对网络中 IOS/MAC 设备发起大规模攻击的 POC/EXPLOIT]
 samh4cks/cve-2023-27163-internalprober
一个使用易受攻击的 Request-Baskets 进行端口扫描的工具。
 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
对JAGUAR_TOOTH恶意软件(APT28)的全面100%无限制技术分析。由SASTRA_ADI_WIGUNA对Cisco IOS SNMP漏洞利用、ROP链构建和内存驻留间谍战术的高精度重构。
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
面向威胁态势设计的高级DDoS紫队(Purple Teaming)可复制蓝图。它整合了红队精英(Red Elite Teaming)攻击套件——包含多向量轮换、HTTP/2 Rapid Reset(CVE-2023-44487)利用,以及mTLS…
 shoucheng3/apache__mina-sshd_cve-2023-35887_2-9-2
纯Java SSH客户端/服务器库,实现SSH-2协议,支持多种加密算法、密钥交换、认证方法、SFTP、SCP和端口转发,用于安全远程访问。
 shoucheng3/apache__incubator-dubbo_cve-2021-30181_2-6-8
高性能Java RPC和微服务框架,提供服务发现、流量管理、可观测性和内置安全,用于构建企业级分布式系统。
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
基于Java的任务控制框架,使用YAML配置,支持遥测、指令和模拟,用于航天器操作。包含CVE-2023-45277漏洞利用模块。
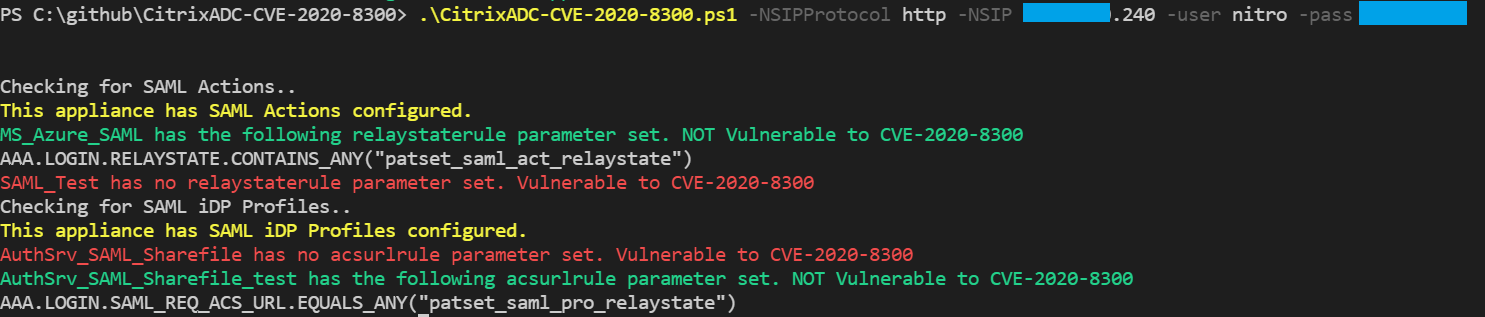 stuartcarroll/citrixadc-cve-2020-8300
通过 Citrix ADC NITRO API 检测易受 CVE-2020-8300 影响的 Citrix ADC SAML action 或 SAML iDP Profile 配置
 syrex1013/mikroroot
CVE-2018-14847 (MikroTik 漏洞利用) 的自动化版本
 tausifzaman/cve-2018-14847
这是严重的 WinBox 漏洞 (CVE-2018-14847) 的概念验证,该漏洞允许任意文件读取明文密码。该漏洞早已被修复,因此本项目已终止,不再提供支持或更新。您可以自行 fork 并更新它。
 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation
CVE-2020-1472(ZeroLogon)检测的教育演示,使用Windows事件日志和Suricata IDS,以及通过Windows更新进行缓解。包括漏洞测试脚本和自定义Suricata规则。
 technion/disablesmbcompression
CVE-2020-0796 漏洞缓解 - Active Directory 管理模板
 toffeenutt/cve-2022-47522-poc
针对CVE-2022-47522的概念验证漏洞利用程序,演示通过去认证攻击和MAC地址欺骗实现Wi-Fi帧拦截,以捕获HTTP和ICMP响应。
 tonyarris/cve-2024-47176-scanner
用于 CUPS 漏洞 CVE-2024-47176 的扫描器
 unmanarc/cve-2014-4210-ssrf-portscanner-poc
CVE-2014-4210 SSRF 端口扫描器 PoC
 victor0013/cve-2019-0708
CVE-2019-0708 RDP RCE 漏洞的扫描器 PoC
 vigilante-1337/cve-2025-32433
Erlang/OTP 的 SSH 服务器中发现了一个严重漏洞,该漏洞允许未认证的攻击者实现远程代码执行。一个畸形的 SSH 握手即可绕过身份验证,并利用对 SSH 协议消息的不当处理。









