
 #1
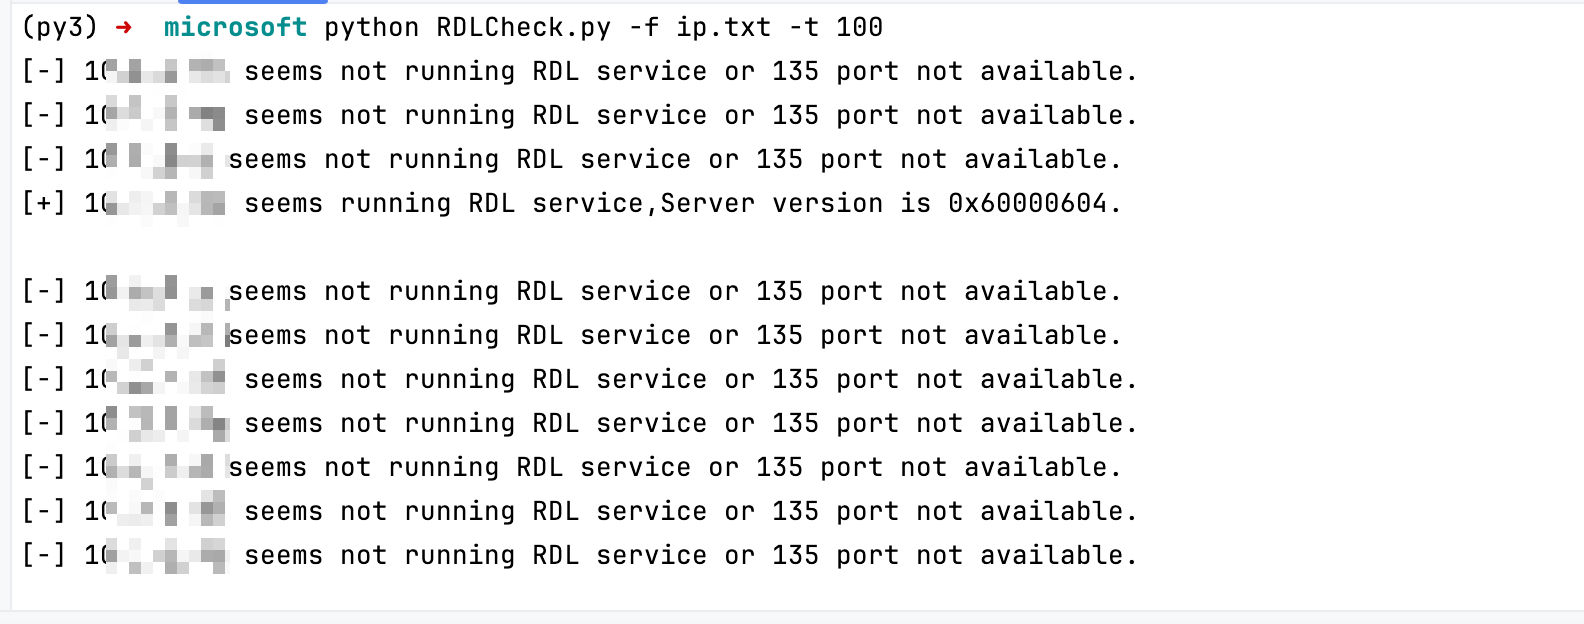
 zhuxi1965/cve-2024-38077-rdlcheck
检测RDL服务是否运行,快速排查受影响资产
 etocheney/javadeserialization
针对类似CVE-2017-10271漏洞的一个java反序列化漏洞扫描器
 wlor0623/http2-bomb-detector
HTTP/2 Bomb (CVE-2026-49975) 非破坏性漏洞检测器,适用于 Nginx / Apache httpd。零依赖 Python。
 mourafuseti/vulneravel-cve-2018-14847---credenciais-extraidas
VULNERAVEL CVE-2018-14847 - 使用 Python 提取 MikroTik 凭据
 owasp/audio-video-communications-top-10
OWASP 音视频通信十大安全风险,记录现代实时通信系统中的常见漏洞与威胁。
 lsg-polarbear/cve-2026-49975
CVE-2026-49975漏洞复现
 oseasfr/scanner_cve_openssh
用于识别可能受到CVE-2024-6387和CVE-2023-48795漏洞影响的SSH服务软件的扫描器。
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) 防御实验室 — nginx + Coraza WAF 动态模块 + OWASP CRS v4。仅供教育用途。
 doux-x/cve-2024-6387-analysis
CVE-2024-6387 OpenSSH 信号竞争漏洞(regreSSHion)分析报告及检测脚本
 sms2056/cve-2024-6387
基于SSH横幅的漏洞扫描器,用于检测CVE-2024-6387,具有多线程扫描、进度条和彩色输出,用于快速网络评估。
 lsr00ter/cve-2024-21412_water-hydra
根据趋势科技的研究编写的POC代码
 zxz3650/cve-2025-55182-poc
CVE-2025-55182-POC
 sdrtba/cve-2025-29927
面向 CVE-2025-29927 的概念验证与批量扫描工具包,该漏洞通过伪造 x-middleware-subrequest 头可绕过 Next.js 中间件授权验证。内含 nuclei 模板及 Python 扫描器。
 pablodiz/cve-2023-50387
DNS漏洞利用工具,针对CVE-2023-50387,具备自动化RRSIG密钥生成功能,并支持基于Docker的攻击模拟,可针对存在漏洞及已修补的Unbound解析器进行测试。
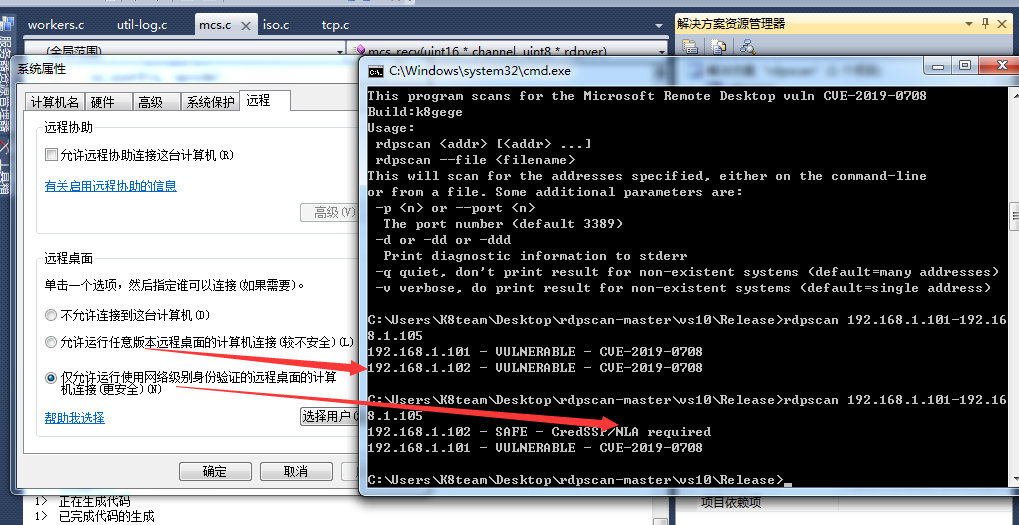 lisinan988/cve-2019-0708-scan
批量扫描CVE-2019-0708 (BlueKeep) RDP漏洞的工具,支持Windows和Linux,使用rdpscan和自定义Cscan进行大规模IP范围检测。
 t0r0t0r0/cve-2015-7547
针对CVE-2015-7547 glibc DNS解析器漏洞的概念验证利用程序。包含通过精心构造的DNS响应触发缓冲区溢出的Python和PHP脚本,以及iptables缓解措施说明。









