
 #1

 azurit/modsecurity-backdoor
这是在 ModSecurity WAF 内部运行的恶意软件的概念验证。
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
 dtrecherel/dnsspoof
一个使用 Python3 编写的 DNS 欺骗工具。
 freelan-developers/freelan
freelan 的主仓库。
 hantwister/fakedellom
一个虚假主机,可被 Dell OMSA“管理”,让你绕过登录界面。
 insanid/netgear-telenetenable
用于 Netgear 路由器的 Telenet Enable,通过 svn checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only 获取
 bastilleresearch/nrf-research-firmware
用于基于 Nordic Semiconductor nRF24LU1+ 的 USB 适配器和开发板的固件与研究工具。
 synacktiv/ipspinner
IPSpinner 作为一个本地代理运行,将请求通过外部服务进行重定向。
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 synacktiv/nmap-farewell
使用 Rust 实现自动化网络安全:检测与阻止端口扫描器

 synacktiv/twoface
“Two-Face” Rust 二进制文件(Linux 平台)
 h3x0v3rl0rd/autonmap
针对 Hack The Box 的自动化 Nmap 扫描脚本,可在渗透测试期间简化端口枚举与侦察流程。
 h3x0v3rl0rd/enyx
SNMP IPv6 枚举器,用于安全评估中的网络侦察与服务发现。
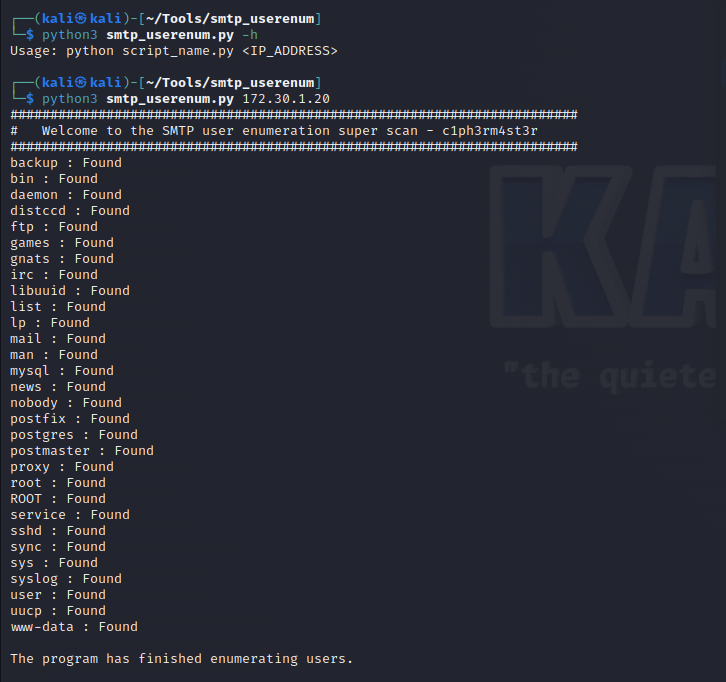 h3x0v3rl0rd/smtp_userenum
用于通过利用 VRFY 和 EXPN 命令枚举 SMTP 用户,以识别目标邮件服务器上有效电子邮件账户的 Python 脚本。
 h3x0v3rl0rd/zenmap
图形化前端,为 Nmap 网络扫描器提供直观界面,支持网络发现、端口扫描和服务检测。
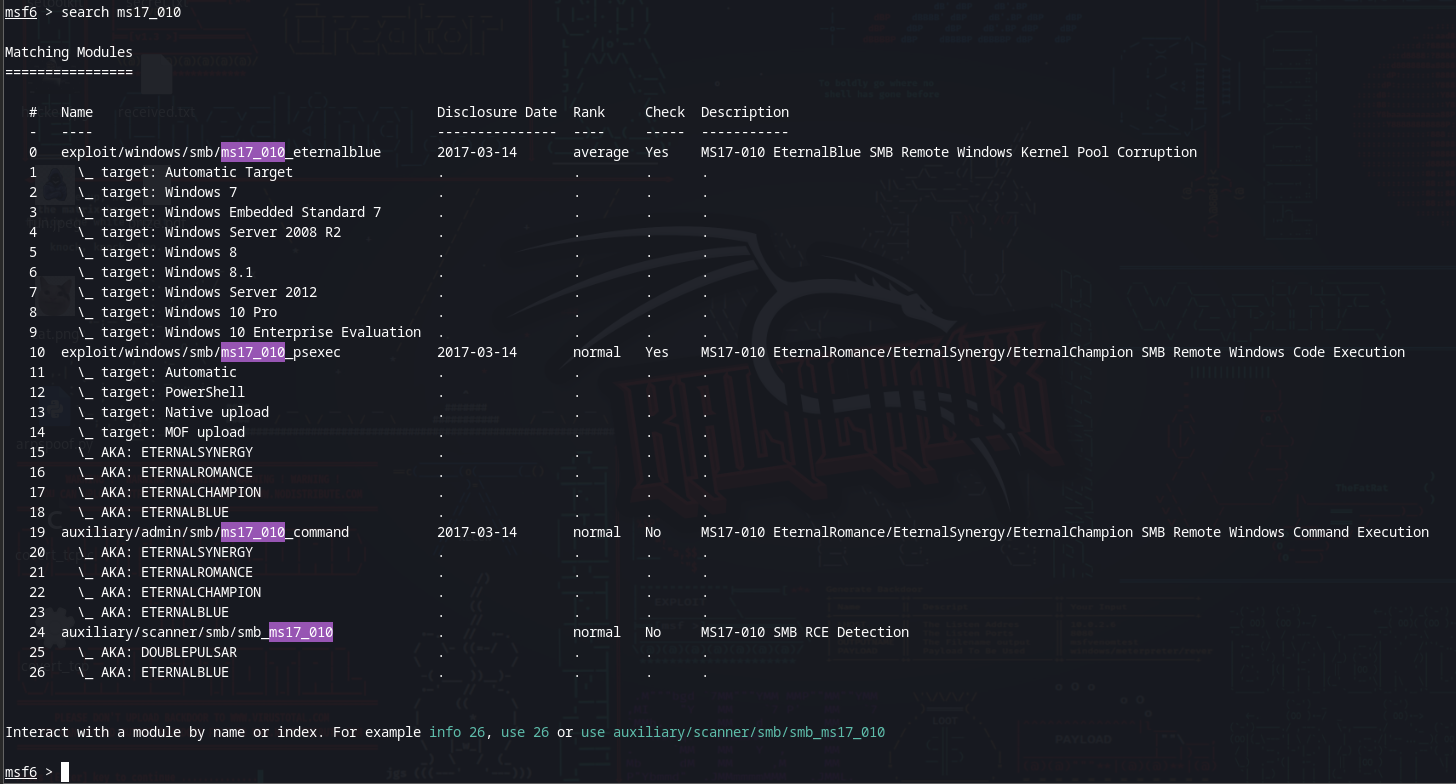 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
逐步实验指南,演示如何使用 Metasploit 对 Windows 7 SMB 协议实施 EternalBlue 漏洞利用(CVE-2017-0144),涵盖环境设置、利用过程及缓解措施。









