
 #1

 r-pufky/wireguard-initramfs
使用 dropbear 通过 wireguard。

 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…

 matheus-garbelini/esp32_bluetooth_classic_sniffer
主动蓝牙 BR/EDR 嗅探器/注入器,价格与任何 ESP32 开发板一样低廉。可与 Scapy 配合使用 ;-)
 rad9800/wtsrm2
仅头文件的 C++17 库,用于规避检测的 Windows 开发:编译时 API 哈希、DLL 挂钩移除、硬件断点清除、VEH 移除以及 DLL 通知回调抑制,以规避 EDR 挂钩。
 scriptjunkie/fwallower
分析 Windows 防火墙出站阻止并选择性地允许流量

 renich/pared
轻量级、安全的控制平面及实时 Web 仪表盘,基于 Crystal 编写,用于 Linux firewalld 和 NetworkManager 主机安全。
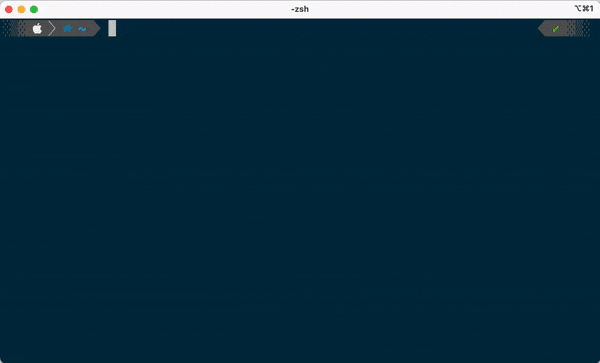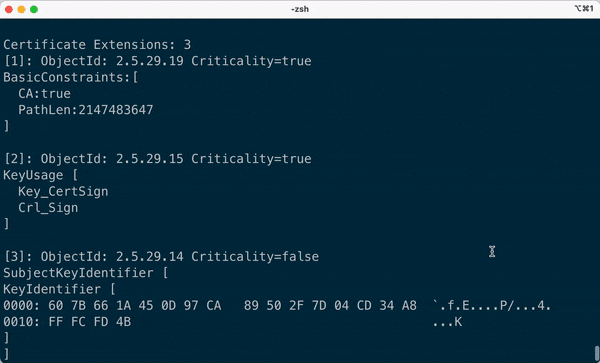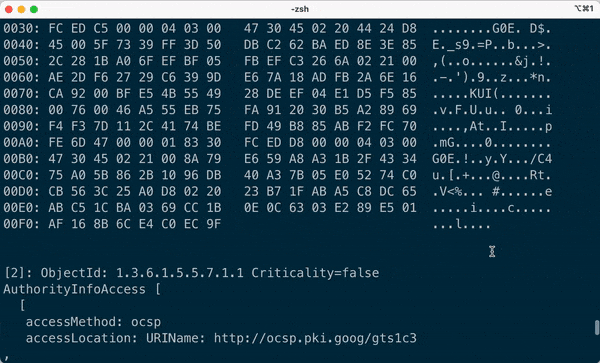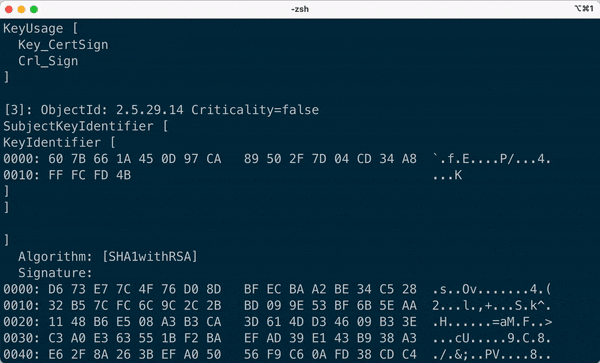 hakky54/certificate-ripper
🔐 用于提取服务器证书的 CLI 工具
 nvisosecurity/cobaltwhispers
CobaltWhispers 是一个攻击者脚本,利用一组用于 Cobalt Strike 的 Beacon 对象文件(BOF)来执行进程注入、持久化等操作,并借助直接系统调用(SysWhispers2)绕过 EDR/AV。
 nvisosecurity/interceptor
拦截器是一个内核驱动程序,专注于在内核空间中篡改EDR/AV解决方案。
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 漏洞利用 pcap
 ridhinva/panos-captive-portal-rce
扫描器:CVE-2026-0300 PAN-OS User-ID Captive Portal 缓冲区溢出 RCE — 用于检测 Palo Alto 防火墙中遭主动利用的 BOF 漏洞的 Python CLI(CISA KEV 2026-05-13)
 jconwell/secret_handshake
一个通过mTLS使用x509证书的原型恶意软件C2信道
 rad9800/hwbp4mw
用于 Windows 的硬件断点挂钩引擎,使用调试寄存器挂钩函数、绕过 ETW/AMSI 并规避用户态 EDR 监控。
 nopbrick/seeproxy
Golang 反向代理,支持 CobaltStrike malleable profile 验证。









