
 #1

 jayglxr/cve-2026-24061-poc
CVE-2026-24061 的概念验证漏洞利用程序,这是 GNU inetutils-telnetd 中一个严重的远程身份验证绕过漏洞,可通过精心构造的 NEW_ENVIRON USER 变量实现,无需凭据即可获得 root shell。
 hd0x01/cve-2026-24061-nse
该脚本执行完整的Telnet协商,精确镜像真实telnet -a客户端会话的字节序列。
 przemytn/cve-2026-24061
CVE-2026-24061 的概念验证漏洞利用程序,该漏洞是 telnetd 中通过 USER 环境变量的参数注入实现的认证绕过,允许未经认证即可获取 root shell 访问权限。
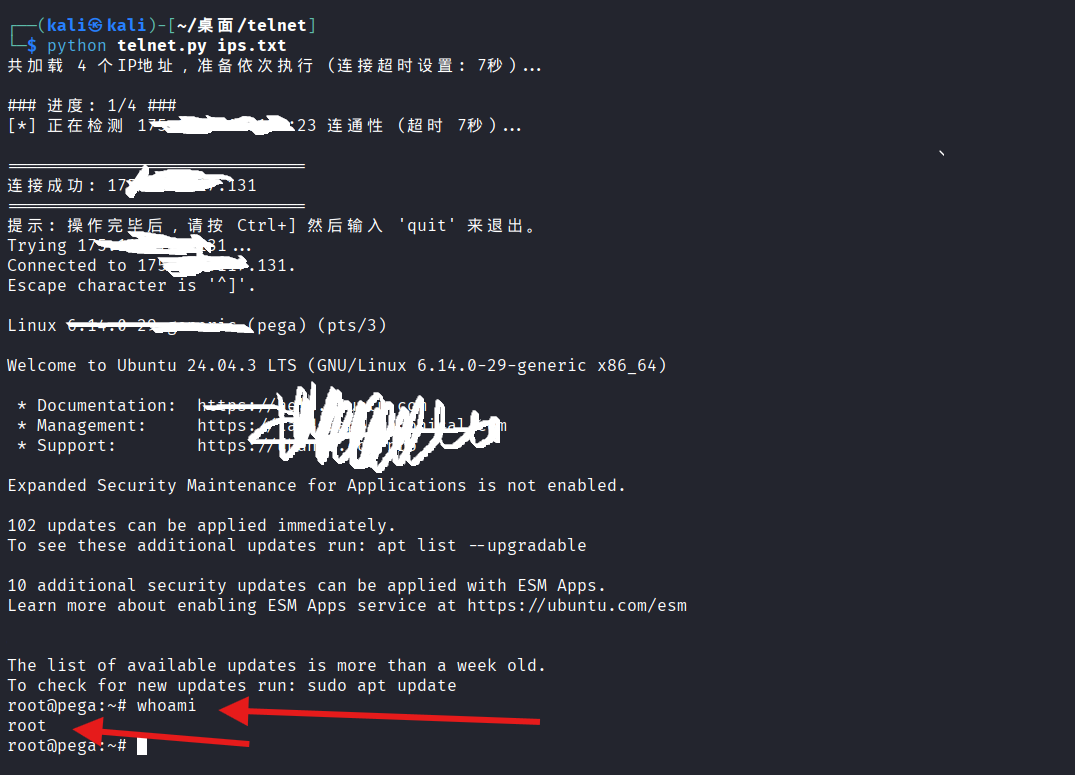 parameciumzhang/tell-me-root
用于 CVE-2026-24061 Telnet 身份验证绕过的批量扫描器,具备端口存活检测和自动化载荷尝试功能,适用于经授权的渗透测试。
 furkankayapinar/cve-2026-24061-telnet2root
扫描器及针对 inetutils-telnetd 中 CVE-2026-24061 的交互式漏洞利用工具,可通过精心构造的 NEW-ENVIRON 协商实现未认证的 root 访问。包含多线程扫描功能及 Docker 实验环境。
 killsystema/scan-cve-2026-24061
扫描 CVE-2026-24061 telnetd 认证绕过漏洞,生成载荷并验证易受攻击的 GNU inetutils telnetd 设备上的 root 访问权限。
 kaleth4/cve-2026-33827
CVE-2026-33827 的技术分析,这是一个通过 IPv6/IPSec 中的竞态条件实现的严重 Windows TCP/IP 远程代码执行漏洞,包括利用技术、缓解步骤和检测指南。
 kaleth4/cve-2026-33824
CVE-2026-33824 深度分析,这是一个严重的 Windows IKE 远程代码执行漏洞,涵盖利用技术、检测策略和修复步骤。
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
基于SSH的自动化扫描与修复工具,用于检测Linux内核本地提权漏洞CVE-2026-43284和CVE-2026-43500,支持多主机发现、权限提升检测及模块黑名单缓解措施。
 fevar54/cve-2026-33634-scanner
TeamPCP供应链攻击(CVE-2026-33634)的IOC扫描器。
 fevar54/cve-2026-3055-scanner---herramienta-de-detecci-n
CVE-2026-3055 扫描器:检测存在内存过度读取漏洞的 NetScaler ADC/Gateway。支持 JSON/HTML/CSV 报告。
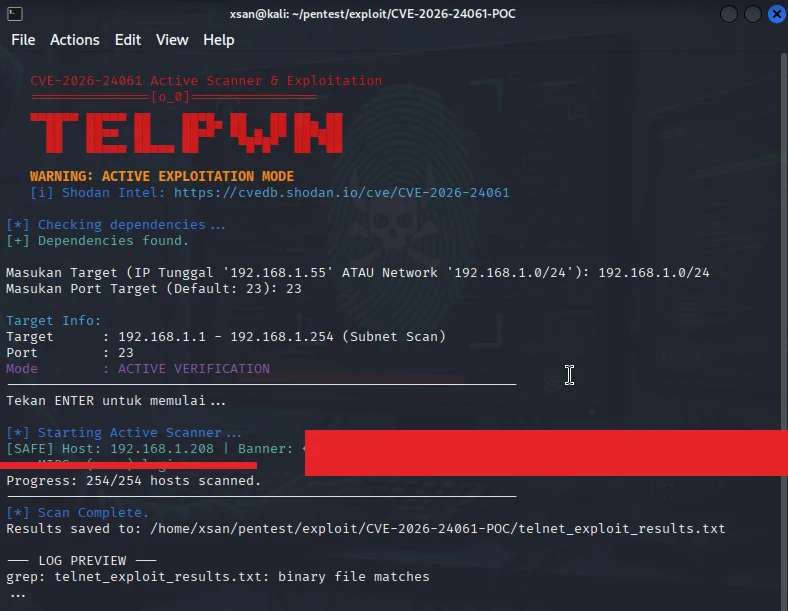 xsanflip/cve-2026-24061-scanner
基于 Bash 的 CVE-2026-24061 扫描器,可对 GNU Inetutils telnetd 执行子网侦察、横幅抓取和主动利用检测,以验证身份验证绕过漏洞。
 mr-zapi/cve-2026-24061
Nuclei 模板,用于检测 CVE-2026-24061,这是 GNU inetutils telnetd 中的一个严重 telnet 参数注入漏洞,允许未经身份验证的 root 访问。
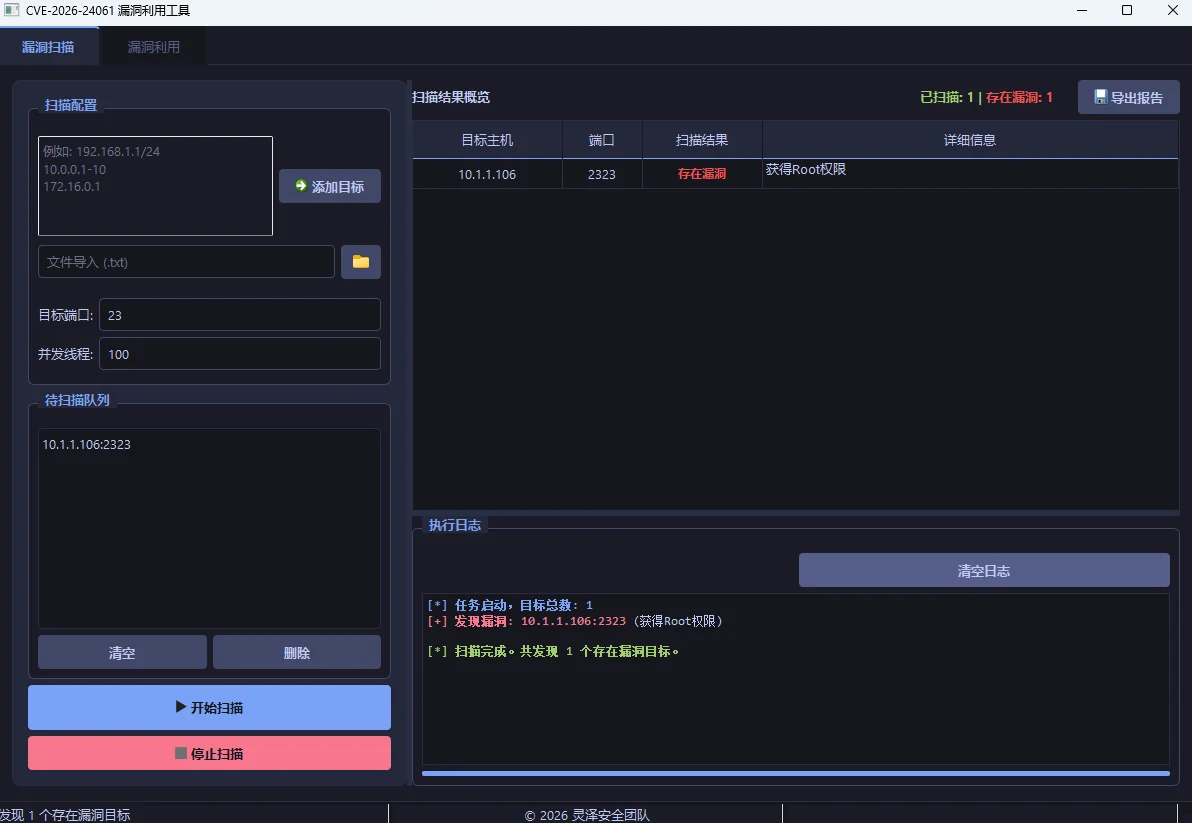 lingzesec/cve-2026-24061-gui
CVE-2026-24061 GNU Inetutils telnetd 身份验证绕过漏洞检测与利用 GUI 工具
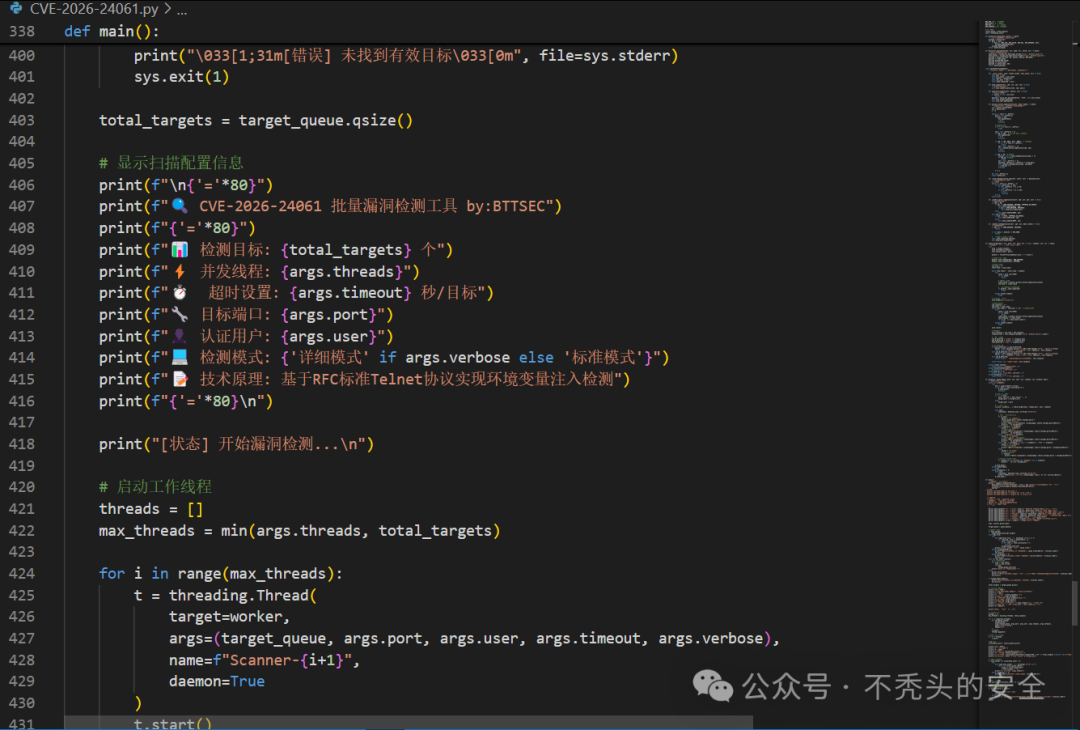 my0723/gnu-inetutils-telnet-cve-2026-24061-
GNU Inetutils telnet远程认证绕过漏洞(CVE-2026-24061),该漏洞源于 GNU Inetutils telnetd 组件中对环境变量处理不当,攻击者可利用该漏洞,通过构造恶意的 USER 环境变量并发送至受影响的 telnet…
 ilmndwntr/cve-2026-41940-mass-exploit
CVE-2026-41940 的大规模利用工具,支持单目标与批量扫描,可自动利用存在漏洞的目标。
 fsanzmoya/wsus_cve-2025-59287
检查 Windows Server Update Services (WSUS) 环境中的 CVE-2025-59287 漏洞,为安全评估提供验证和检测能力。









