#1
 fevar54/cve-2026-35616-detector.py
CVE-2026-35616 检测器:识别存在漏洞的 FortiClient EMS 服务器(7.4.5-7.4.6)。
 exploitwritter/cve-2021-44132
此脚本利用 C-DATA 专有路由器(如 BESTCOMs)中 OMCISHELL 对象的漏洞。
 dotelpenguin/telnetd_cve-2026-24061_tester
用于通过NEW-ENVIRON注入检测CVE-2026-24061 telnetd漏洞的Python脚本,提供风险评估和缓解指导。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 cybrdude/cve-2026-1731-scanner
# CVE-2026-1731 被动漏洞扫描器 — BeyondTrust RS/PRA 预认证 RCE(CVSS 9.9)。仅限教育与防御用途。
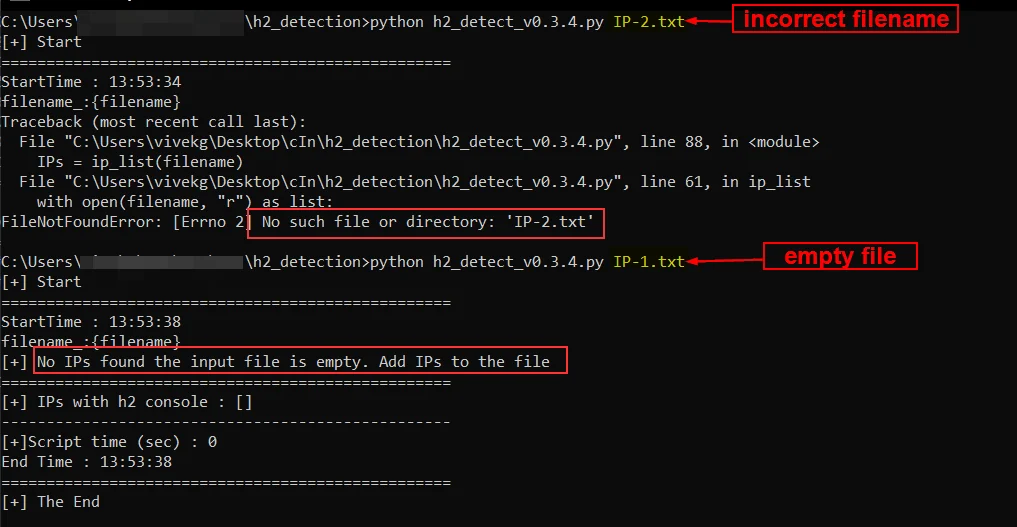 cybersecurityworks553/cve-2021-42392-detect
扫描 IP 列表以检测存在漏洞的 H2 数据库控制台,识别网页并检查 CVE-2021-42392 的访问限制。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
生产级工具,用于检测与修复 CVE-2026-0622(5G 核心软件中的 Ghost Admin 权限提升与主密钥泄露)。
 cumakurt/tscan
基于 Python 的扫描器,用于检测并利用 CVE-2026-24061 telnetd 认证绕过漏洞,从而在存在漏洞的 GNU Inetutils 服务上获取 root shell 访问权限。
 cozystack/copy-fail-blocker
BPF-LSM 针对 CVE-2026-31431(Copy Fail)的缓解措施——在集群范围内拒绝 AF_ALG 套接字创建
 christopher-pace/cve-2023-51073
固件更新服务器验证漏洞,影响 Buffalo LS210D 版本 1.78-0.03
 chosenonehacks/cve-2026-32746
针对 GNU InetUtils telnetd 中预认证缓冲区溢出漏洞(CVE-2026-32746)的概念验证利用程序,包含 Docker 实验环境和检测脚本,用于授权安全测试。
 cbeek-r7/cve-2023-46805
简易扫描器,用于扫描IP地址列表,以发现存在漏洞的Ivanti Pulse Secure设备
 canpilayda/inetutils-telnetd-cve-2026-24061
CVE-2026-24061 在 GNU Inetutils telnetd 中认证绕过的演练,在 Hackviser 实验室环境中演示。
 buzz075/cve-2026-24061
针对 CVE-2026-24061 的深度技术分析与扫描器,该漏洞为 GNU InetUtils telnetd 中的一个严重身份验证绕过漏洞,内容包括漏洞利用链、PoC 及补丁详情。
 bluedragonsecurity/cve-2026-27831-poc
CVE-2026-27831 的 PoC 漏洞利用 - 漏洞发现者:Antonius
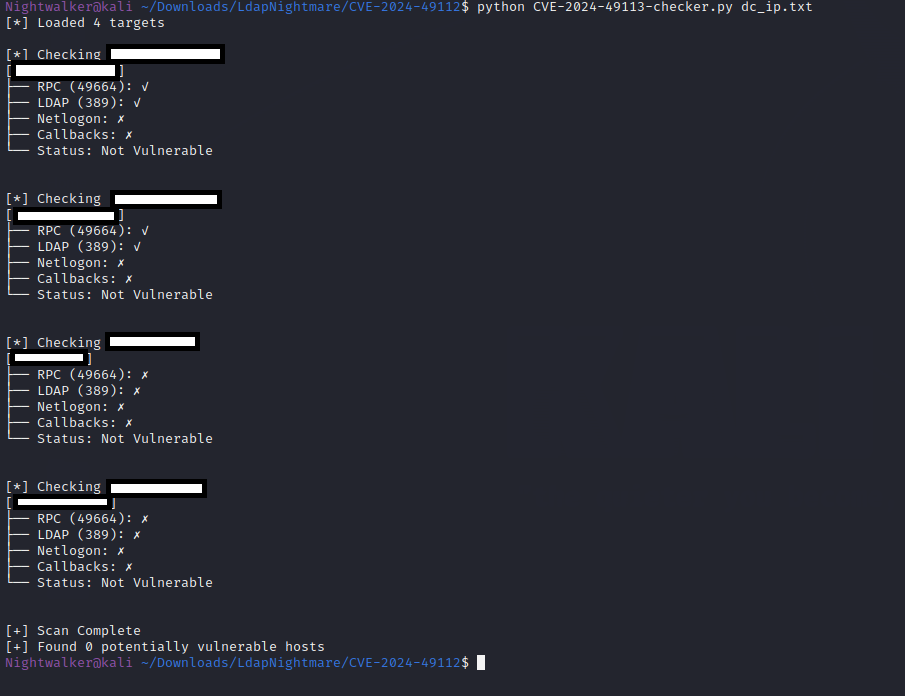 barcrange/cve-2024-49113-checker
检查系统是否可能受 CVE-2024-49113(LDAP Nightmare)影响,通过测试 RPC 连接、LDAP 端口、Netlogon 服务以及 LDAP 回调验证。
 balgan/cve-2026-24061
inetutils-telnetd 认证绕过 - 可用