Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

网络安全

用于分析、监控和保护网络基础设施和协议的工具。

Kitploit 推荐

精选工具

10 已选择
suricata preview#1

suricata

GitHuboisf/suricata
6.5k3天前
zeek preview#2

zeek

GitHubzeek/zeek
7.8k13小时8分前
wireshark preview#3

wireshark

GitHubwireshark/wireshark
10.3k22小时55分前
nmap preview#4

nmap

GitHubnmap/nmap
13.3k12小时34分前
snort3 preview#5

snort3

GitHubsnort3/snort3
3.5k15天前
wazuh preview#6

wazuh

GitHubwazuh/wazuh
16.5k3天前
osquery preview#7

osquery

GitHubosquery/osquery
23.4k12小时54分前
falco preview#8

falco

GitHubfalcosecurity/falco
9.6k14天前
securityonion preview#9

securityonion

GitHubsecurity-onion-solutions/securityonion
5.0k17天前
crowdsec preview#10

crowdsec

GitHubcrowdsecurity/crowdsec
14.5k1天前
最新相关性最受欢迎最近更新
3583 结果
adbHijacker preview

adbHijacker

GitHubunnaim/adbhijacker

针对 Android 11+ 设备上 CVE-2026-0073 的 PoC 工具,可在任何未修补且启用 adb over tcp 的设备上实现即时零点击 RCE。

android-securityreconnaissancevulnerability-analysis+5
96个月前
CVE-2026-0300 preview

CVE-2026-0300

GitHubshizuku198411/cve-2026-0300

非破坏性暴露调查工具,用于评估与 CVE-2026-0300 相关的 PAN-OS User-ID 认证门户攻击面,执行安全的 HTTP(S) 检查并基于版本进行风险评估。
defensive-toolsreconnaissancevulnerability-scanners+3
16个月前
CVE-2026-34159-Vulnerability-Research-Analysis-Detection preview

CVE-2026-34159-Vulnerability-Research-Analysis-Detection

GitHubrohithronanki/cve-2026-34159-vulnerability-research-analysis-detection

llama.cpp(< b8492)中 deserialize_tensor() 存在关键缓冲区验证绕过漏洞。空张量缓冲区会跳过边界检查,从而可通过 GRAPH_COMPUTE 实现未认证的任意读写。可绕过 ASLR 并通过 TCP 50052 端口实现远程代码执行(RCE)。

vulnerability-analysisexploitationnetwork-security+2
6个月前
CVE-2026-0300 preview

CVE-2026-0300

GitHubmr-r3b00t/cve-2026-0300

诱饵蜜罐,旨在模拟并监控针对 CVE-2026-0300 的利用尝试,捕获攻击者行为以供分析与防御。

defensive-toolsvulnerability-analysisnetwork-security+1
16个月前
ghes-cve-scanner preview

ghes-cve-scanner

GitHubisagoakira/ghes-cve-scanner

扫描 GitHub Enterprise Server 实例以检测 CVE-2026-3854 和 CVE-2026-4821,提供基于版本的检测功能,支持批量扫描和多种输出格式。

cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+2
6个月前
CVE-2026-23918 preview

CVE-2026-23918

GitHubhackervlogofficial/cve-2026-23918

这是一款用于安全审计的主动式工具。对于您的 GitHub 仓库,您需要一个能够突出其安全性(非侵入性)及其对系统管理员特定实用价值的描述。

vulnerability-scannersconfiguration-auditingweb-security+2
16个月前
cve-2026-0300-audit preview

cve-2026-0300-audit

GitHubtailwindrg/cve-2026-0300-audit

CVE-2026-0300(PAN-OS User-ID 认证门户暴露)的只读审计工具

cloud-infrastructure-securityvulnerability-analysisscripting-automation+3
6个月前
CVE-2026-58073-check preview

CVE-2026-58073-check

GitHubbishopfox/cve-2026-58073-check

安全检测 Veeam Service Provider Console 认证绕过漏洞 CVE-2026-58073
cloud-infrastructure-securityvulnerability-scannersvulnerability-analysis+2
12个月前
portscan-CVE-2026-41940 preview

portscan-CVE-2026-41940

GitHubamirrezamarzban/portscan-cve-2026-41940

IP CIDR(可能作为输入,通过命令行或文件提供),并检查端口 2083 和 2087 是否开放。
reconnaissancevulnerability-scannersport-scanning+3
16个月前
cpanelscanner preview

cpanelscanner

GitHub0dev1337/cpanelscanner

扫描互联网暴露的 cPanel/WHM 实例,寻找 CVE-2026-41940 身份验证绕过漏洞,探测 2087 端口上的 HTTPS 服务,并通过匹配响应标记来识别易受攻击的主机。

reconnaissancevulnerability-scannersweb-security+2
6个月前
CVE-2026-24061 preview

CVE-2026-24061

GitHubtiborscholtz/cve-2026-24061

# 教育性 Docker 实验环境,演示 Telnet NEW-ENVIRON 用户名注入(CVE-2026-24061),包含 Python 客户端和易受攻击的服务器,用于隔离的安全研究。

vulnerability-analysisexploitationnetwork-security+2
9个月前
reditrap preview

reditrap

GitHubsrozb/reditrap

最小化 Redis 蜜罐,用于检测 RediShell(CVE-2025-49844)漏洞利用。

vulnerability-analysisnetwork-securitythreat-intelligence+2
1年前
cpanel-cve-2026-41940-fix preview

cpanel-cve-2026-41940-fix

GitHubshahidmallaofficial/cpanel-cve-2026-41940-fix

针对通过CVE-2026-41940被入侵的cPanel/WHM服务器进行一次性检测与修复,包括IOC检查、恶意软件清理、C2阻断及补丁修复。
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+5
46个月前
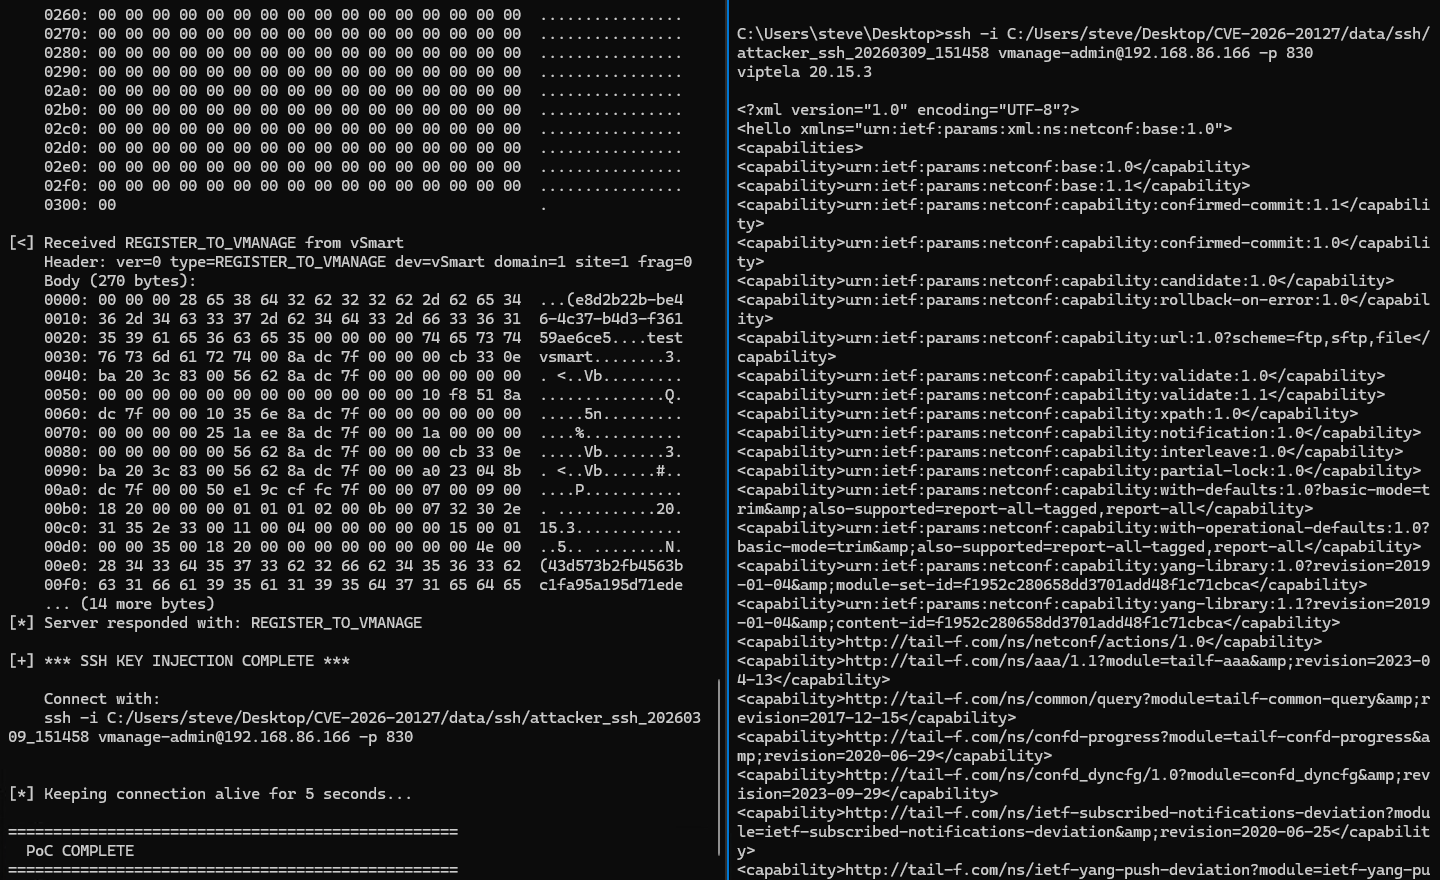
CVE-2026-20127 preview

CVE-2026-20127

GitHubsfewer-r7/cve-2026-20127

Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20127)的利用程序,通过伪造 DTLS CHALLENGE_ACK_ACK 消息来获取未授权访问权限并注入 SSH 密钥。

vulnerability-analysisexploitationnetwork-security+3
248个月前
Terrminus-CVE-2026-2406 preview

Terrminus-CVE-2026-2406

GitHubridpath/terrminus-cve-2026-2406

AsyncIO 扫描器与利用框架,针对 CVE-2026-24061(Telnet NEW_ENVIRON 认证绕过)。具备高并发发现、被动指纹识别以及授权 root shell 提权功能。
privilege-escalationreconnaissancevulnerability-scanners+8
29个月前
CVE-2026-27636 preview

CVE-2026-27636

GitHubrav1010/cve-2026-27636

被动侦察与指纹识别工具,用于检测 FreeScout 部署并分析与 CVE-2026-28289 相关的暴露情况,帮助研究人员和防御者了解真实世界中的实例暴露。
reconnaissancevulnerability-scannersinformation-gathering+2
18个月前
CVE-2026-20127 preview

CVE-2026-20127

GitHubrandeepajayasekara/cve-2026-20127

Cisco Catalyst SD-WAN 中 CVSS 10.0 身份验证绕过的完整演练,从首个畸形对等请求到管理平面上的 root 权限获取。
vulnerability-analysisexploitationnetwork-security+3
8个月前
CVE-2026-30081 preview

CVE-2026-30081

GitHubrakeshelamaran98/cve-2026-30081

CVE-2026-30081 的文档,这是 Quantum Networks QN-I-470 路由器固件 6.1.1.B1 中的一个高危明文传输漏洞,允许相邻攻击者拦截管理员凭据。

vulnerability-analysisexploitationinformation-gathering+2
7个月前
上一页1…272829…100下一页