
 #1
 go-gost/gost
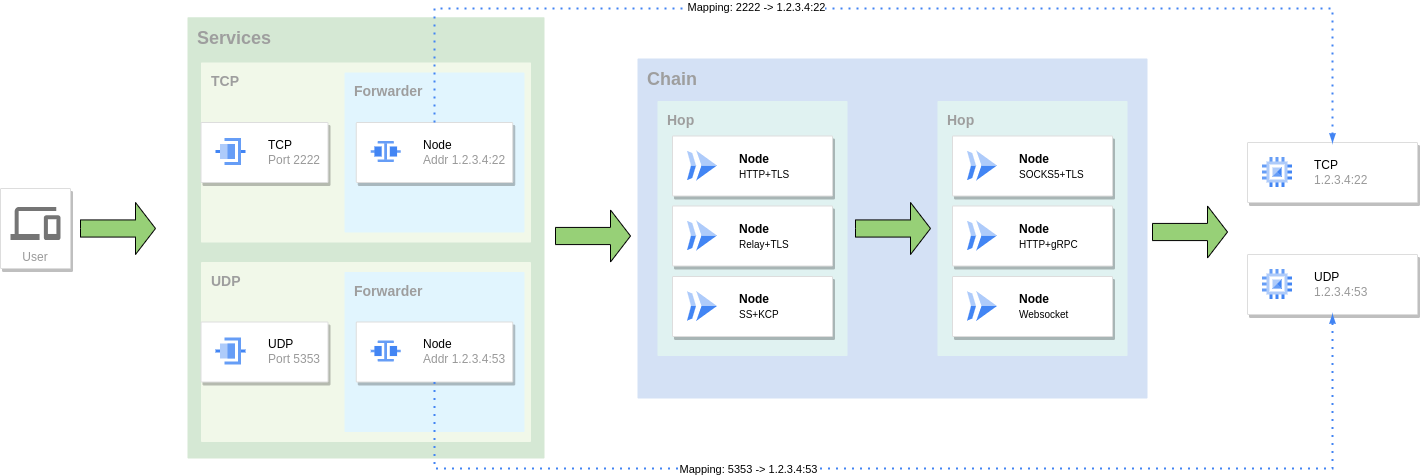
GO Simple Tunnel - a simple tunnel written in golang
 softethervpn/softethervpn
跨平台多协议 VPN 服务器和客户端,支持 SSL-VPN、WireGuard、OpenVPN、IPsec、L2TP、MS-SSTP、L2TPv3 和 EtherIP,采用 AES-256 加密。
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具
 vulncheck-oss/cisco-ios-xe-implant-scanner
基于Go的扫描器,通过发送精心构造的HTTP请求来检测被植入后门的Cisco IOS XE系统,以识别受感染的设备和存在漏洞的版本。
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Web 界面的字典暴力破解
 microsoft/routeros-scanner
用于扫描 RouterOS(Mikrotik)取证痕迹和漏洞的工具。
 facebookincubator/bpfjailer
基于 eBPF LSM 的强制访问控制和 jailer
 darkrx1/rxscan
用于有界网络侦察的 Rust CLI:TCP/UDP 端口发现、服务识别、DNS/TLS/HTTP 证据收集,以及带关联分析的公开来源用户名搜索。
 arpsyndicate/vedas-signatures
VEDAS 驱动的自主生成 + 社区贡献:面向超过 15k 个 CVE 的 Suricata 与 Nuclei 规则
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
 abraxas/cve-2026-105221-gist-tls
CVE-2026-105221 - gist RubyGem - 高危 - MITM - GitHub OAuth 令牌窃取
 aixisstudio/snitch
实时网络监控 + 出站防火墙——查看并拦截每一个连接。隐私优先、本地优先、Rust 集群代理、SIEM 导出、8 种语言。/ 实时网络监控 + 出站防火墙、Rust 集群代理、SIEM 导出。100% 本地。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。
 trustedsec/spoonmap
用于大规模端口发现、主机发现、横幅抓取以及跨内部或外部网络的基于NSE的漏洞扫描的masscan和nmap的Python封装。
 mrechofi/greedos_v2
面向网络安全红队人员的多向量 DoS 工具。









