
 #1
 jpr5/ngrep
ngrep就像应用于网络层的GNU grep。它是一个基于PCAP的工具,允许您指定扩展正则表达式或十六进制表达式来匹配数据包的数据负载。它理解多种协议,包括IPv4/6、TCP、UDP、ICMPv4/6、IGMP和Raw,跨越多种接口类型,并像更常见的数据包嗅探工具(如tcpdump和snoop)…
 0x4m4/hexstrike-ai
MCP服务器使AI代理能够自主执行150+种网络安全工具,用于自动化渗透测试、漏洞发现、漏洞赏金自动化以及跨网络、Web应用程序和云基础设施的安全研究。
 thewhiteh4t/finalrecon
自动化的Web侦察工具,在一个模块化框架中提供标头分析、DNS枚举、子域名发现、目录扫描、SSL检查和端口扫描。
 kubeshark/kubeshark
基于 eBPF 的 Kubernetes 网络可观测性。以完整的 K8s 上下文索引 L4/L7 流量,无需密钥即可解密 TLS。AI 代理可通过 MCP 查询,人类可通过仪表盘查询。
 martin-ger/esp_wifi_repeater
一个功能完整的 WiFi NAT 路由器(现在还兼作 WiFi 中继器)
 hengyoush/kyanos
Kyanos 是一款基于 eBPF 的网络分析工具。它可以将数据包在内核中花费的时间可视化,捕获请求/响应,让你的故障排查更高效。
 mozillazg/ptcpdump
基于 eBPF 的数据包分析器,能够捕获网络流量,并自动添加进程、容器和 Kubernetes Pod 元数据注释,支持 tcpdump 兼容的过滤和 PcapNG 输出。

 owasp/nettacker
自动化渗透测试框架 - 开源漏洞扫描器 - 漏洞管理
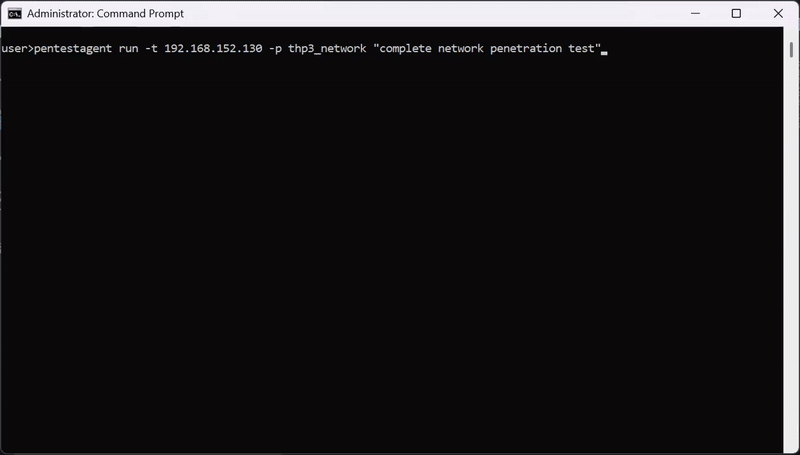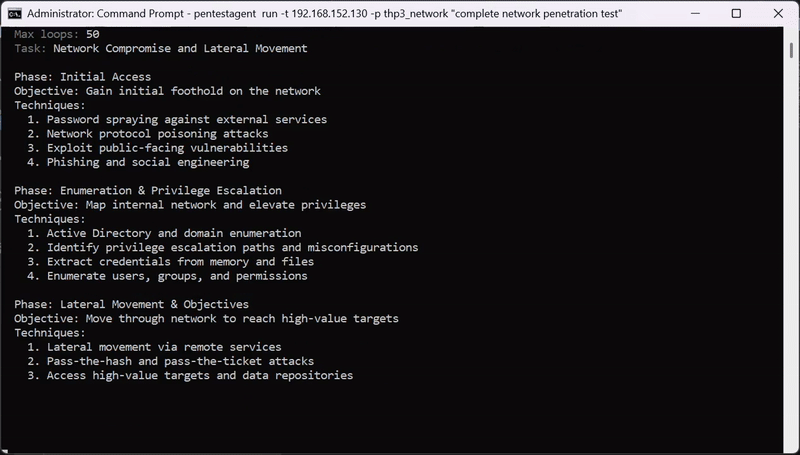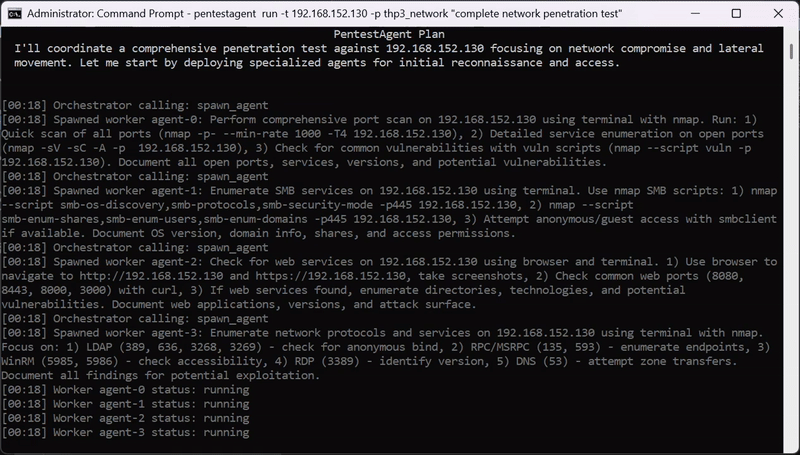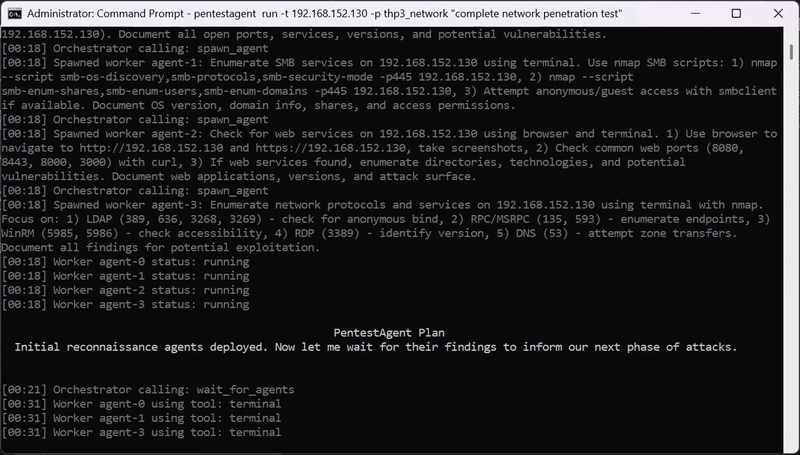 gh05tcrew/pentestagent
用于黑盒安全测试的AI代理框架,具备自主多代理编排、内置渗透测试工具以及MCP集成,适用于漏洞赏金、红队和渗透测试工作流程。
 emanuele-f/pcapdroid
适用于 Android 的免 root 网络监控器、防火墙和 PCAP 转储器
 the-tcpdump-group/tcpdump
TCPdump 网络解析器
 cifertech/esp32-div
ESP32DIV 是一款由 ESP32 驱动的多功能无线攻防工具包
 the-tcpdump-group/libpcap
跨系统平台的用户级数据包捕获与过滤库。为多平台下的底层网络监控、安全分析和调试提供可移植框架。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 x4nth055/pythoncode-tutorials
Python代码教程
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM








