
 #1
 r3mrum/loki-parse
一个Python脚本,可检测并解析与Loki-Bot(恶意软件)相关的网络流量。该脚本对希望了解哪些数据被外泄至C2服务器、进行僵尸网络追踪等的DFIR分析师和安全研究人员有所帮助。
 excalibra/cybersecurity-interview-questions
精选 200+ 网络安全面试题与解答,涵盖红队、蓝队、Web 安全、应急响应和网络安全。免费且开源。
 aigptcode/ssh_exploiter_cve-2024-6387
CVE-2024-6387,具备自动IP扫描器和自动利用功能
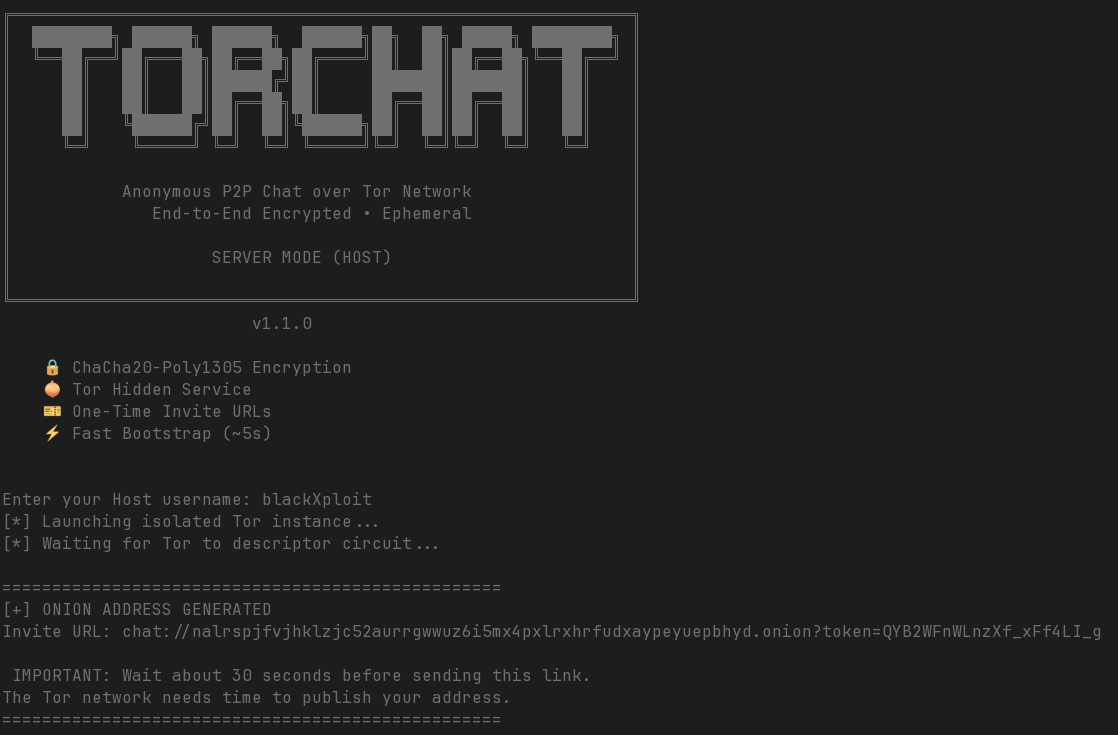 blackxploit-404/torchat
TorChat - 通过Tor网络进行安全、私密且匿名的点对点聊天
 corelight/cve-2021-1675
Zeek 脚本和 Suricata 规则,用于通过 RpcAddPrinterDriver DCE RPC 事件检测 PrintNightmare(CVE-2021-1675)漏洞利用,并附带基于 PCAP 的测试。
 corelight/zeek-spicy-ipsec
一个基于 Spicy 的 Zeek IPSec 协议分析器。
 atnetws/fail2ban-log4j
捕获针对log4j CVE-2021-44228攻击的fail2ban过滤器

 d0ubl3g/industrial-security-auditing-framework
ISAF 旨在成为一个框架,为工业(OT)环境的正确安全审计提供必要的工具。
 farinap5/a-xex
这个项目是专注于网络安全的学校作业的一部分。
 qcomms/cqptoolkit
用于控制QKD设备和管理对称密钥的框架。请参见[项目页面在此](https://qcomms.gitlab.io/cqptoolkit/)
 kirkdjohnson/wireshark
从malware-traffic-analysis.net下载了一个数据包捕获(.pcapng)文件,这是使用Log4J漏洞(CVE-2021-44228)对Web服务器进行攻击尝试的示例。我检查了与服务器通信的端点数量,并知道jnidi是该漏洞中的常见项,在明文文本中找到了它。
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS 的 GlobalProtect 门户和网关存在认证绕过漏洞,允许攻击者建立未经授权的 VPN 连接,利用此漏洞需要访问门户或网关的网络权限。
 interceptsuite/interceptsuite
用于 TCP/TLS/DTLS/UDP 流量的 MITM 代理,支持 STARTTLS、IoT、胖客户端等。
 akashsingh0454/cve-2026-0257-poc
针对CVE-2026-0257的被动、只读远程检测工具,该漏洞是Palo Alto Networks PAN-OS GlobalProtect中的认证绕过。通过指纹识别PAN-OS版本并检查auth-override cookie指示器来识别易受攻击的系统。
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
 wadesweaponshed/checkpoint-cve-webscanner
为Check Point CVE-2026-50751和CVE-2026-50752编写的bash脚本的Web版本。它使用本地服务器通过Check Point Web API进行扫描和更改。










