
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 yili-soc/vm-homelab-log4shell-assessment
针对活跃 Log4Shell (CVE-2021-44228) 目标的完整生命周期漏洞管理——扫描、手动利用、网络检测与修复验证。Nessus、Suricata、Wireshark、Docker。
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
CVE-2026-11106 的概念验证,利用不受限制的 DNS AXFR 区域传输来枚举域名记录、暴露内部主机并泄露敏感 TXT 数据。
 wtbacon/cve-2018-15473
用于CVE-2018-15473的远程OpenSSH用户名枚举利用工具,包含畸形数据包和时序攻击脚本,支持多线程扫描。
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
模块化Java邮件服务器,支持IMAP、SMTP、POP3和JMAP,具备Docker部署、分布式架构及CLI管理功能,适用于安全的企业邮件基础设施。
 saler-cve/poc-exploit-cve-2024-20467
针对CVE-2024-20467的概念验证利用代码,这是一项针对Cisco IOS XE软件的远程拒绝服务漏洞。通过发送精心构造的IPv4分片数据包,触发受影响路由器重新加载。
 nonosticisiguzo-command/nmap-scan-results
在 scanme.nmap.org 上发现了 200 多个漏洞,包括 CVE-2023-38408(9.8 严重)
 hungdnvp/poc-cve-2020-0796
针对 CVE-2020-0796(SMBGhost)的概念验证漏洞利用,目标是 Windows 10/Server SMBv3.1.1。包括 Nmap 侦察、漏洞扫描和反向 shell 负载投递。
 bybravehq/ip2
node-ip的维护分支,修复了未修补的SSRF安全公告(CVE-2024-29415)
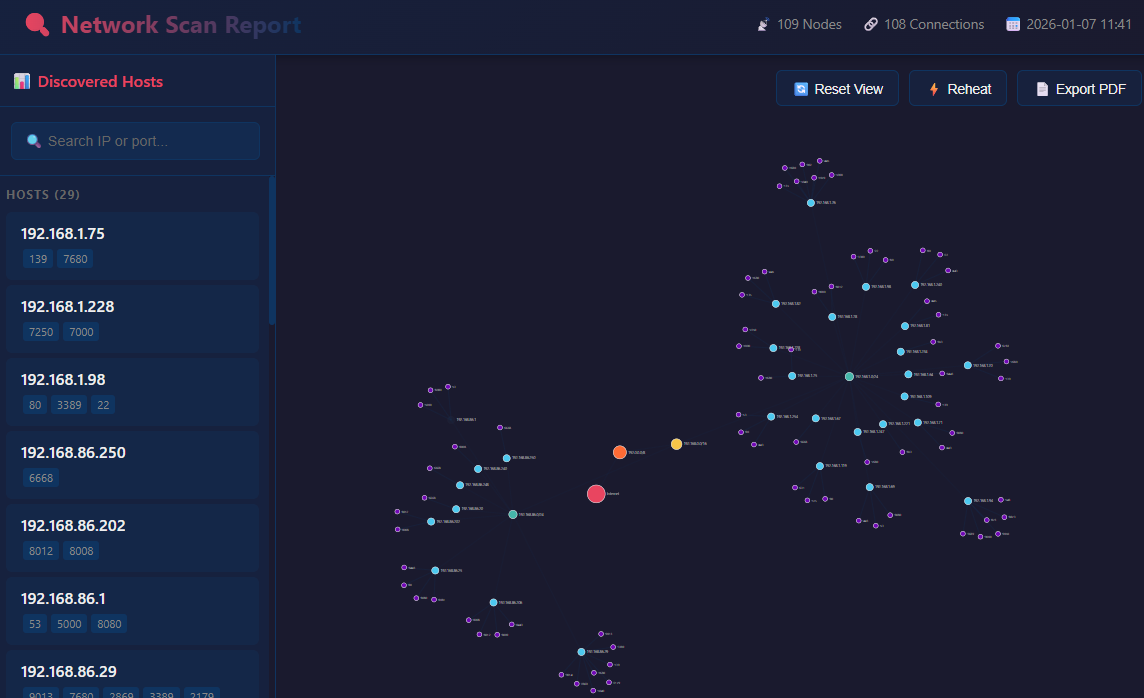 artofscripting/masscan-report
一个Python工具,可从masscan的JSON输出中生成基于React的交互式HTML可视化,包含D3.js力导向网络图。
 microsoft/routeros-scanner
用于扫描 RouterOS(Mikrotik)取证痕迹和漏洞的工具。
 gmh5225/cve_2023_44487-rapid_reset
基于 Python 的 CVE-2023-44487(HTTP/2 Rapid Reset)测试工具,支持多种攻击模式、精细化配置与监控功能,适用于经授权的安全评估场景。
 shizuku198411/cve-2026-0300
非破坏性暴露调查工具,用于评估与 CVE-2026-0300 相关的 PAN-OS User-ID 认证门户攻击面,执行安全的 HTTP(S) 检查并基于版本进行风险评估。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
生产级工具,用于检测与修复 CVE-2026-0622(5G 核心软件中的 Ghost Admin 权限提升与主密钥泄露)。
 jayglxr/cve-2026-24061-poc
CVE-2026-24061 的概念验证漏洞利用程序,这是 GNU inetutils-telnetd 中一个严重的远程身份验证绕过漏洞,可通过精心构造的 NEW_ENVIRON USER 变量实现,无需凭据即可获得 root shell。
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
适用于 Windows 终端和服务器的只读 PowerShell 安全审计工具:检查 Defender 配置、补丁状态、凭据、持久化、网络遥测,并搜寻已知攻击活动的 IOC(入侵指标)。
 besimorhino/powercat
netshell 的所有功能均已集成在 PowerShell 版本 2 中。

 eonraider/violent-python3
《Violent Python》(TJ O'Connor著)一书的源代码。该代码已完全转换为Python 3,按照PEP8标准重新格式化,并经过重构以消除涉及已废弃库实现中的依赖问题。








