#1
 yassdev221608/cve-2024-6387_poc
扫描并利用 OpenSSH 服务器中的 CVE-2024-6387(regreSSHion)漏洞。具备多线程扫描、横幅获取、宽限期检测以及带反向 Shell 载荷的利用模式。
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
针对影响 Zyxel 强制门户社交登录的 CVE-2026-8508 的公开分析文章、PoC 及模拟材料。
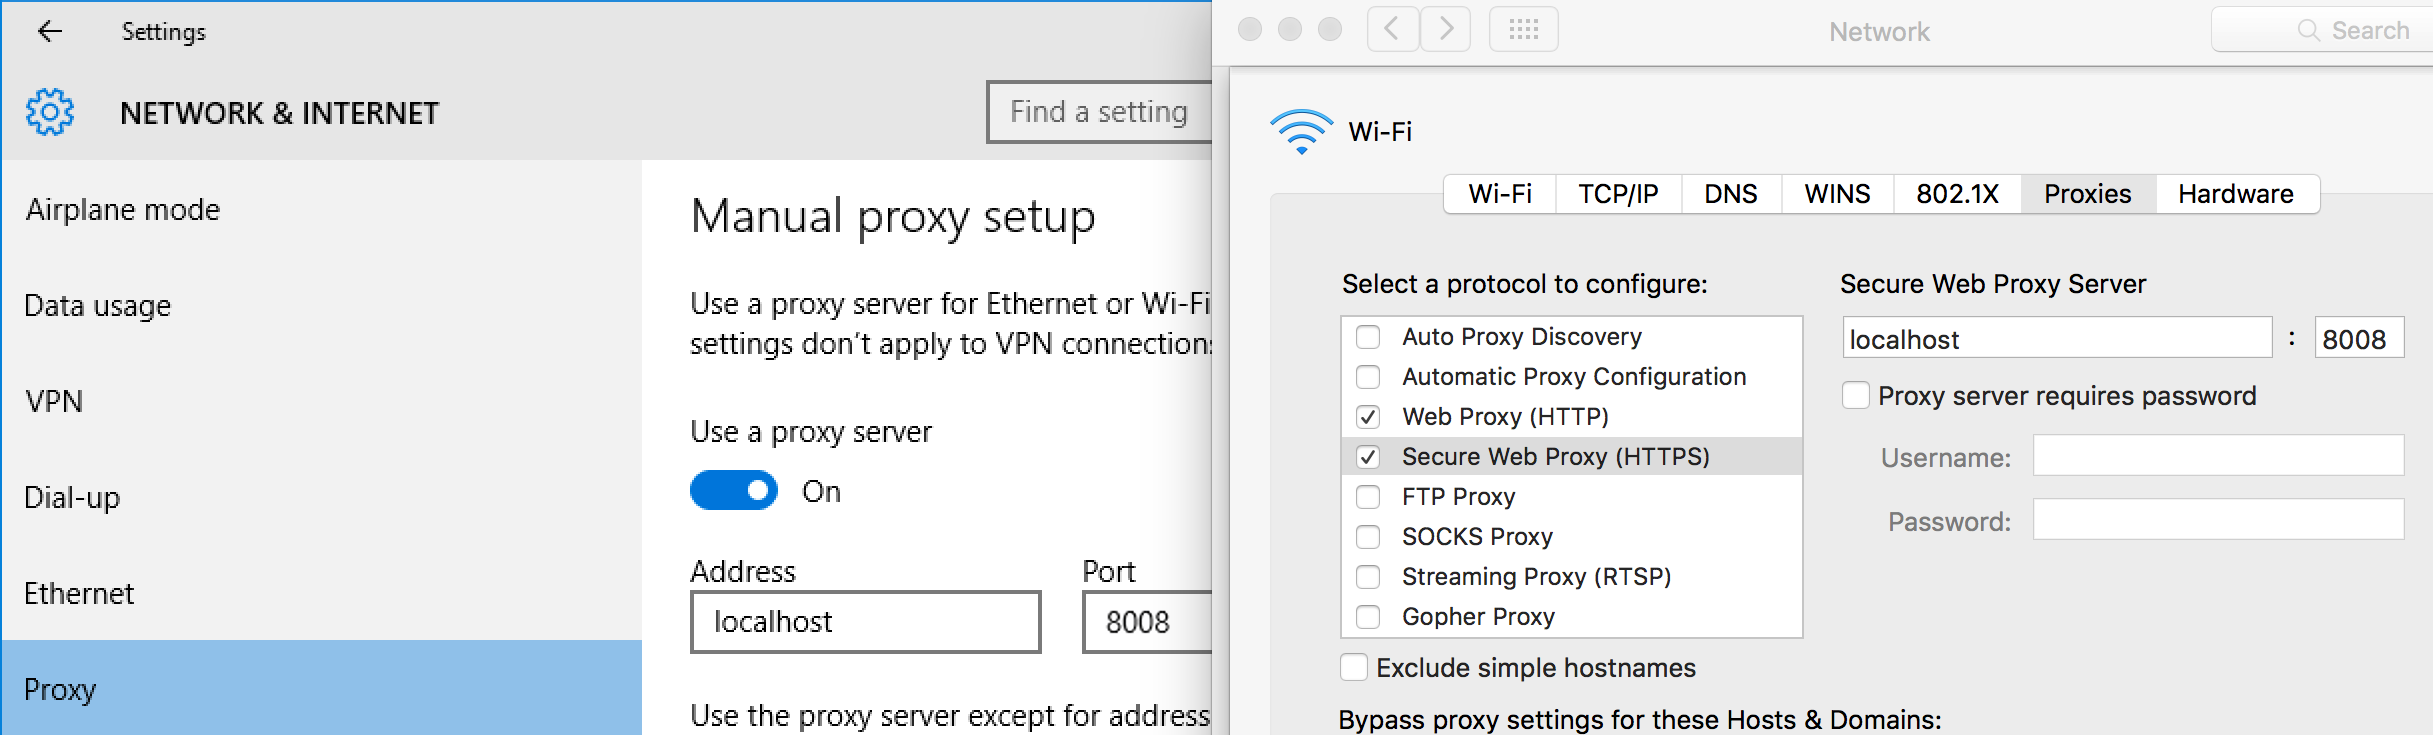 kdzwinel/betwixt
:zap: 基于Chrome DevTools网络面板的Web调试代理。

 dheerajmadhukar/4-zero-3
403/401 Bypass方法 + Bash自动化 + 您的支持 ;)


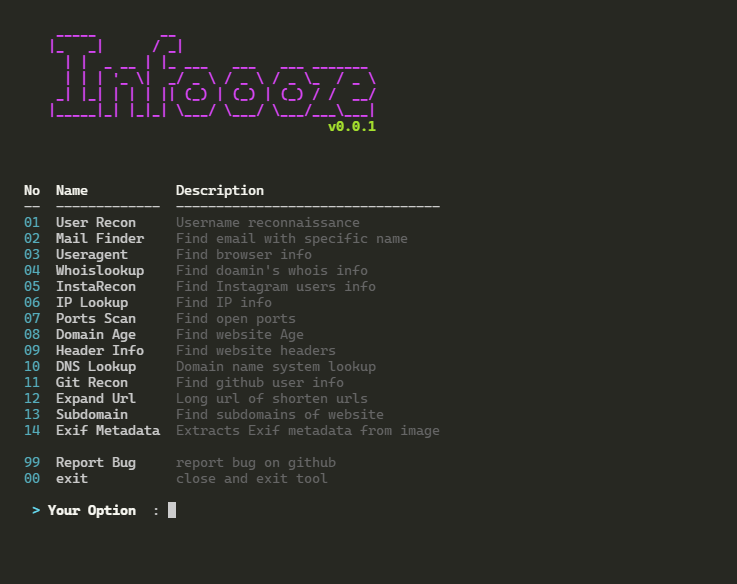 devxprite/infoooze
一款OSINT工具,帮助您快速有效地查找信息。您只需输入信息,剩下的交给它处理。
 d35ha/callobfuscator
使用不同的API混淆特定的Windows API
 rvn0xsy/cooolis-ms
Cooolis-ms是一个包含了Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injection的代码执行工具,它的定位在于能够在静态查杀上规避一些我们将要执行且含有特征的代码,帮助红队人员更方便快…
 0ct0sec/m5porkchop
哦不!有人在数据包嗅探器里塞了个RPG。
 thinkst/canarytokens-docker
Docker 配置,用于快速搭建你自己的 Canarytokens。
 apple/swift-nio-ssh
SwiftNIO SSH 是使用 SwiftNIO 以编程方式实现的 SSH 协议。
 chrizator/netattack2
一种基于GUI的高级网络扫描和攻击脚本。无GUI版netattack的第二版。
 edu4rdshl/tor-router
一款工具,可让您将 TOR 设为默认网关,并将所有互联网连接通过 TOR(作为透明代理)发送,从而在无需额外不必要代码的情况下提升隐私/匿名性。
 gmh5225/callmewin32kdriver
加载你的驱动程序,例如 win32k.sys