#1
 austin-taylor/bluewall
Bluewall是一个专为攻防网络安全专业人员设计的防火墙框架。
 ntrippar/arpwner
用于中间人攻击、流量拦截和局域网侦察的ARP欺骗及网络数据包操纵工具,基于Python和pcap实现。

 reveng007/amsi-patches-learned-till-now
我已将我迄今为止学到的所有 AMSI 补丁记录下来。
 impostorkeanu/eavesarp
分析ARP请求以识别相互通信的主机和过时的网络地址配置(SNACs)
 corelight/threat-hunting-guide
基于Zeek日志、并与MITRE ATT&CK框架对齐的结构化威胁狩猎指南,用于主动检测对手的战术和技术。
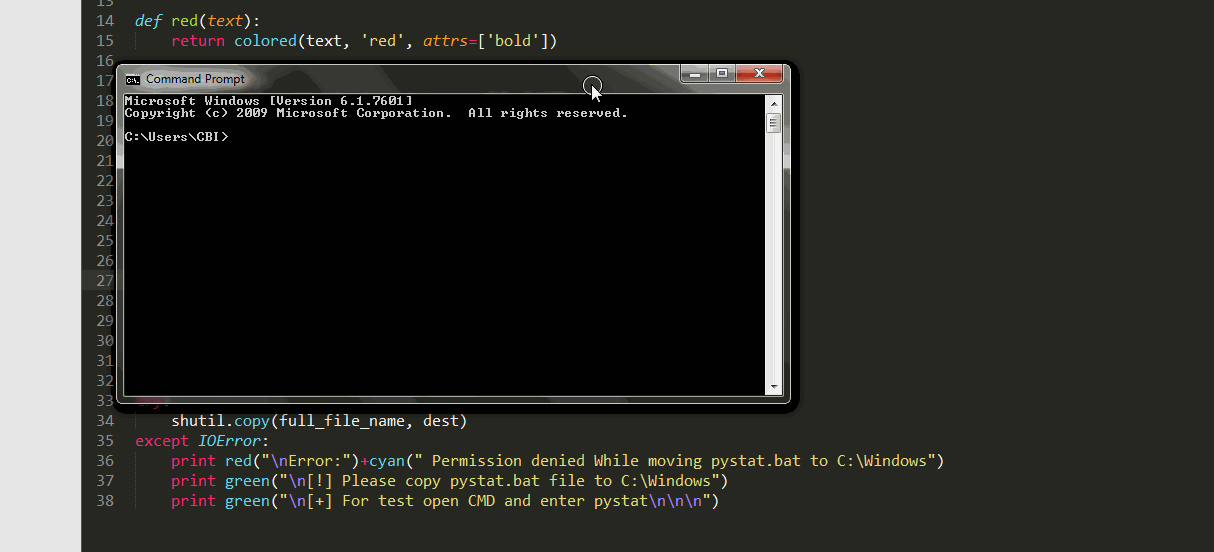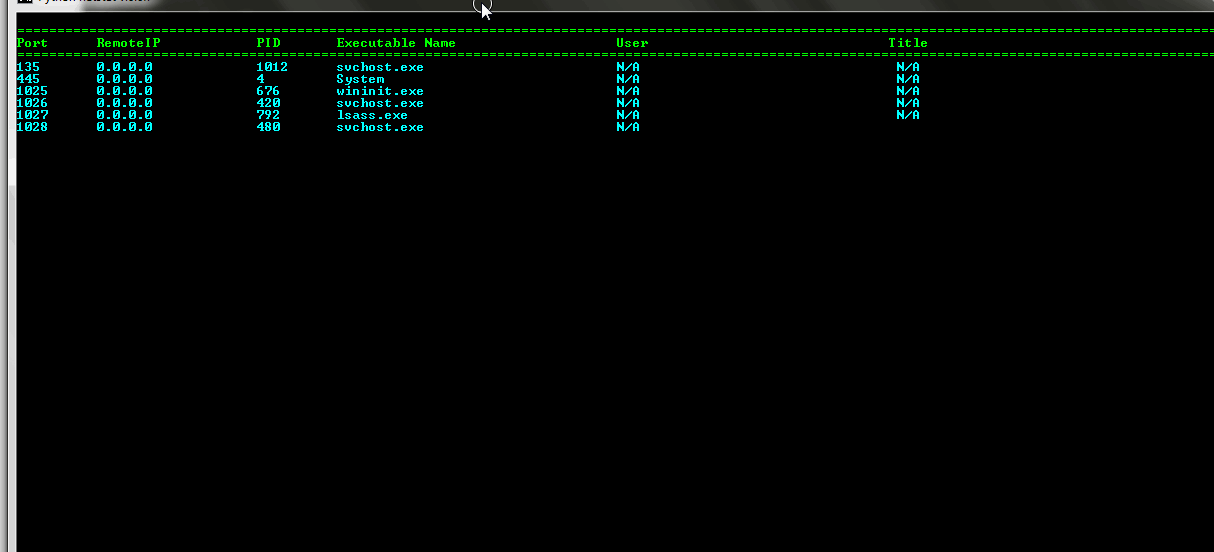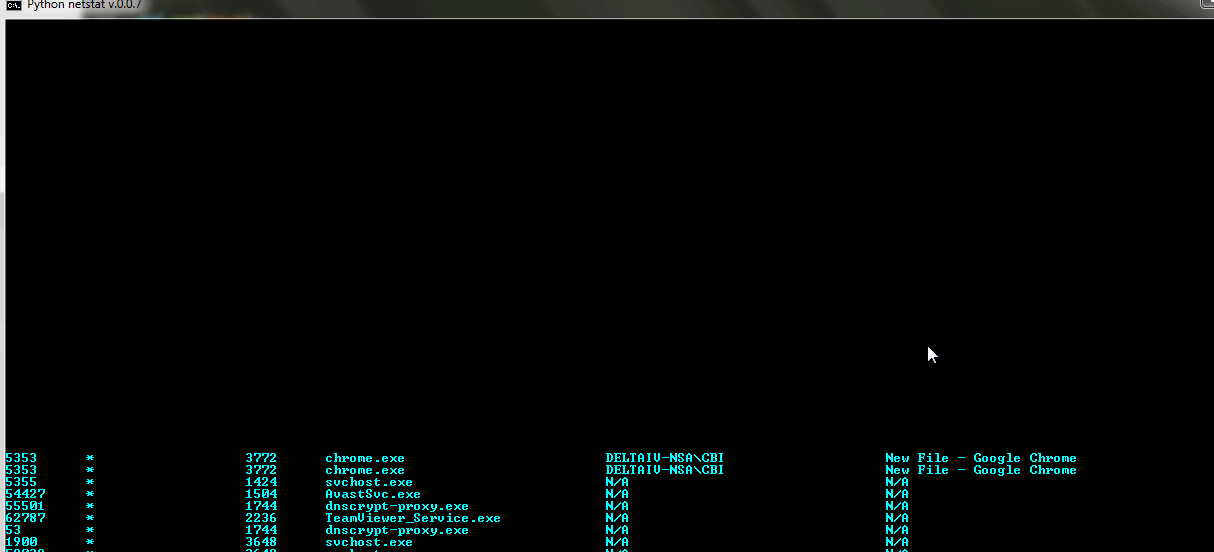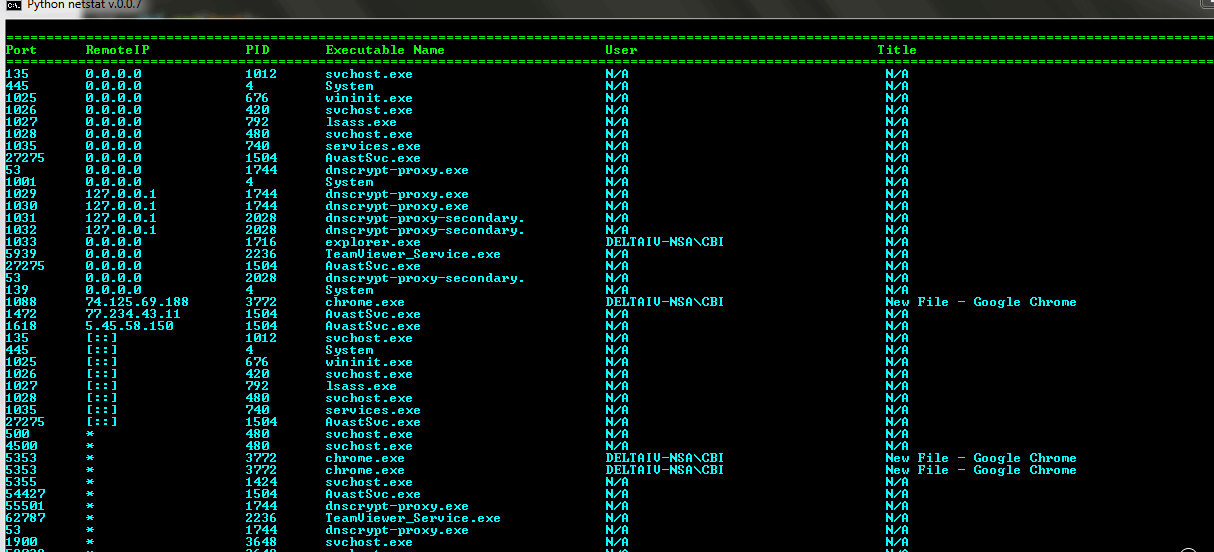 roothaxor/pystat
使用Python的Windows高级Netstat工具


 oseguera12/cowrie-honeypot-digitalocean
基于Cowrie、Loki、Promtail和Grafana构建的中等交互SSH/Telnet蜜罐——通过Terraform部署于DigitalOcean,并配有GitLab CI验证流水线。
 xuwu-xuwu/cve-2026-68004
针对 SRS 媒体服务器中未认证 RTMP 发布的独立 PoC;可验证该漏洞,支持 HTTP API 侧信道检查,并支持授权渗透测试。
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
PoC Modbus TCP 漏洞利用,演示对模拟 PLC 中只读线圈实施伪造写入,揭示 SCADA/ICS 访问控制缺陷。
 spanwich/sel4-ics-gateway-demo
防御性安全演示:seL4 微内核网关保护易受攻击的 ICS 免受 CVE-2019-14462 的影响
 gozn/detect-cve-2019-15107-by-pyshark
学校项目
 furkankayapinar/cve-2026-94127
针对 F5 BIG-IP APM 中 CVE-2026-94127 的只读防御性检测器。对主机进行指纹识别,通过 iControl REST 检查版本,并验证 OAuth 授权服务器前置条件。
 bytejmp/ms09-050
针对 MS09-050 (CVE-2009-3103) SMBv2 srv2.sys 缓冲区溢出的 Python 漏洞利用程序,包含漏洞扫描器、架构自动检测以及 x86/x64 反向 shell 载荷。
 virologi-info/mssharepoint-scanner
CVE-2026-55040 和 CVE-2026-63520 的扫描器,旨在确定服务器是否受这两个 CVE 影响。