
 #1
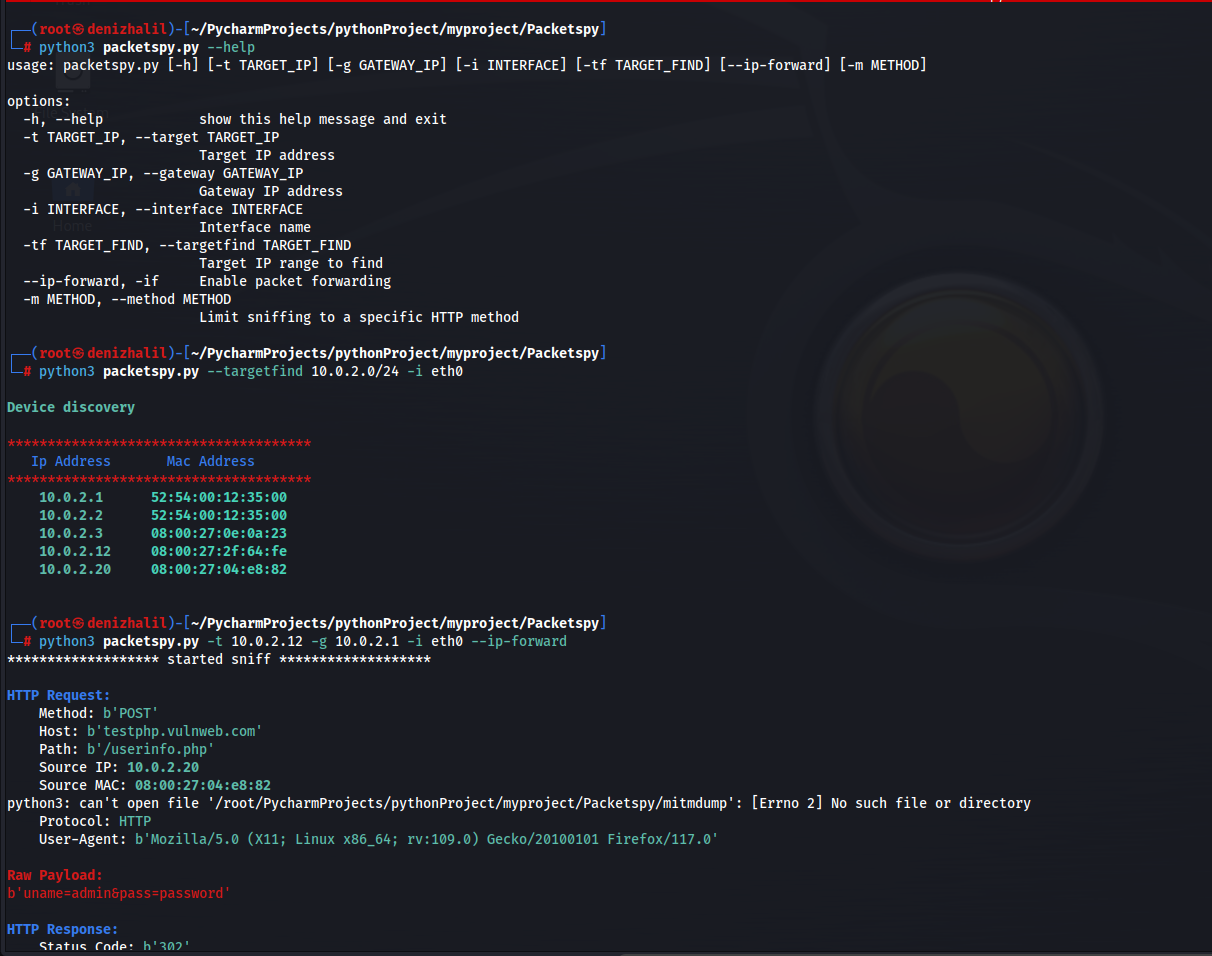
 halildeniz/packetspy
网络数据包嗅探器,用于实时流量捕获、HTTP检查、原始负载分析以及设备发现,并内置中间人攻击功能。
 immunit/xip
XIP 通过应用一组用于绕过安全措施(例如黑名单过滤、WAF 等)的变换来生成 IP 地址列表。
 cappricio-securities/ghostrecon
gh0str3con 是一个一体化的基于云的 Web 侦察工具。
 wantasticapp/wantasticcore
AIO 云管理服务器
 archi73ct/cve-2020-0609
CVE-2020-0609 的概念验证漏洞利用程序,通过向 3391 端口发送特制的 UDP 数据包,使远程桌面网关服务器崩溃。
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker认证绕过到未认证RCE。检测脚本、绕过演示、RCE链PoC和IDS规则。
 tonyarris/cve-2024-47176-scanner
用于 CUPS 漏洞 CVE-2024-47176 的扫描器
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
该工具通过检查开放的TCP/6025端口、响应的垃圾邮件隔离界面以及已知的后利用IOCs,帮助识别对CVE-2025-20393的暴露情况。

 leitwacht/leitwacht-agent
eBPF + nftables + DNS 代理出口强制,用于 GitLab Runner CI/CD 作业容器 — 社区版数据平面 https://leitwacht.eu/
 pbxqdown/portclue
解释为什么某个 Linux TCP 端口可能可达或不可达
 mngunibanda1-prog/jozini-network-scanner
基于 Python 的网络扫描器,具备端口扫描、横幅抓取以及 RouterOS CVE 映射功能,用于漏洞识别与报告。
 srozb/reditrap
最小化 Redis 蜜罐,用于检测 RediShell(CVE-2025-49844)漏洞利用。
 ridpath/terrminus-cve-2026-2406
AsyncIO 扫描器与利用框架,针对 CVE-2026-24061(Telnet NEW_ENVIRON 认证绕过)。具备高并发发现、被动指纹识别以及授权 root shell 提权功能。
 r3verii/cve-2026-33555
一个零字节的 QUIC 数据包就足以使 HAProxy 的后端连接池失去同步,并在无关用户之间走私 HTTP 请求——即使是使用完全不同前端协议的用户也不例外。
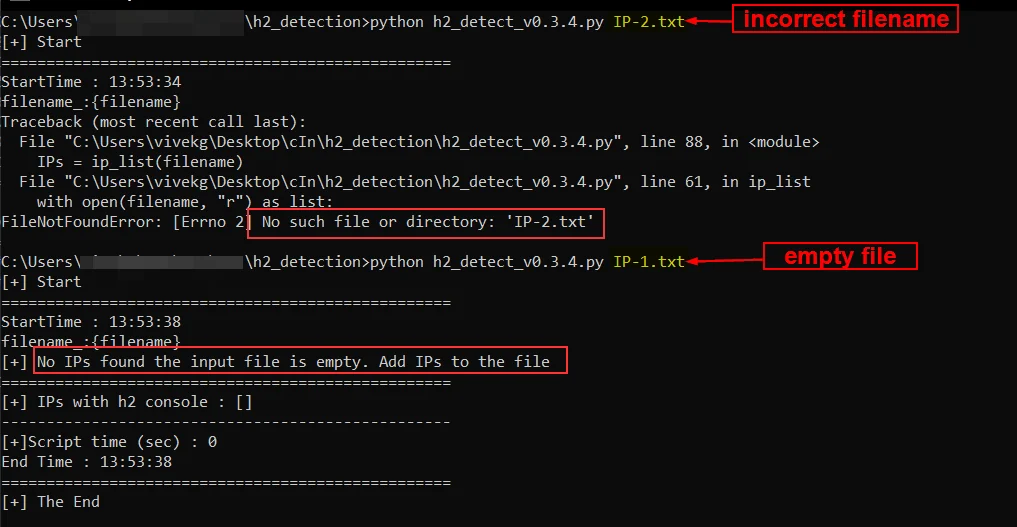 cybersecurityworks553/cve-2021-42392-detect
扫描 IP 列表以检测存在漏洞的 H2 数据库控制台,识别网页并检查 CVE-2021-42392 的访问限制。
 oiehnow/oieh-router-checker
一款Windows程序,只需单击一次即可检查我的路由器是否为Zbtlink ENDLESSDOORS后门(CVE-2026-66747)的目标
 1neptune/shieldbreak
Windows Defender 0day 概念验证(PoC),演示针对 CVE-2026-69414 的补丁绕过,以 Windows 11 25H2 和 Server 2025 为目标,从而规避端点保护。









