
 #1

 abraxas/cve-2026-19553-wrap-bio
复现 CVE-2026-19553 的概念验证实验环境,其中 CPython 的 ssl.SSLContext.wrap_bio() 在 server_hostname 为 None 时会静默跳过 TLS 主机名验证。
 mattgsys/cve-2026-19586
Python PoC,利用 CVE-2026-19586,即 TP-Link Omada SSL VPN 中的未认证命令注入漏洞,可通过 OpenVPN 用户名注入以 root 身份执行任意命令。
 naheeju/poc-cve-2026-49975
针对 CVE-2026-49975 的安全研究 PoC:Apache mod_http2 中的 HTTP/2 HPACK 压缩炸弹 + 流控保持 DoS
 szym0n13k/cve-2025-55971-blind-unauthenticated-ssrf-in-tcl-smart-tv-upnp-dlna-avtransport
TCL 65C655 智能电视,运行固件版本 V8-R75PT01-LF1V269.001116(Android TV,内核 5.4.242+),存在一个通过 UPnP MediaRenderer 服务(AVTransport)触发的盲式、未认证的服务器端请求伪造(SSRF)漏洞。
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — 利用 CVE-2018-7600 (Drupalgeddon2) 实现 RCE,从 settings.php 提取数据库凭据,伪造管理员密码哈希,并通过 SUID find 提权至 root。
 tokyoneon/chimera
Chimera 是一个 PowerShell 混淆脚本,旨在绕过 AMSI 和商业杀毒软件。
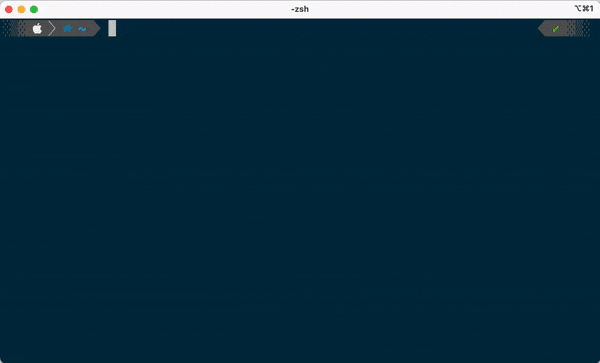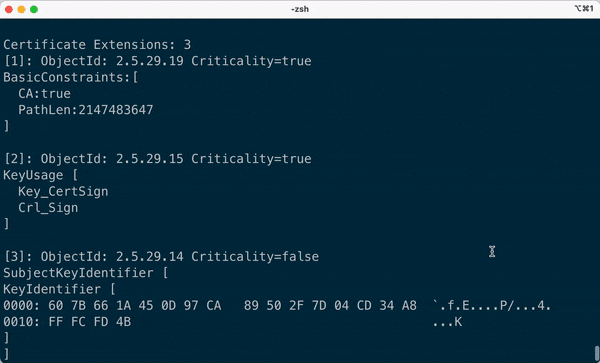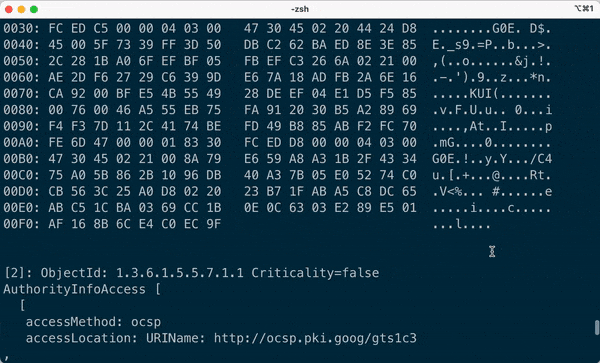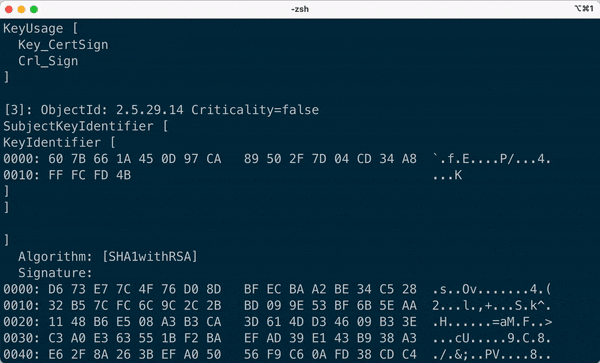 hakky54/certificate-ripper
🔐 用于提取服务器证书的 CLI 工具
 thombashi/tcconfig
一个 tc 命令的封装器,便于对网络接口/Docker 容器(veth)设置网络带宽/延迟/丢包/报文损坏等流量控制。
 clawkwork/clawk
给编码代理一个一次性的 Linux 虚拟机,而不是你的笔记本电脑
 papamica/waf-checker
使用 +160 个有效载荷测试您的 WAF
 salesforce/hassh
HASSH 是一种网络指纹识别标准,可用于识别特定的客户端和服务器 SSH 实现。这些指纹可以以小型 MD5 指纹的形式轻松存储、搜索和共享。

 0xtriboulet/revenant
Revenant - 一个针对 Havoc 的第三方代理,用于在 C2 框架背景下演示规避技术
 nccgroup/vlan-hopping---frogger
简单的 802.1Q VLAN 跳跃
 allyomalley/livetargetsfinder
生成用于目标定位的在线主机和 URL 列表,通过自动化使用 MassDNS、Masscan 和 nmap 来过滤不可达主机并收集服务信息。
 diverto/nse-log4shell
针对 log4shell 或 LogJam 漏洞(CVE-2021-44228)进行检测的 Nmap NSE 脚本。
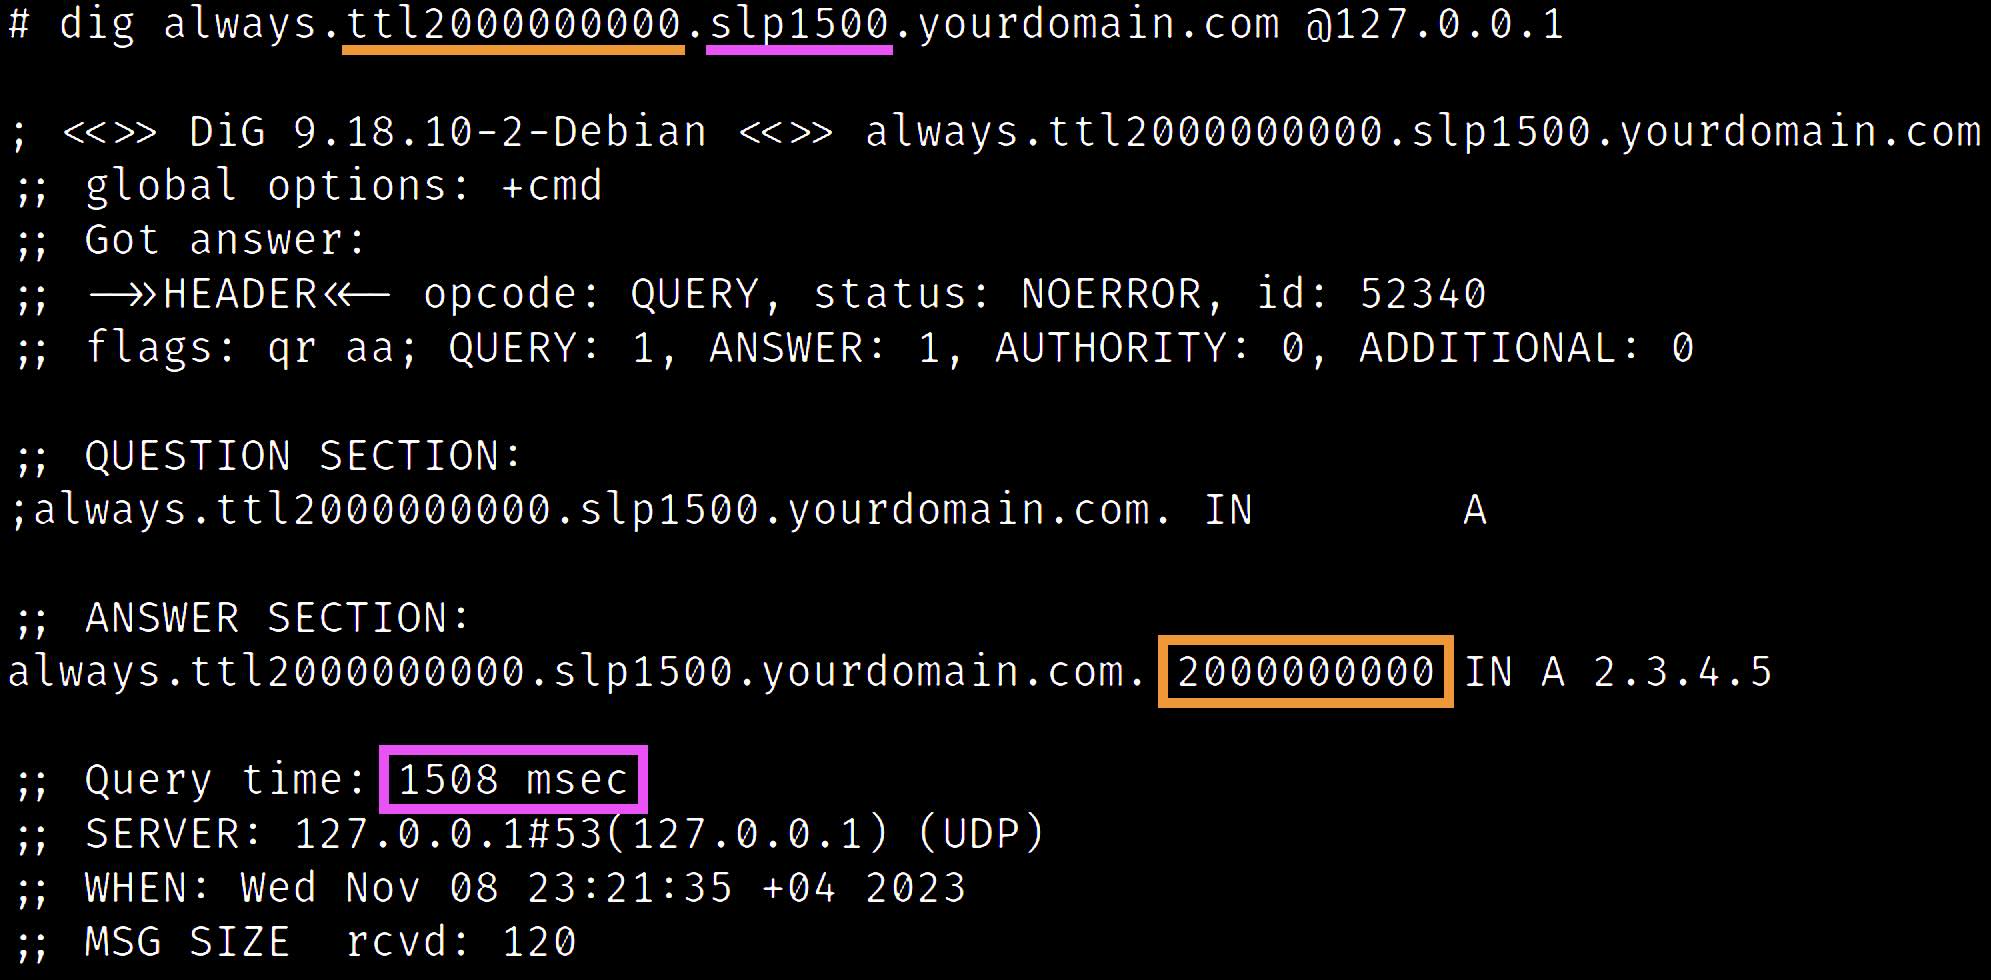 oryxlabs/polardns
PolarDNS是一个专门用于渗透测试和漏洞研究的权威DNS服务器。









