
 #1

 teler-sh/teler-waf
teler-waf 是一个 Go HTTP 中间件,用于保护本地 Web 服务免受 OWASP Top 10 威胁、已知漏洞、恶意行为者、僵尸网络、不受欢迎的爬虫和暴力攻击。
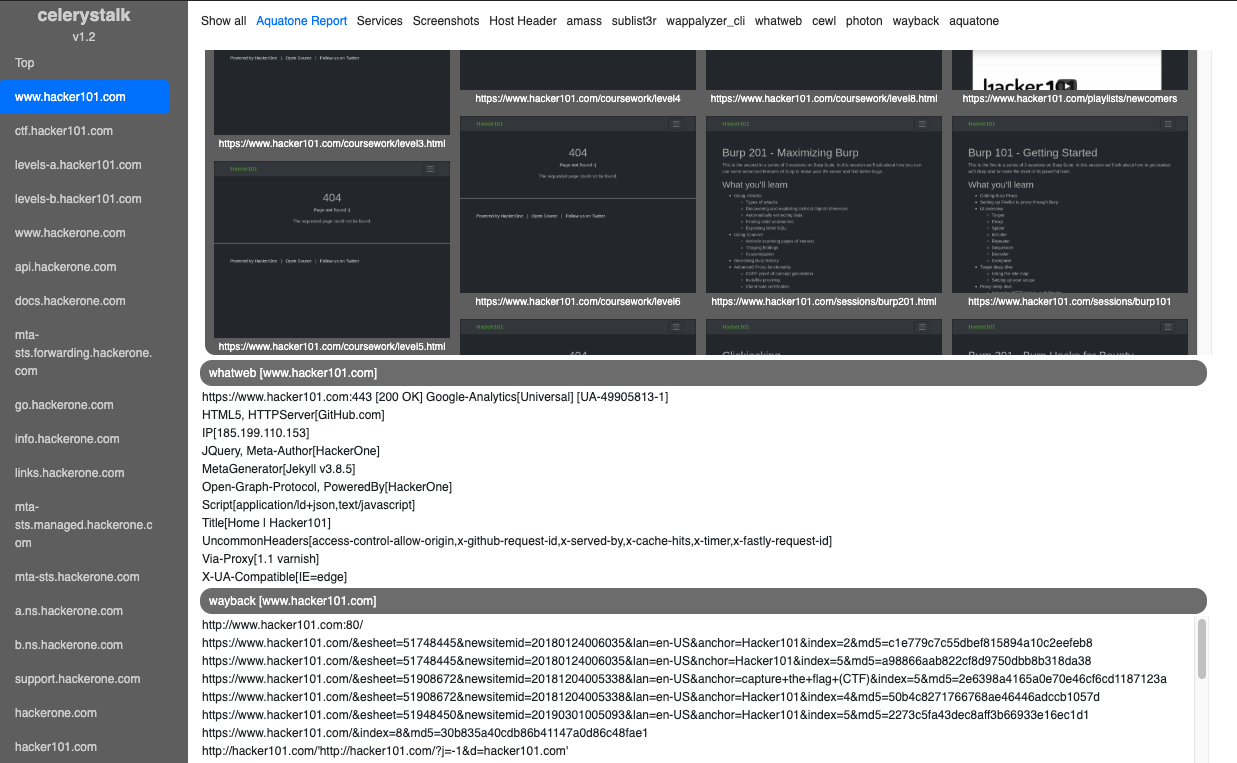 sethsec/celerystalk
一个异步枚举与漏洞扫描器。在所有主机上运行所有工具。
 tnich/honssh
HonSSH 旨在记录客户端与服务器之间的所有 SSH 通信。
 memn0ps/matrix-rs
Rusty Hypervisor - 使用 Rust 编写的 Windows 内核 Blue Pill Type-2 虚拟机监控器(代号:Matrix)
 maldev-academy/maldevacademyldr.2
RunPE 实现,具有多种规避技术 (2)
 ocsaf/freevulnsearch
免费开源的NMAP NSE脚本,通过cve-search.org API查询漏洞。
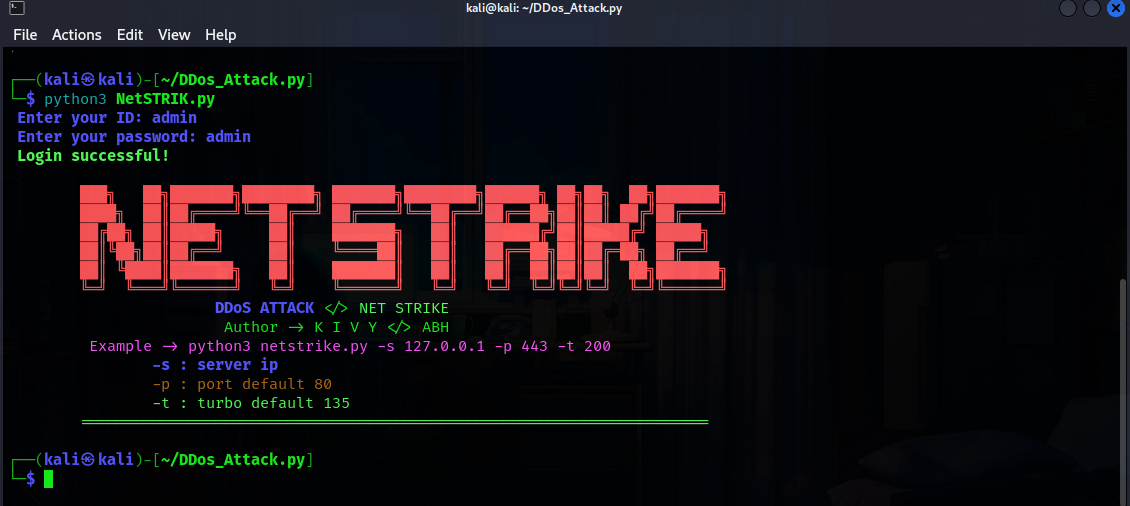 akashblackhat/ddos_attack.py
NetSTRIK 是一款强大的 DDoS(分布式拒绝服务)攻击工具,可模拟高流量负载,用于测试服务器、网络和网站在压力下的健壮性与安全性。
 captmag/maldev
多个恶意软件工具的创建,包括逃避、枚举和利用。
 packetsifter/packetsiftertool
PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
无文件x64汇编C2框架,具备双通道ICMP/DNS协议跳转、直接系统调用执行以及基于ptrace的进程注入能力,用于隐蔽命令执行与数据外泄。
 ret2/pwn2own-auto-2024-charx
针对 Phoenix Contact CHARX SEC-3100 的可正常工作的漏洞利用程序,使用 Scapy 原始以太网数据包触发漏洞,并获得交互式反向连接 Shell。
 sobri3195/-pegasus-suite
一个包含1000多种渗透测试和安全评估工具的全面安全工具包。
 infobyte/wiremax
基于 Lua 的 Wireshark 后解析器,可将 Ubiquiti AirMAX/RouterBoard 802.11 厂商信息元素解密并解析为可过滤字段。
 amirmuhammadmarvi/network-security-lab
受控的虚拟攻防实验室 — CVE-2011-2523 漏洞利用、Nmap 侦察、Nikto 扫描、UFW 强化,均在 Metasploitable 2 上实现
 cylancevulnresearch/reflectivedllrefresher
反射式 DLL,可扫描进程内存并解除已加载库的钩子以规避安全软件,并集成 UPX、TLS 注入器和 Meterpreter。
 itm-kitware/alignment-cage-challenge-2
为论文《Alignment of Autonomous Cyber Defense Agents via Adaptive Policy Shaping》更新的 CybORG CAGE 2 环境









