
 #1

 0xsp-srd/mortar
绕过和转移安全产品(AV/EDR/XDR)检测与防御的规避技术
 appneta/tcpreplay
以任意速度编辑和重放捕获的网络流量——一套适用于 *NIX 和 Windows 的 pcap 工具。
 aetsu/offensivepipeline
OffensivePipeline 允许您下载并构建 C# 工具,同时应用某些修改以提高其在红队演练中的规避能力。
 echowei/deeptraffic
用于网络流量分类的深度学习模型
 tenzir/tenzir
使用基于管道的数据流,大规模收集、解析、规范化、聚合、存储、查询和路由安全遥测数据,用于威胁检测和事件响应。
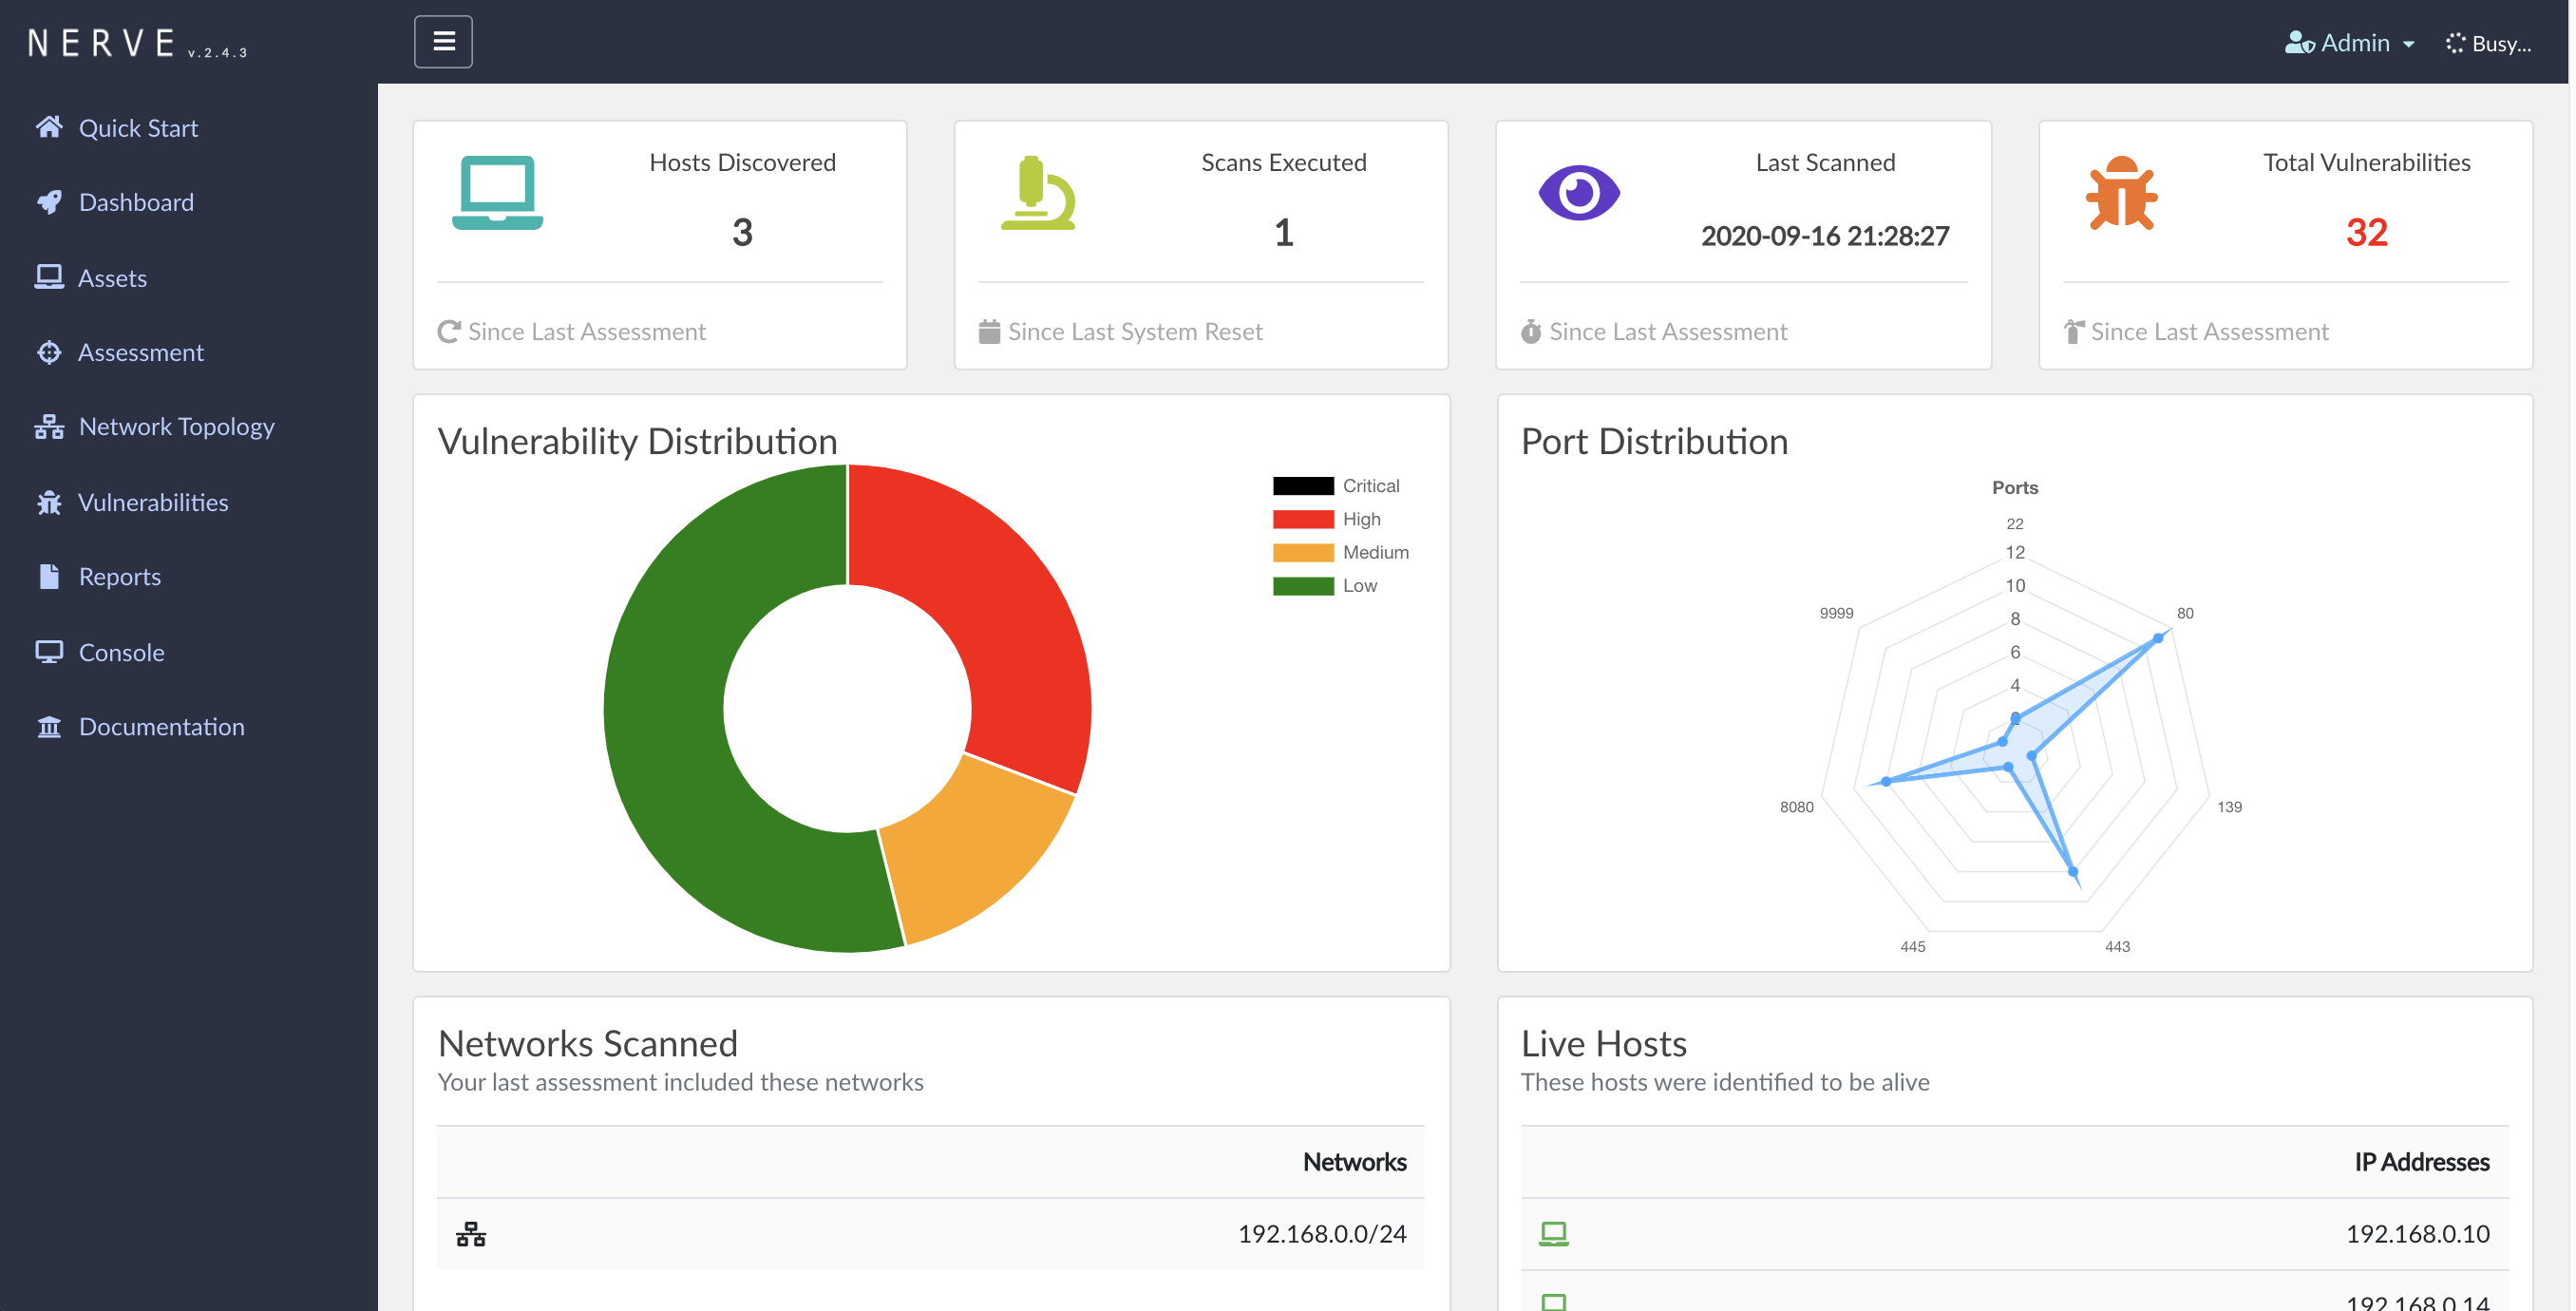

 xephora/threat-remediation-scripts
此仓库包含一系列新的修复脚本。


 thereisnotime/sshroute
网络感知型SSH路由器 - 根据活动的VPN或网络将连接路由到不同的IP/端口/密钥/跳板主机
 c0oki3s/veilgate
针对对抗性 AI 代理的不对称防御。VeilGate 评估每个传入请求,将可疑代理重定向到每个 IP 一致性的蜜罐环境,并量化对攻击者施加的计算成本。
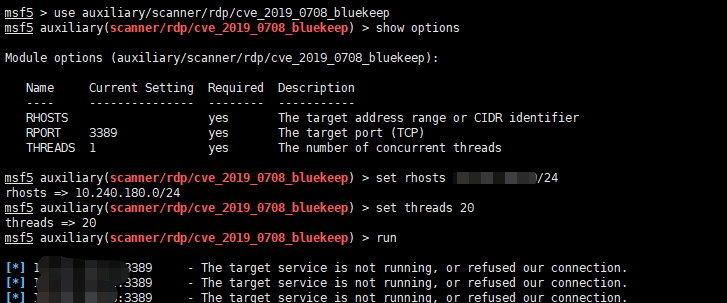 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 bugch3ck/imposter
CVE-2015-0006 的概念验证。已在 MS15-005 中修复 https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2015/ms15-005 。
 lglznl/klaios
KLAIOS 是一个混合安全环境,融合了Kali Linux的进攻性工具包与加固的VPN地堡式隔离——并通过现代AI增强以实现更智能的工作流。
 cpo-eh/cve-2020-16898_checker
检查所有网络接口是否存在CVE-2020-16898漏洞
 ramonzx6/rapid-reset-check
一款 Go CLI,可通过 ALPN 枚举协商 HTTP/2 的 HTTPS 端点,以识别需要针对 CVE-2023-44487 进行缓解审查的系统。采用安全默认配置,执行非利用性且经证书验证的 TLS 检查。









