#1

 cobbbex/cisco-asa-vulnerability-research
对 Cisco ASA 的 lina 二进制进行系统性逆向工程,以发现并分析内存破坏漏洞,包括 CVE-2025-20333 和 CVE-2025-20362,重点聚焦于寻找远程代码执行原语。
 virtualabs/btlejuice
BLE 中间人框架,通过基于 Web 的拦截代理,拦截、重放并修改蓝牙智能设备与移动应用之间的 GATT 流量。

 ivre/ivre
网络侦察框架。构建你自己的、自托管的、完全可控的替代方案,替代 Shodan / ZoomEye / Censys 和 GreyNoise,运行你自己的被动DNS服务,构建你的定制化EASM工具,从你的传感器收集和分析网络情报,以及更多功能!使用…

 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。
 trustedsec/titanis
Windows 协议库,包括 SMB 和 RPC 实现等。
 idaholab/malcolm
Malcolm 是一套功能强大且易于部署的网络流量分析工具套件,用于处理完整的数据包捕获产物(PCAP 文件)、Zeek 日志和 Suricata 告警。
 vmware-archive/lightwave
面向传统基础设施、应用程序和容器的身份服务。
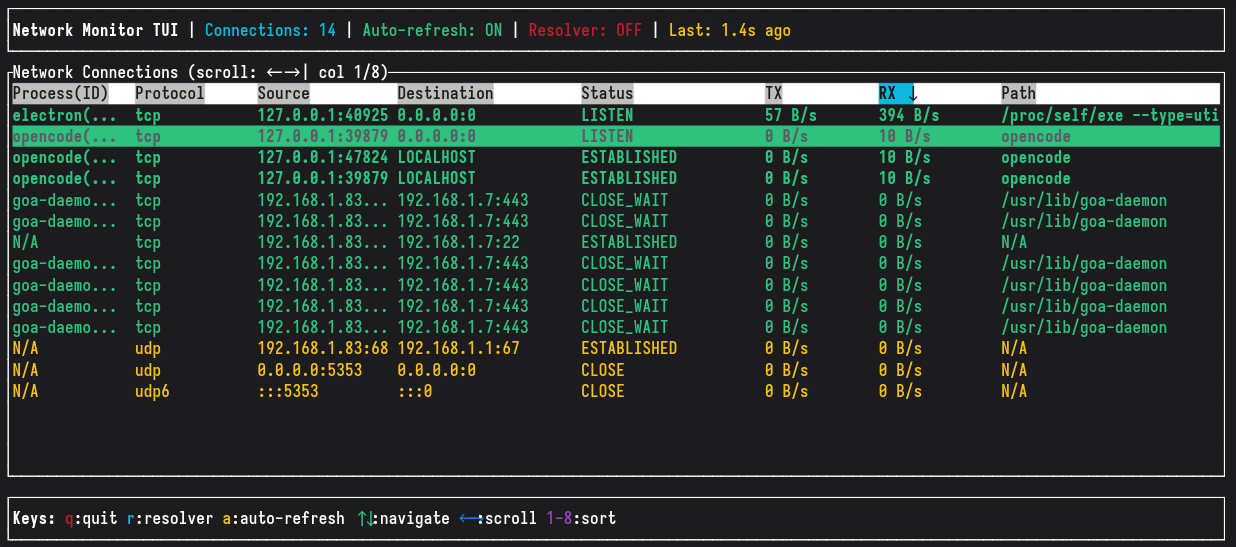 grigio/network-monitor
一款使用 Rust 和 GTK4 构建的实时网络连接监控工具,在现代图形界面中显示活动连接及实时 I/O 统计信息。

 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
# 事件响应(IR)案例研究:针对 Check Point 安全网关上 CVE-2024-24919(任意文件读取)利用尝试的调查记录。包含全面的 SIEM 分析、防火墙日志、原始 Web 访问日志检查(`/var/log/access.log`)、IOC、MITRE ATT&CK…
 razureink/cve-2026-49975-http2bomb_reproduction
针对CVE-2026-49975 HTTP/2 Bomb拒绝服务漏洞的PoC利用程序。演示了HPACK索引引用炸弹结合流控窗口阻塞,通过单一连接耗尽服务器内存。
 gmh5225/eac-kernel-packet-fucker
逆向工程 Easy Anti-Cheat 内核驱动绕过,通过拦截内存分配来抑制违规数据包,并包含报告解密例程和分析笔记。

 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 whispergate/lldp
适用于 Mythic 的 C2 配置文件,通过 IEEE 802.1AB LLDP 组织特定 TLV 隧道封装加密的点对点代理流量,以实现隐蔽的二层命令与控制。