
 #1

 wiliam227user/cve-2018-12633-tplink-auth-bypass
关于 TP-Link TL-WR840N 固件中认证绕过漏洞(CVE-2018-12633)的技术案例研究与利用分析。
 jankammerath/bogusmips
用于 Android 应用反汇编、重组、逆向工程和审计的取证分析
 abraxas/fortigate-ssl-vpn-exploit-kit
FortiGate SSL-VPN 的金矿。CVE-2024-21762 和 CVE-2023-27997。79 个可用的漏洞利用客户端。53 个硬件 SKU。55 个 FortiOS 构建版本。
 mail-in-a-box/mailinabox
Mail-in-a-Box 通过提供一键式、易于部署的 SMTP+全方位邮件服务器,帮助个人重新掌控自己的电子邮件:一个开箱即用的邮件服务器。
 cenobyte-vincit/memdumper
滥用 macOS 调试器授权和 DYLD_INSERT_LIBRARIES 来转储或搜索正在运行进程的内存,同时将 EDR 归因转移到已签名的辅助二进制文件。

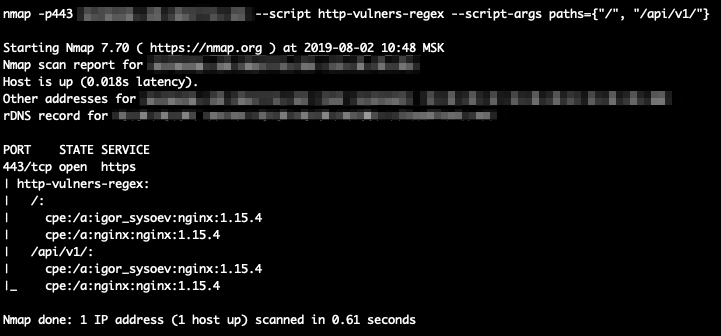 vulnerscom/nmap-vulners
Nmap NSE 脚本,可查询 Vulners API,识别检测到的网络服务中的已知漏洞(CVE),通过自动 CVE 查找和 CVSS 评分增强标准端口扫描。
 mgeeky/penetration-testing-tools
一个包含 170 多个工具、脚本、速查表及其他资源的集合,这些是我多年来为红队/渗透测试/IT 安全审计目的而开发的。
 drk1wi/portspoof
模拟所有65535个TCP端口的开放端口和服务签名,以减缓侦察、迷惑扫描器,并通过逼真的虚假服务和诱捕浪费攻击者资源。
 jvns/dnspeep
监视你的计算机正在发出的 DNS 查询
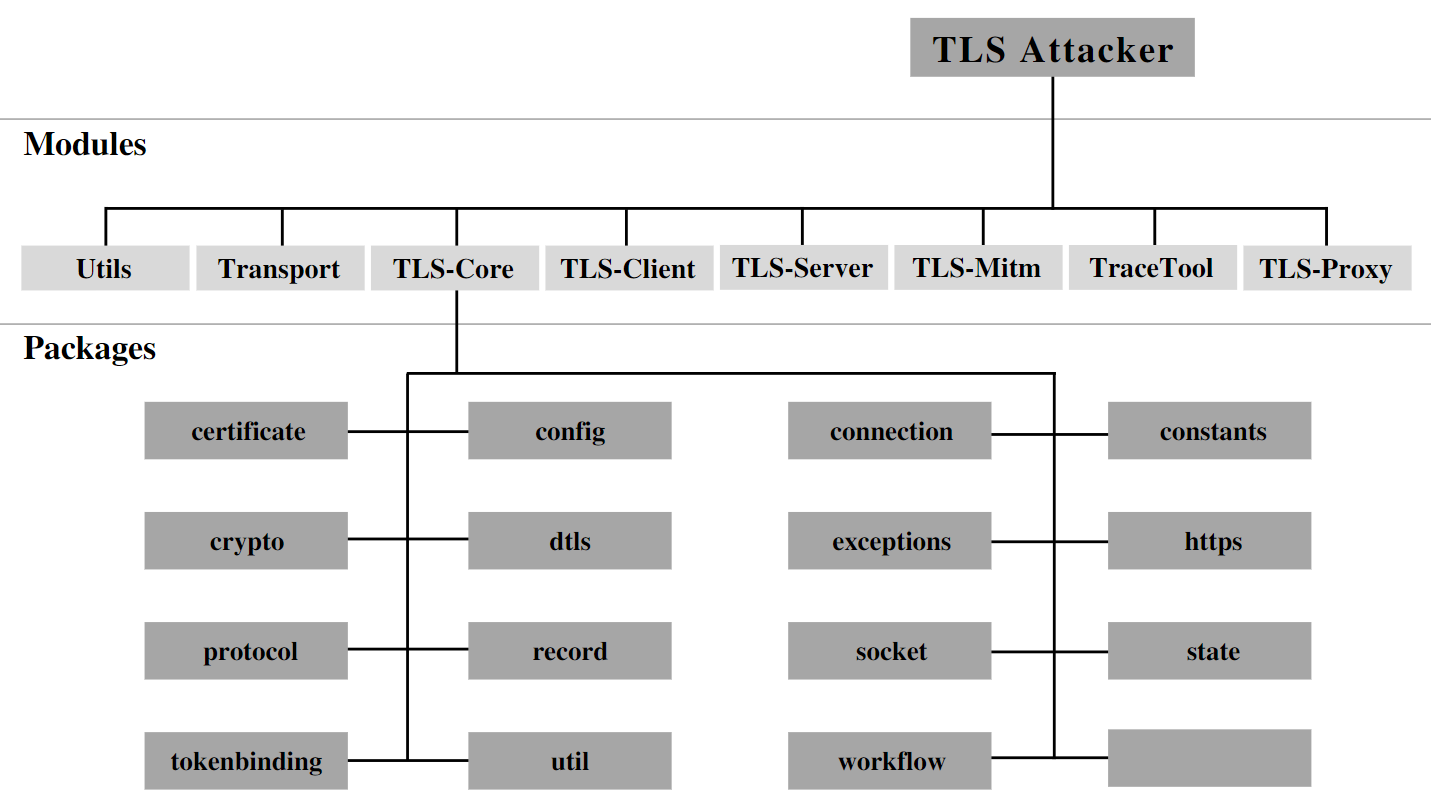 tls-attacker/tls-attacker
基于Java的框架,用于对TLS库进行系统化模糊测试和分析。支持任意协议消息的构造、修改以及对TLS客户端/服务器进行漏洞发现测试。
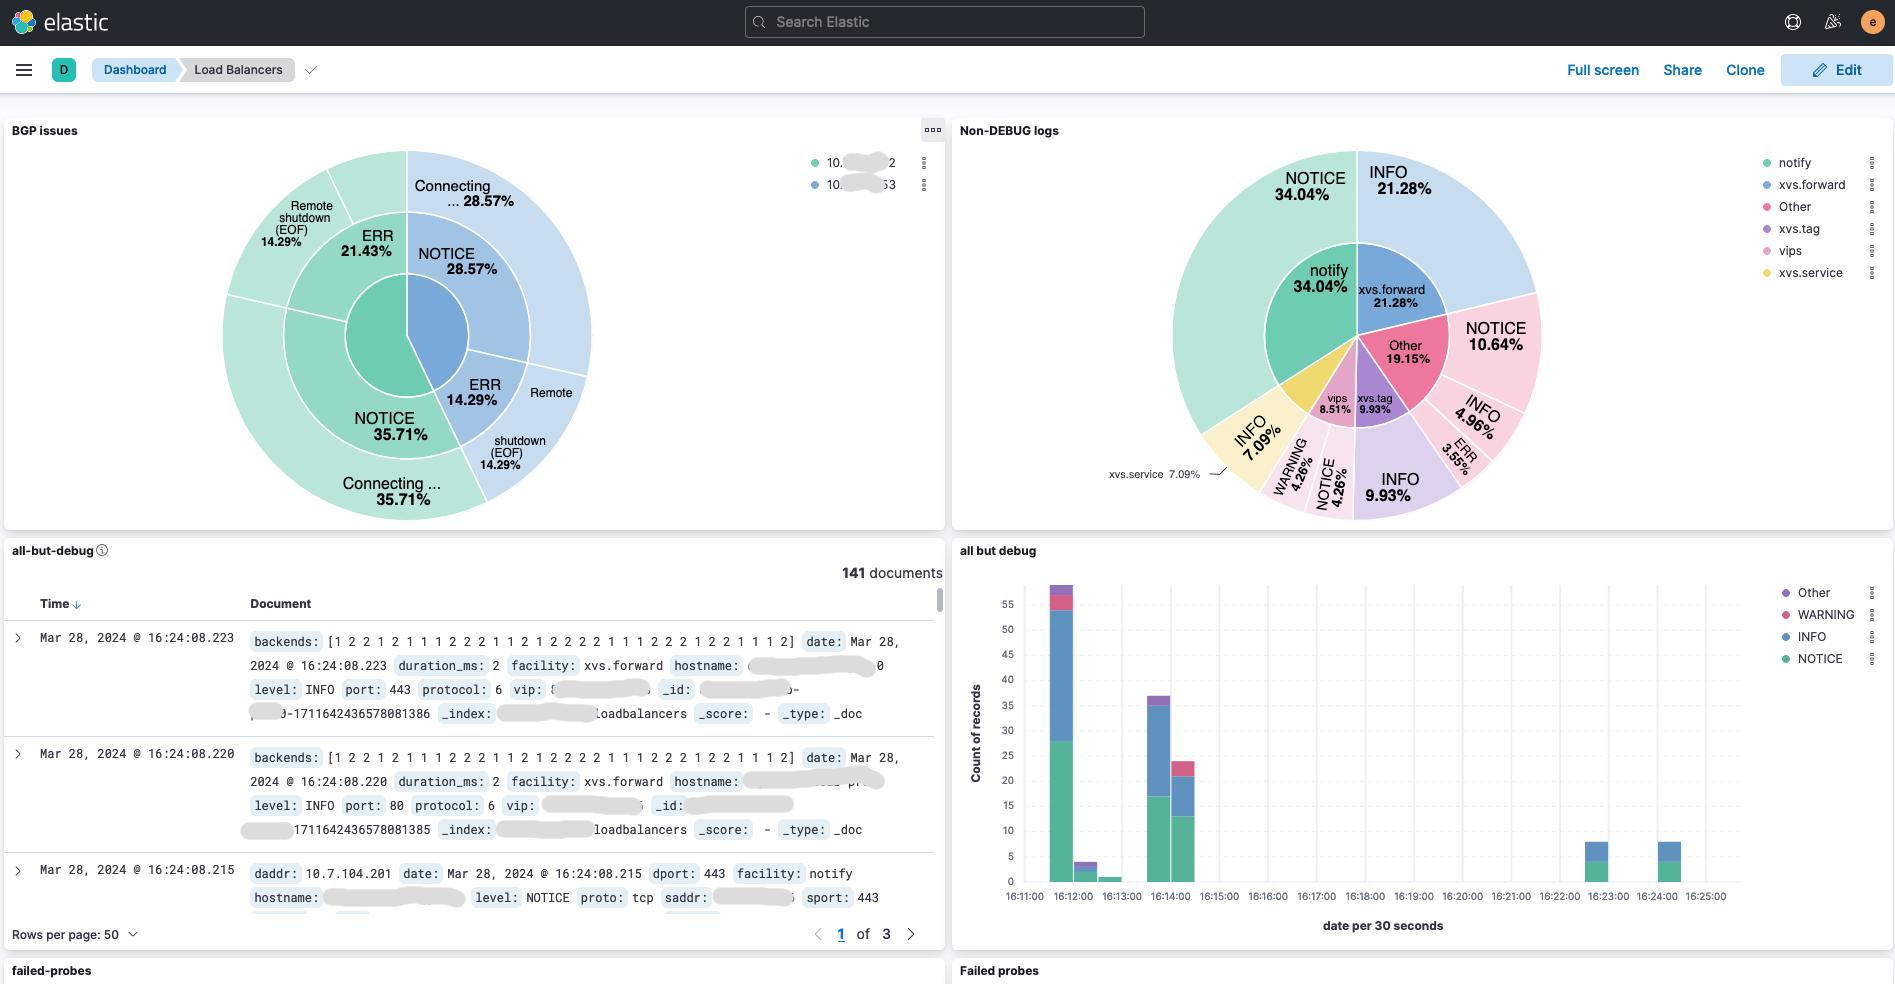 davidcoles/vc5
一个可水平扩展的 Direct Server Return 第4层负载均衡器,适用于 Linux,使用 XDP/eBPF
 matthart1983/essh
基于 OpenSSH 和 tmux 构建的远程 shell,可在连接断开后继续存活。在终端 UI 中管理连接和会话。
 get-get-get-get/powerproxy
具有反向代理功能的PowerShell SOCKS代理
 aidilzlkfli/scanning
网络扫描结果分析、服务漏洞、操作系统指纹识别以及包括 Ghostcat (CVE-2020-1938) 在内的关键 Nessus 发现。
 dragon-lady/netward-standalone
面向小型 HTTP 服务的用户态机器人程序与 DDoS 防御









