
 #1

 digitalbond/redpoint
Nmap NSE 脚本,用于 ICS/SCADA 发现与枚举——BACnet、EtherNet/IP、CoDeSys、Fox、Modicon、Omron、S7——通过协议查询进行安全评估。
 gcla/termshark
一个终端界面的 tshark,灵感来自 Wireshark
 nicocha30/ligolo-ng
一个先进但简单的隧道/枢纽工具,使用TUN接口。
 torlando-tech/columba
使用蓝牙低功耗 (BLE)、TCP 或 RNode (LoRa) 基于 LXMF 和 Reticulum 的原生 Android 消息应用
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。

 spellshift/realm
跨平台对手模拟框架,配备 Rust 植入体、GraphQL 团队服务器和 Eldritch DSL,可在数千个信标上实现自动化、可扩展的红队操作。
 activecm/passer
被动服务定位器,一个可识别服务器、客户端、名称以及更多信息的 Python 嗅探器
 mrechofi/greedos_v2
面向网络安全红队人员的多向量 DoS 工具。
 wireguard/wireguard-tools
跨平台命令行工具,用于配置 WireGuard VPN 隧道,提供密钥生成、对等节点管理以及通过 wg 和 wg-quick 快速设置接口的功能。
 qyvora/qyvora-toha3ee
基于 Go 语言的网络利用与中间人(MITM)框架,适用于授权渗透测试、网络侦察、流量拦截、无线安全测试及第 2/3/7 层攻击研究。
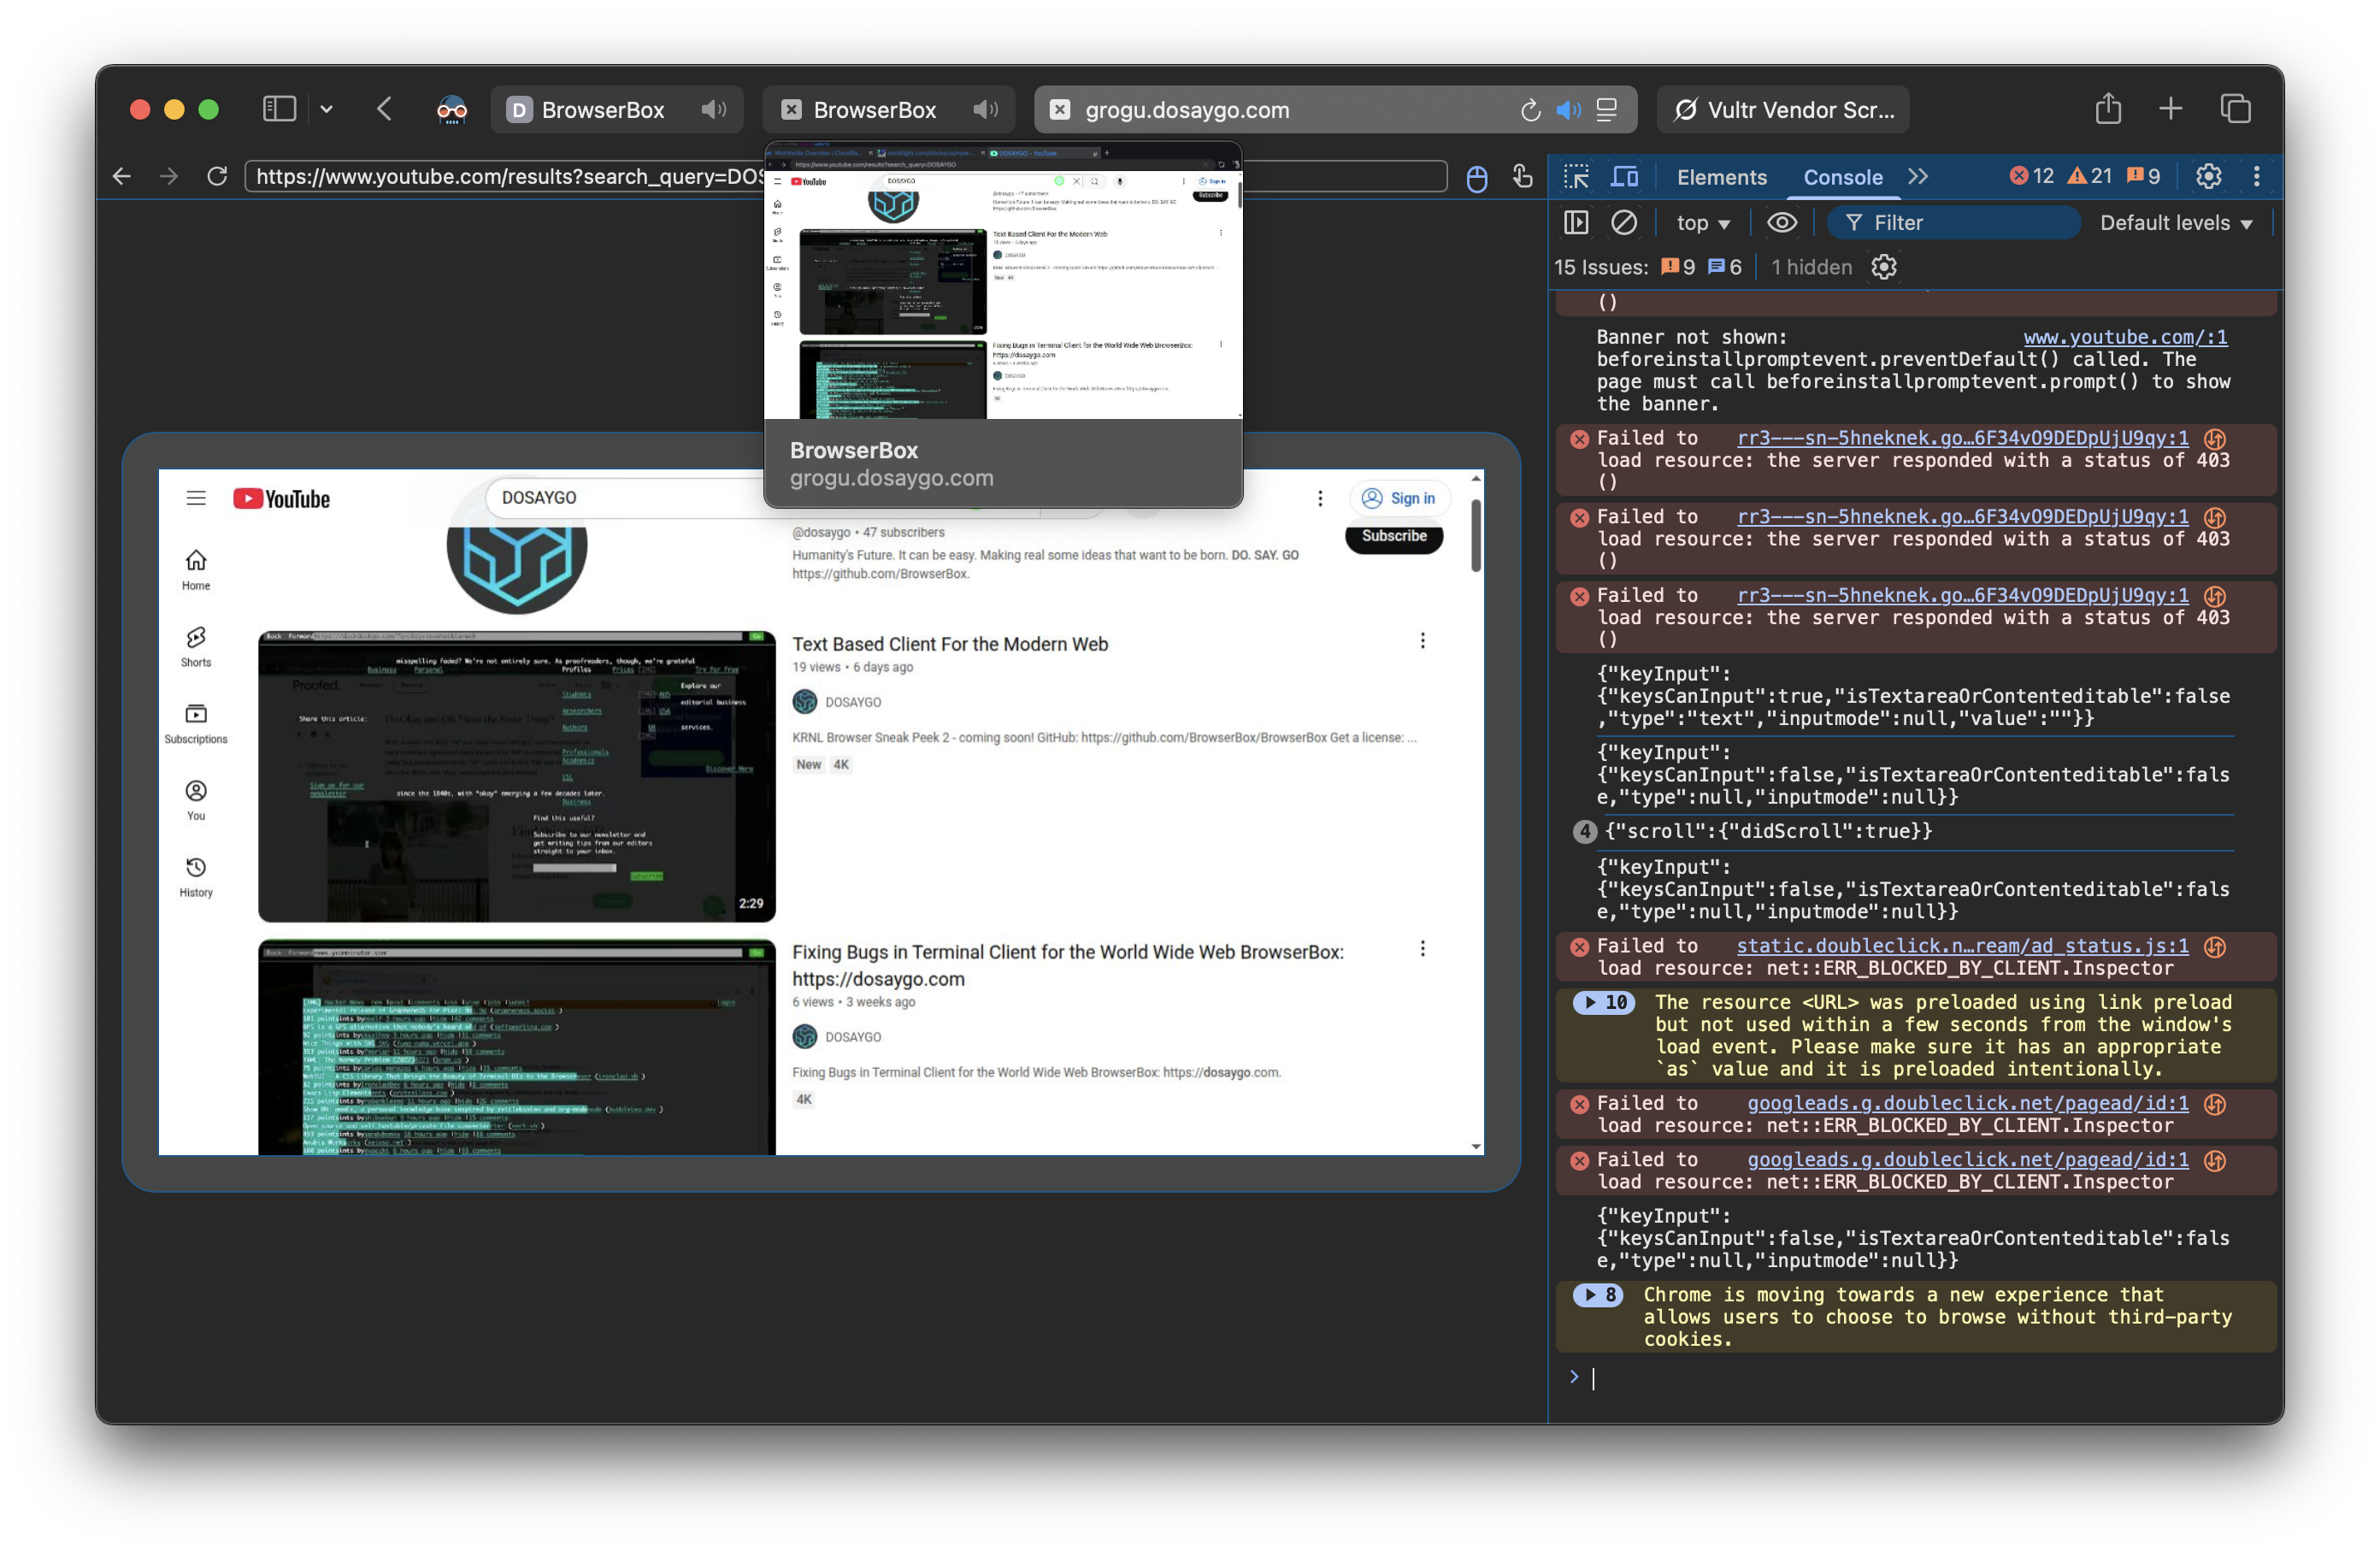 browserbox/browserbox
💚🇺🇸🗽Secure browser infrastructure for regulated enterprises, AI and agentic microtasks
 trickster0/offensiverust
红队行动中的Rust武器化。
 byt3bl33d3r/itwasalladream
一个 PrintNightmare (CVE-2021-34527) Python 扫描器。扫描整个子网中易受 PrintNightmare RCE 攻击的主机。
 dougburks/so-crates
SO-CRATES: Security Onion 容器化快速分析,用于处理威胁、恶意与可疑行为!
 datadog/hash
基于YAML配置的低交互蜜罐框架,用于部署基于HTTP/HTTPS的欺骗服务器,内置蜜罐陷阱和Datadog日志集成。
 jp1337/easywall
Linux 上 nftables 防火墙的 Web 界面,使用 Go 编写。除非您确认,否则应用更改会在 120 秒后自动撤销——您不会将自己锁在外面。支持 Debian 与 Docker 安装。









