#1
 jasondrawdy/forerunner
快速且可扩展的网络扫描库,支持多线程、ping探测和扫描获取器。
 yukselberkay/asnap
使用GeoLite2数据库将IPv4/IPv6地址映射到组织,自动进行侦察,集成了nmap端口扫描,并通过输入文件支持批量处理。
 cosmic-zip/witchcraft
WITCHCRAFT 是一款专为深入网络空间的跑者打造的赛博甲板工具包。它是你用于数据幽灵、破解 ICE 以及渗透企业系统的一站式装备。无论你是在进行取证追踪、抓取 OSINT 信息源,还是穿透防火墙,WITCHCRAFT 都能为你保驾护航。
 alechilczenko/kimi
基于微服务架构构建的攻击面发现工具,利用多线程实现快速、互联网规模的资产索引。
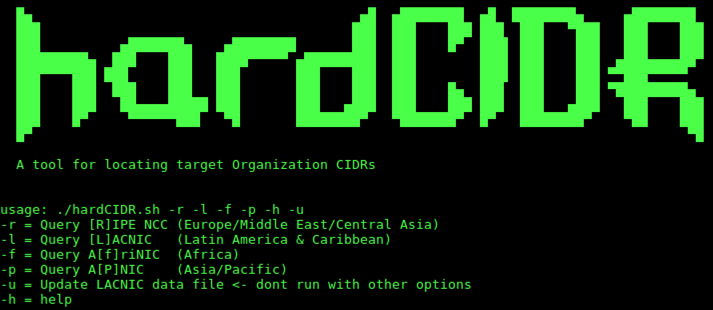 trustedsec/hardcidr
用于被动侦察的Bash脚本,在渗透测试情报收集期间查询RIR和BGP路由服务器,以发现目标组织的网络块、ASN和CIDR范围。
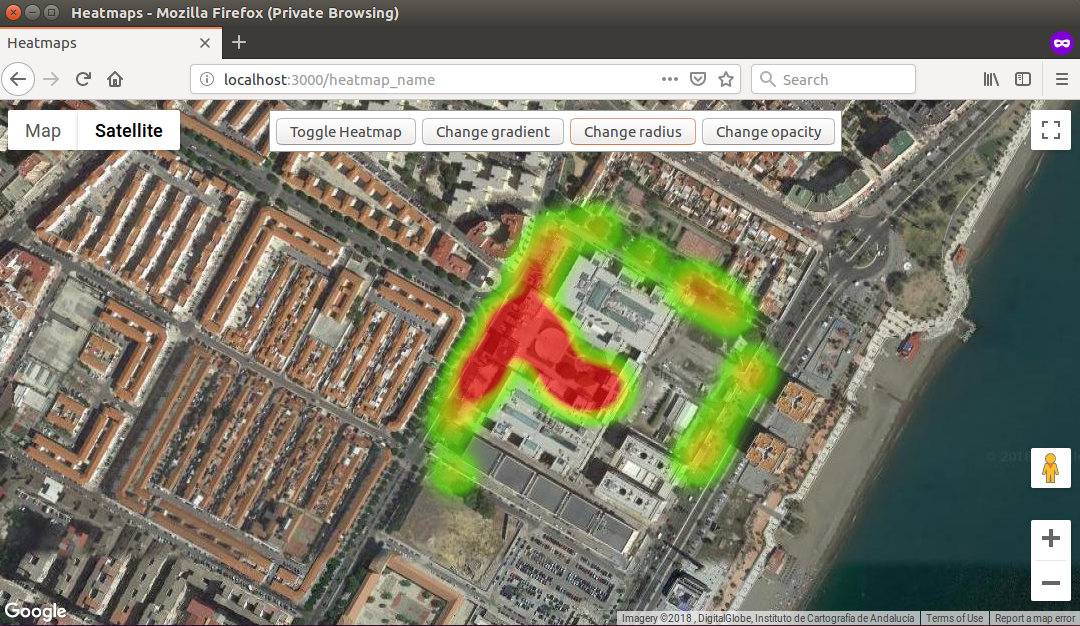 t1gr3s/airo-heat
T1GR3$团队在Cybercamp 2018黑客马拉松的仓库
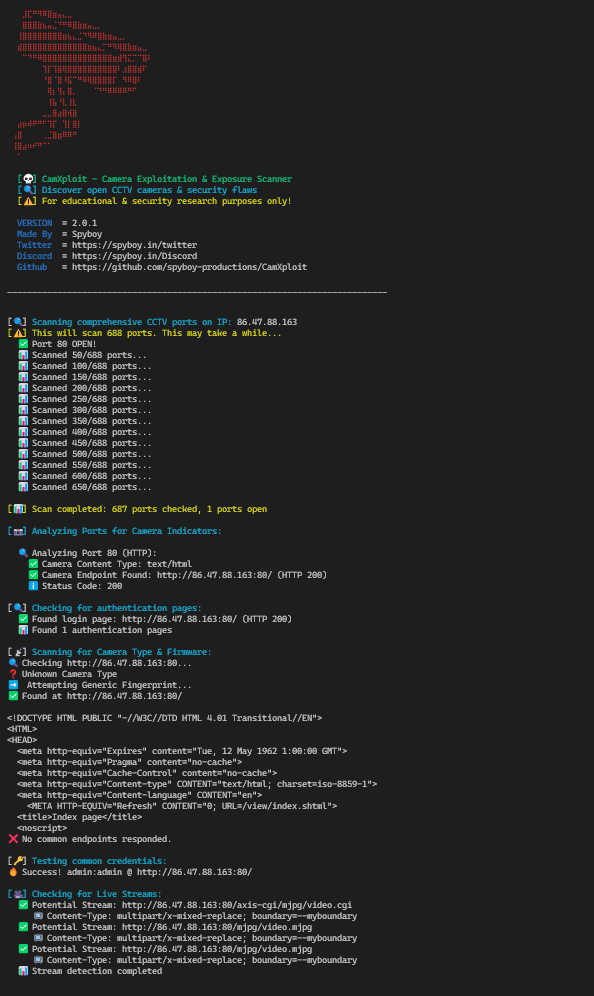 spyboy-productions/camxploit
安全侦察与评估工具,通过分析开放端口、服务配置和常见错误配置,识别可能暴露的IP摄像头。
 morpheuslord/nmap-api
封装Nmap的RESTful API,用于自动化网络扫描、端口检测、服务枚举和漏洞分析,并提供可选的AI驱动报告生成功能。
 g0ldencybersec/cloudrecon
一套用于红队和漏洞赏金猎人的工具,通过扫描IP范围并检查SSL证书来发现临时云资产,以寻找隐藏的开发环境和IT基础设施。
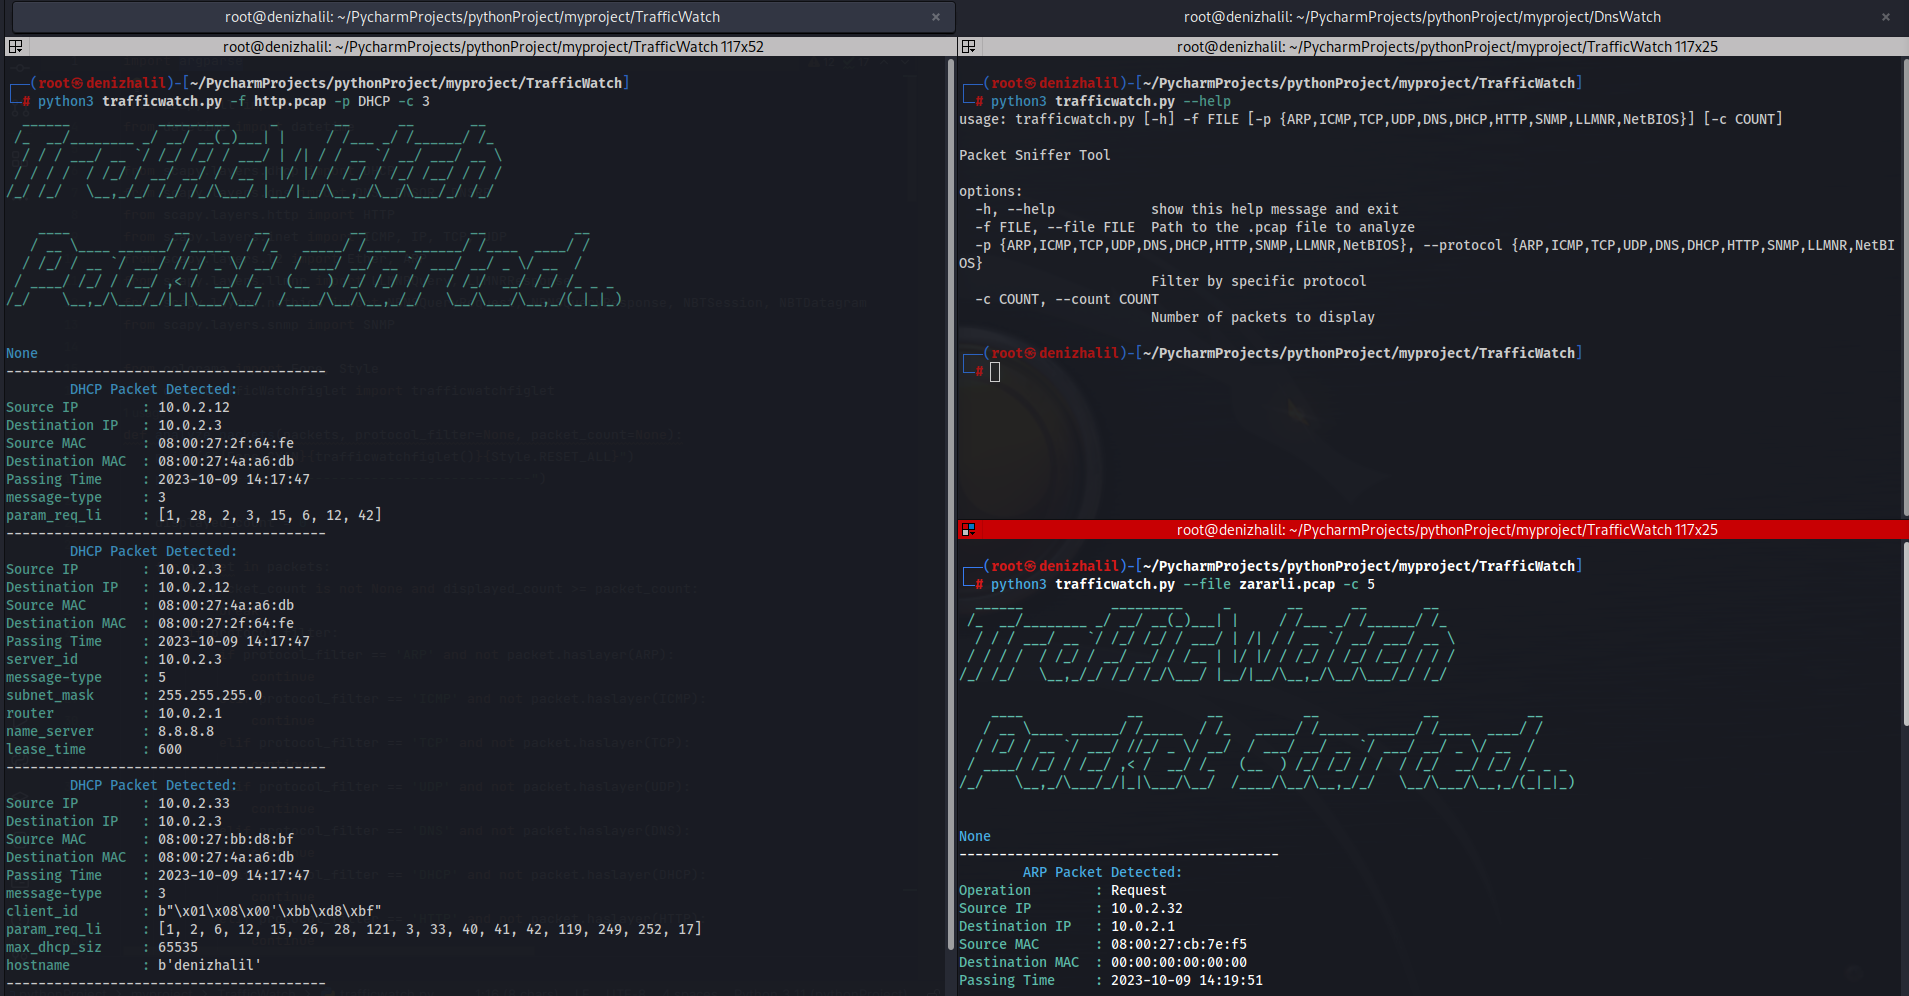 halildeniz/trafficwatch
基于PCAP的数据包嗅探与分析器,支持ARP、ICMP、TCP、UDP、DNS、DHCP、HTTP、SNMP、LLMNR和NetBIOS协议检测,具备过滤和汇总统计功能。
 halildeniz/netprobe
基于ARP的网络扫描器,用于发现子网中的设备,显示IP地址、MAC地址、制造商和设备型号,并支持可选的实时跟踪和过滤功能。
 tw-d/wifi-pineapple-mk7_rest-client
使用 WiFi Pineapple Mark VII API 的 WiFi 破解工作流
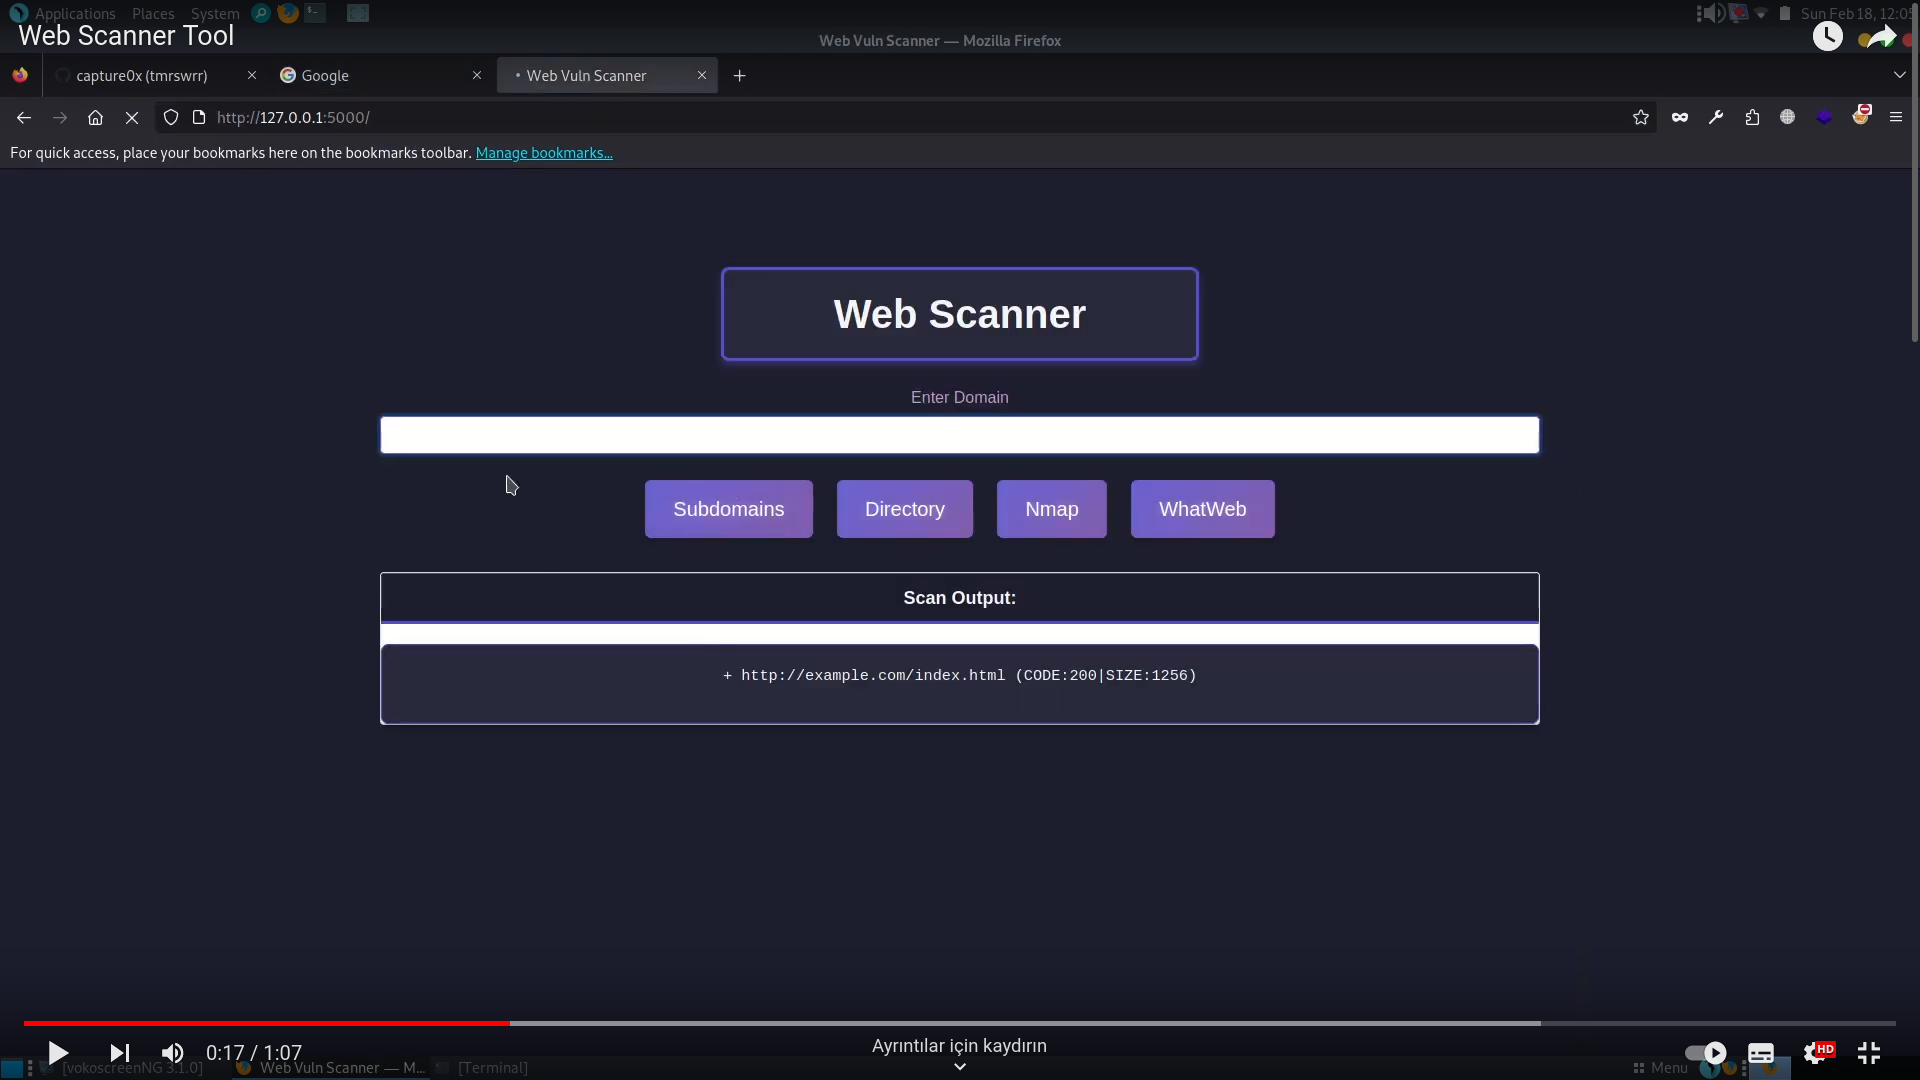 capture0x/web-scanner
基于Python的Web域名扫描器,集成了Sublist3r、Dirble、Nmap和WhatWeb,通过Flask Web界面实现子域名发现、目录枚举、网络扫描和网站技术识别。
 iknowjason/edge
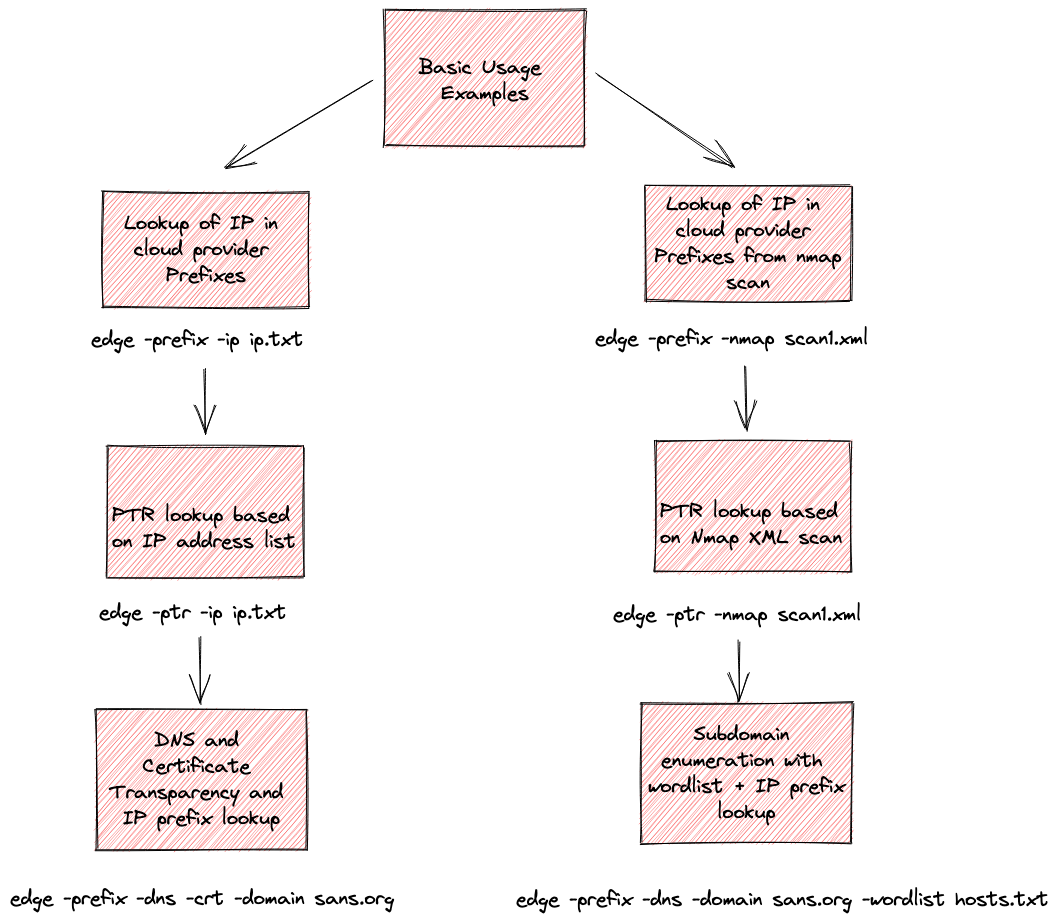
云的Whois:用于云提供商归属的侦察工具。支持AWS、Azure、Google、Cloudflare和Digital Ocean。
 zeronetworks/bloodhound-tools
将网络维度反映到Bloodhound数据中的工具集合