#1
 hyln9/vikiroot
CVE-2016-5195(脏牛漏洞)针对 Android 6.0.1 Marshmallow 的概念验证代码
 ylarod/cve-2023-5521
通过签名欺骗在KernelSU中实现root接管
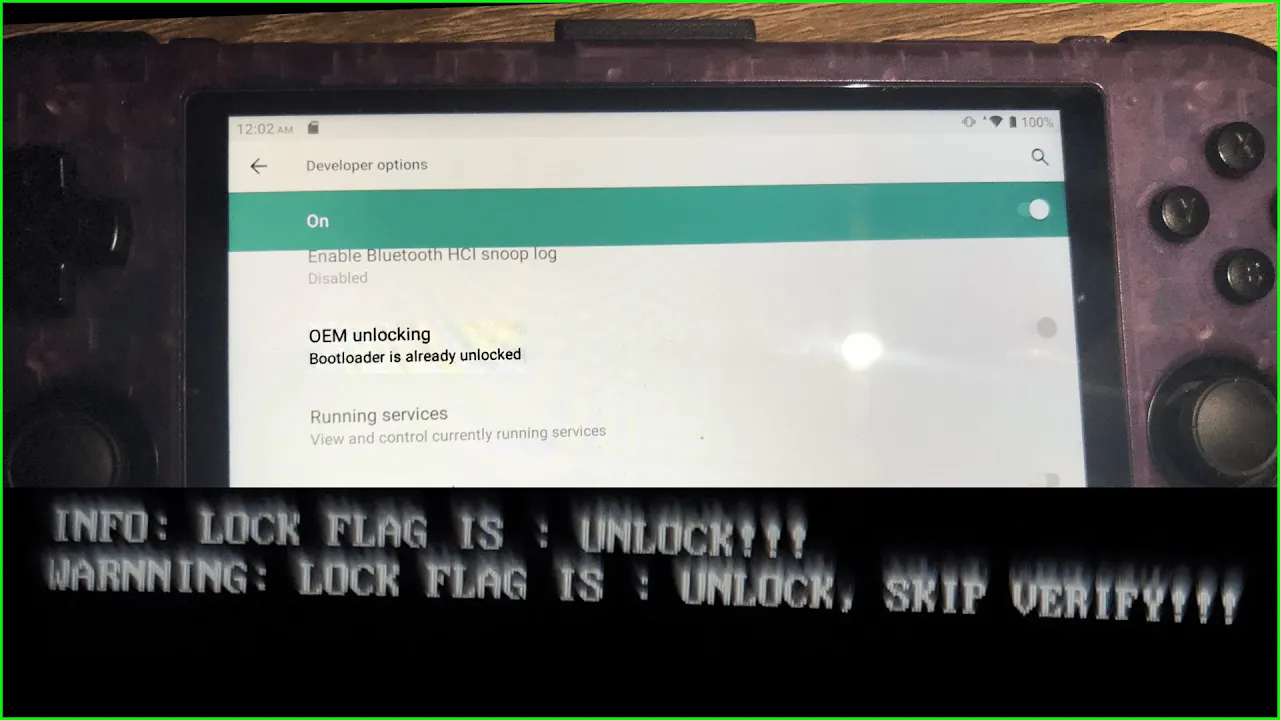 seriousattempts/bootloader_unlock_retroid_pocket_3plus
# 使用 CVE-2022-38694 解锁 Retroid Pocket 3+ 的引导加载程序
 30440r/gex
Gex 是一款利用 CVE-2021-30807 IOMFB 与 CVE-2021-30860 漏洞的 iOS 14.7 越狱工具。
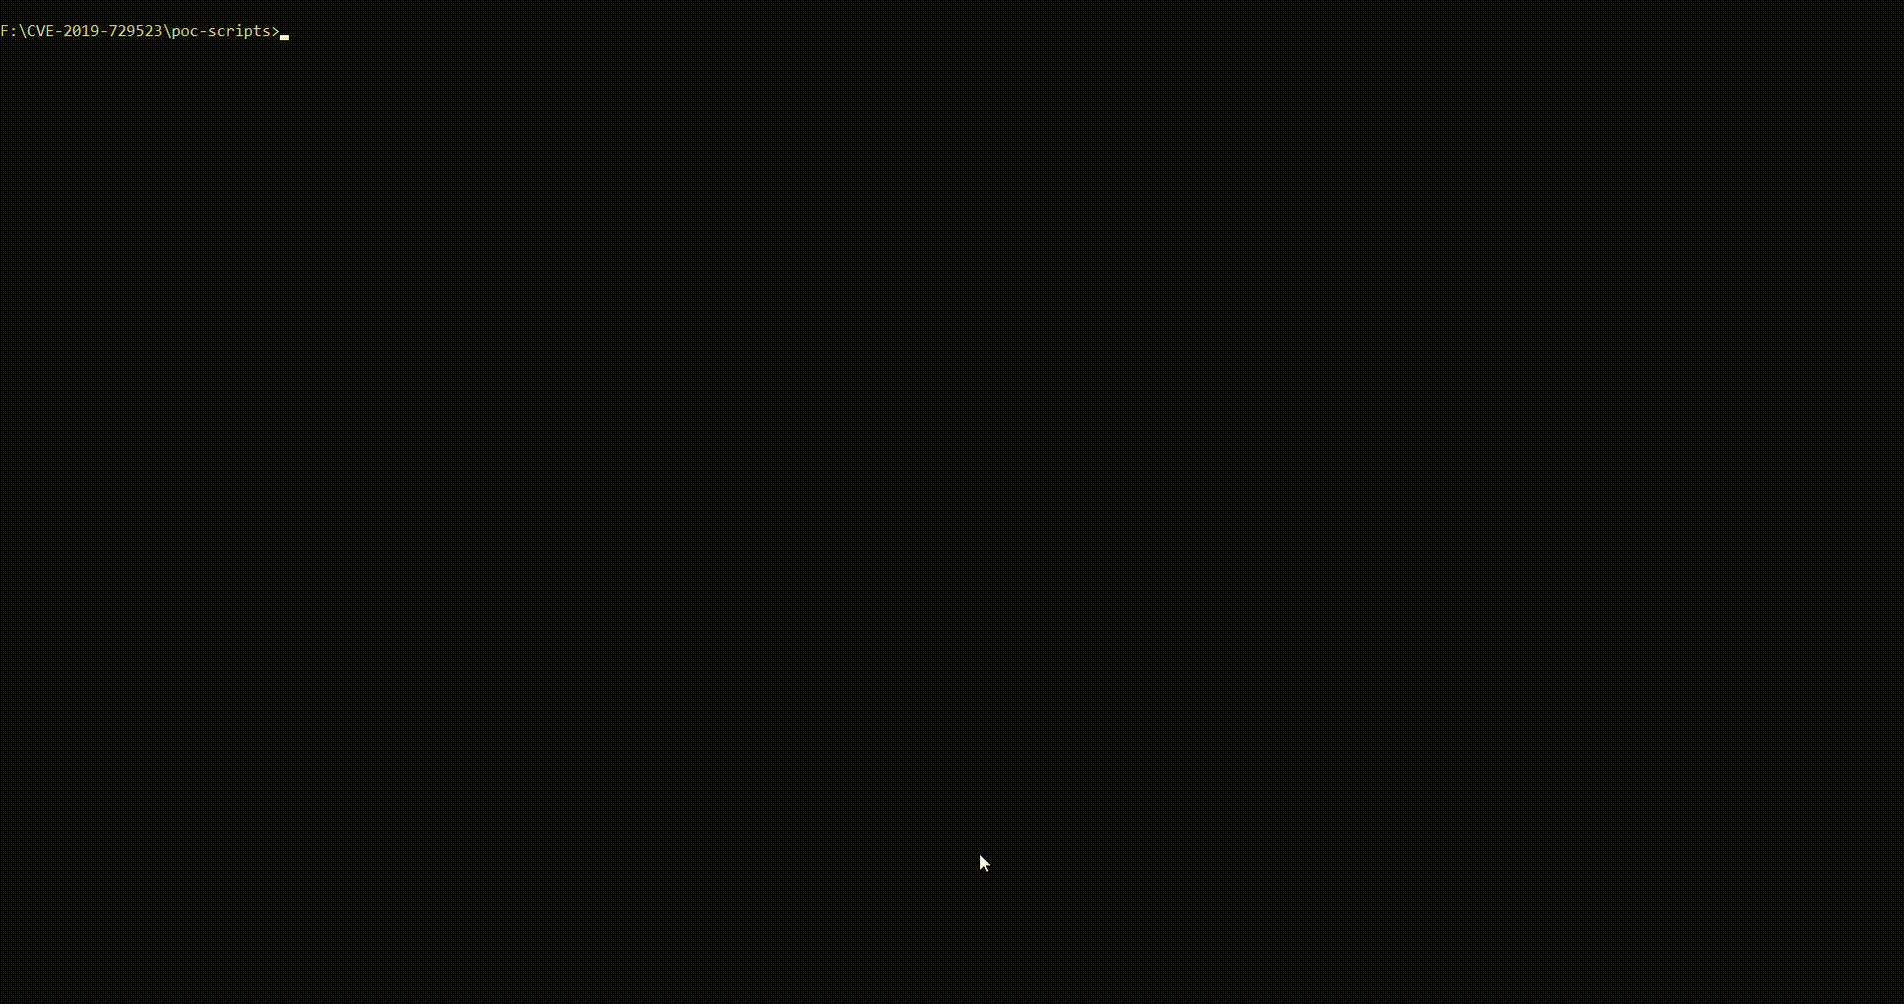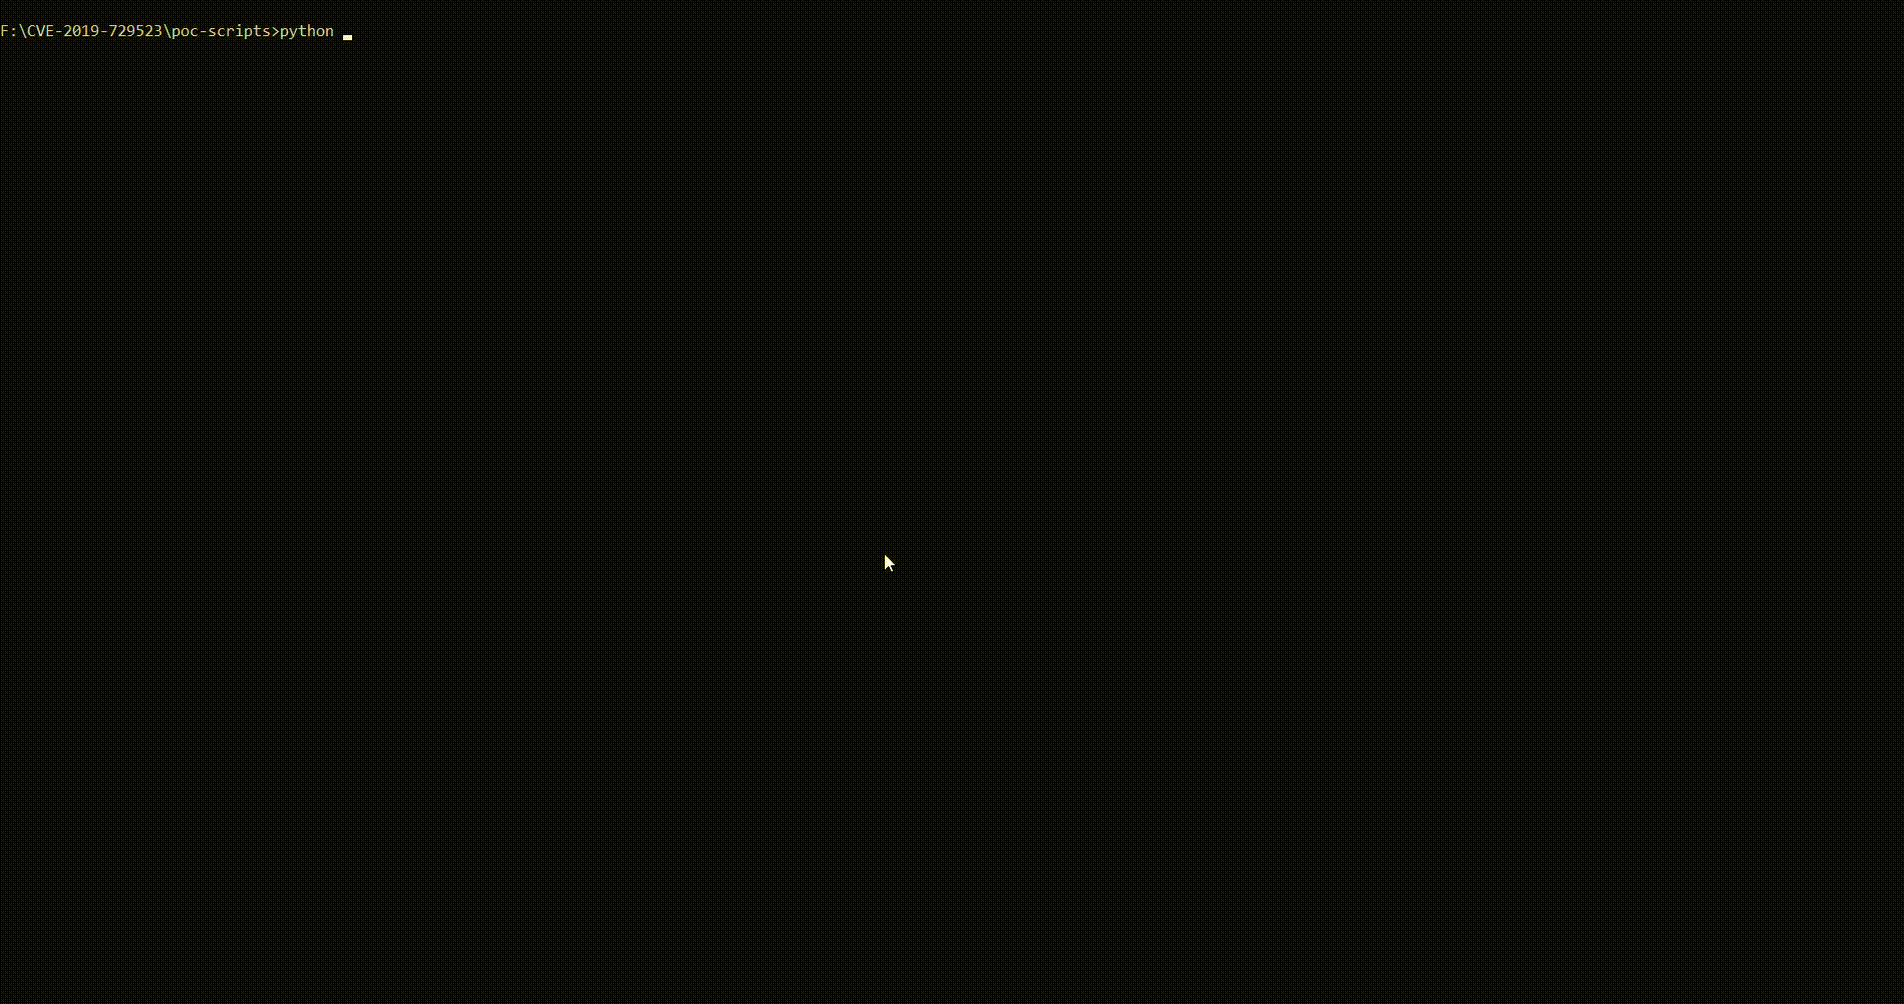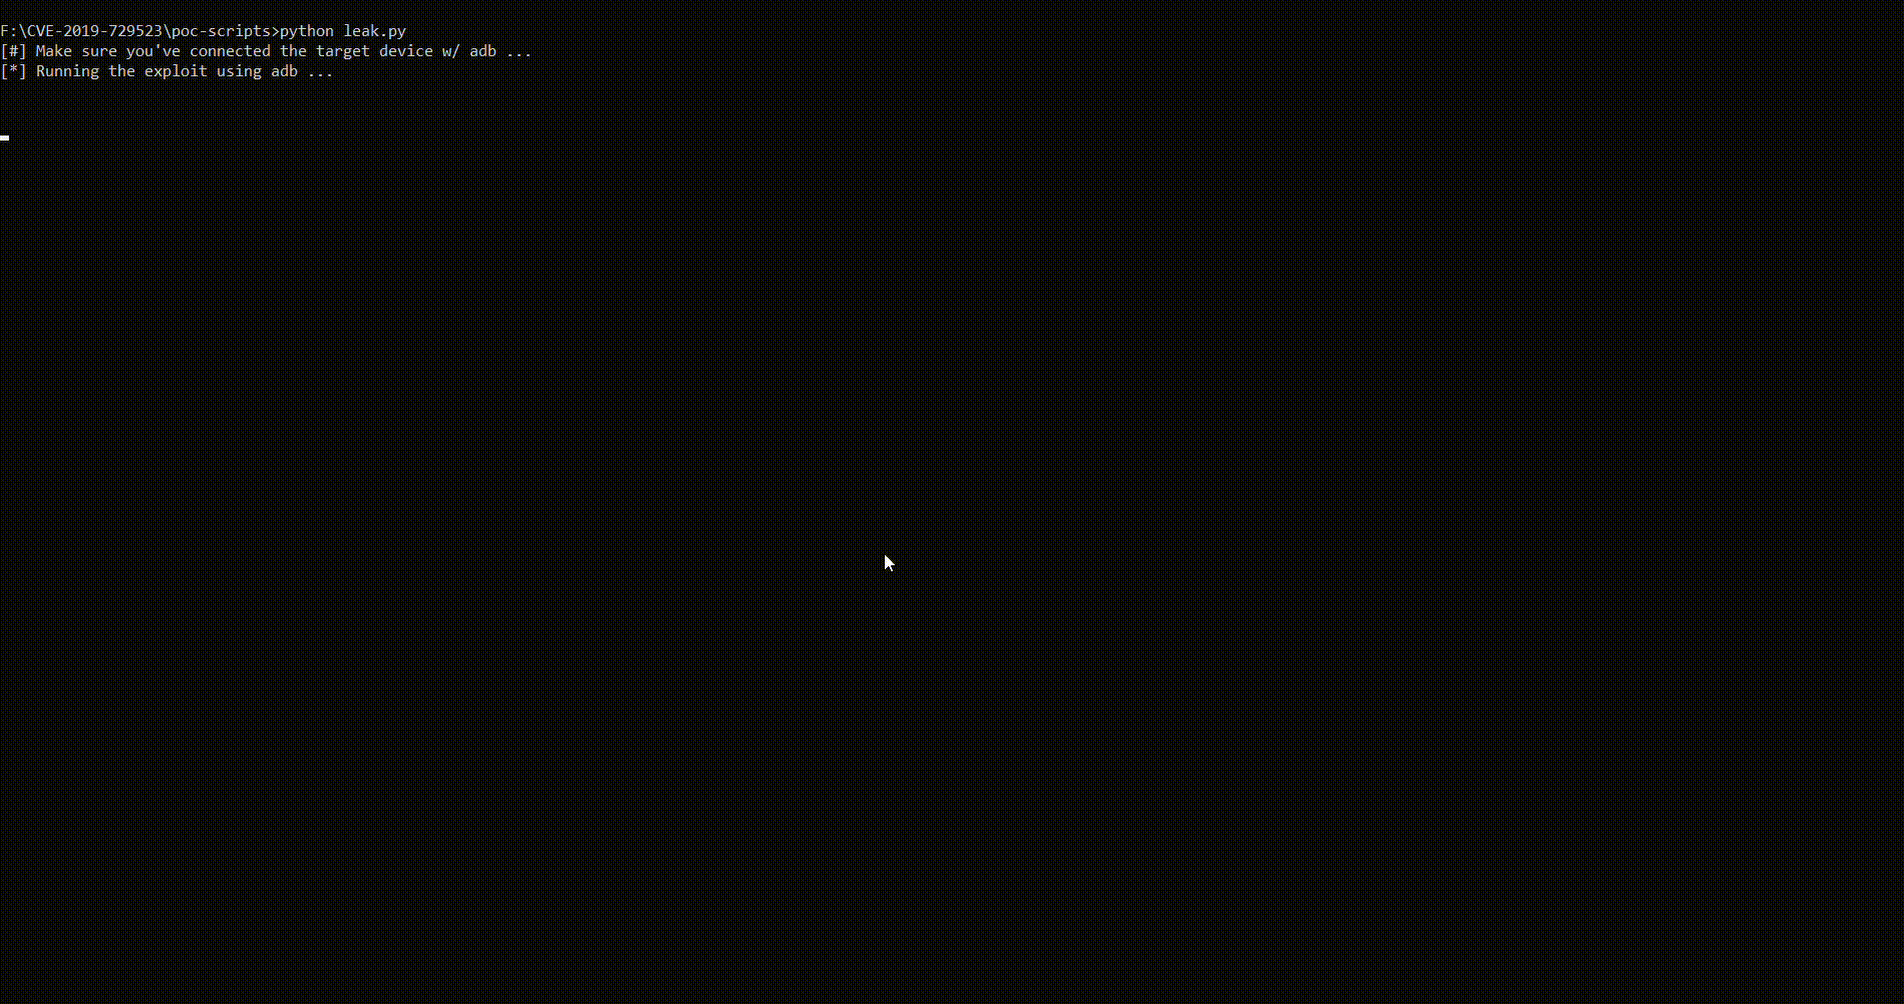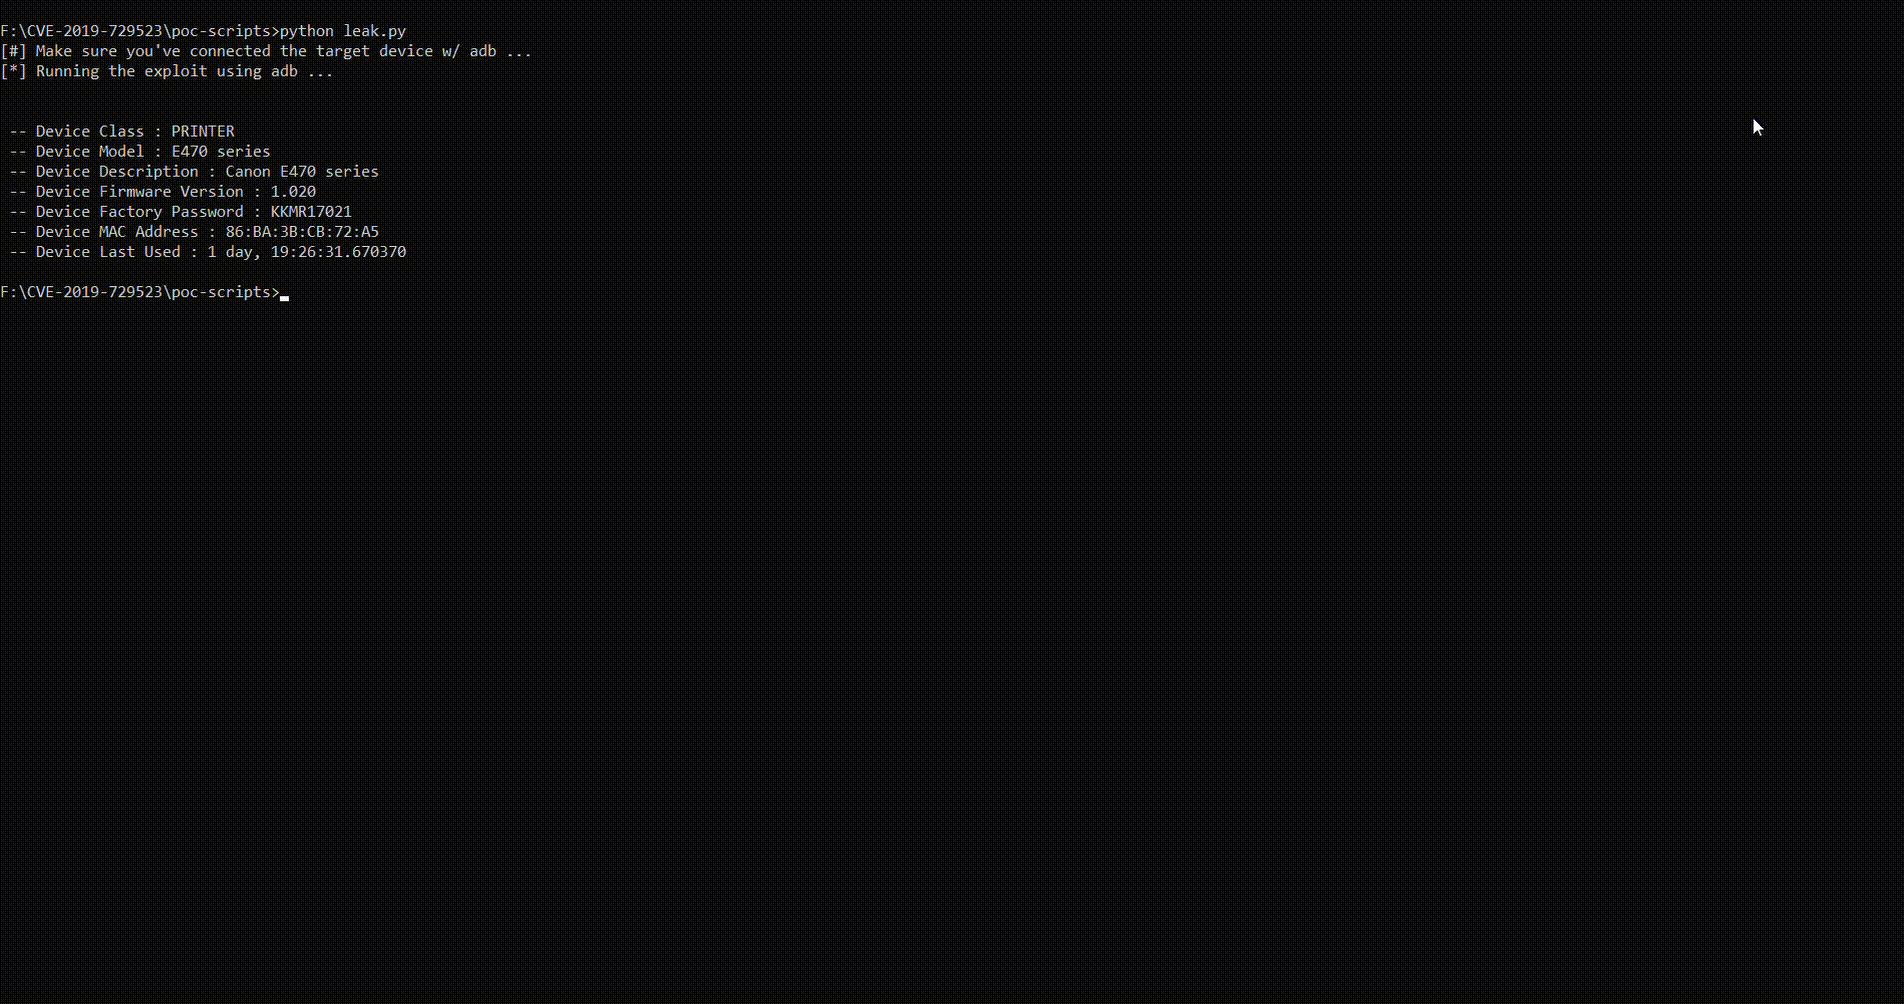 0x48piraj/cve-2019-14339
CVE-2019-14339 Canon PRINT 2.5.5 的 POC
 trungnguyen1909/qemu-t8030
在 QEMU 上模拟的 iPhone 11
 novoda/gradle-static-analysis-plugin
为Android和Java项目轻松配置静态分析工具。
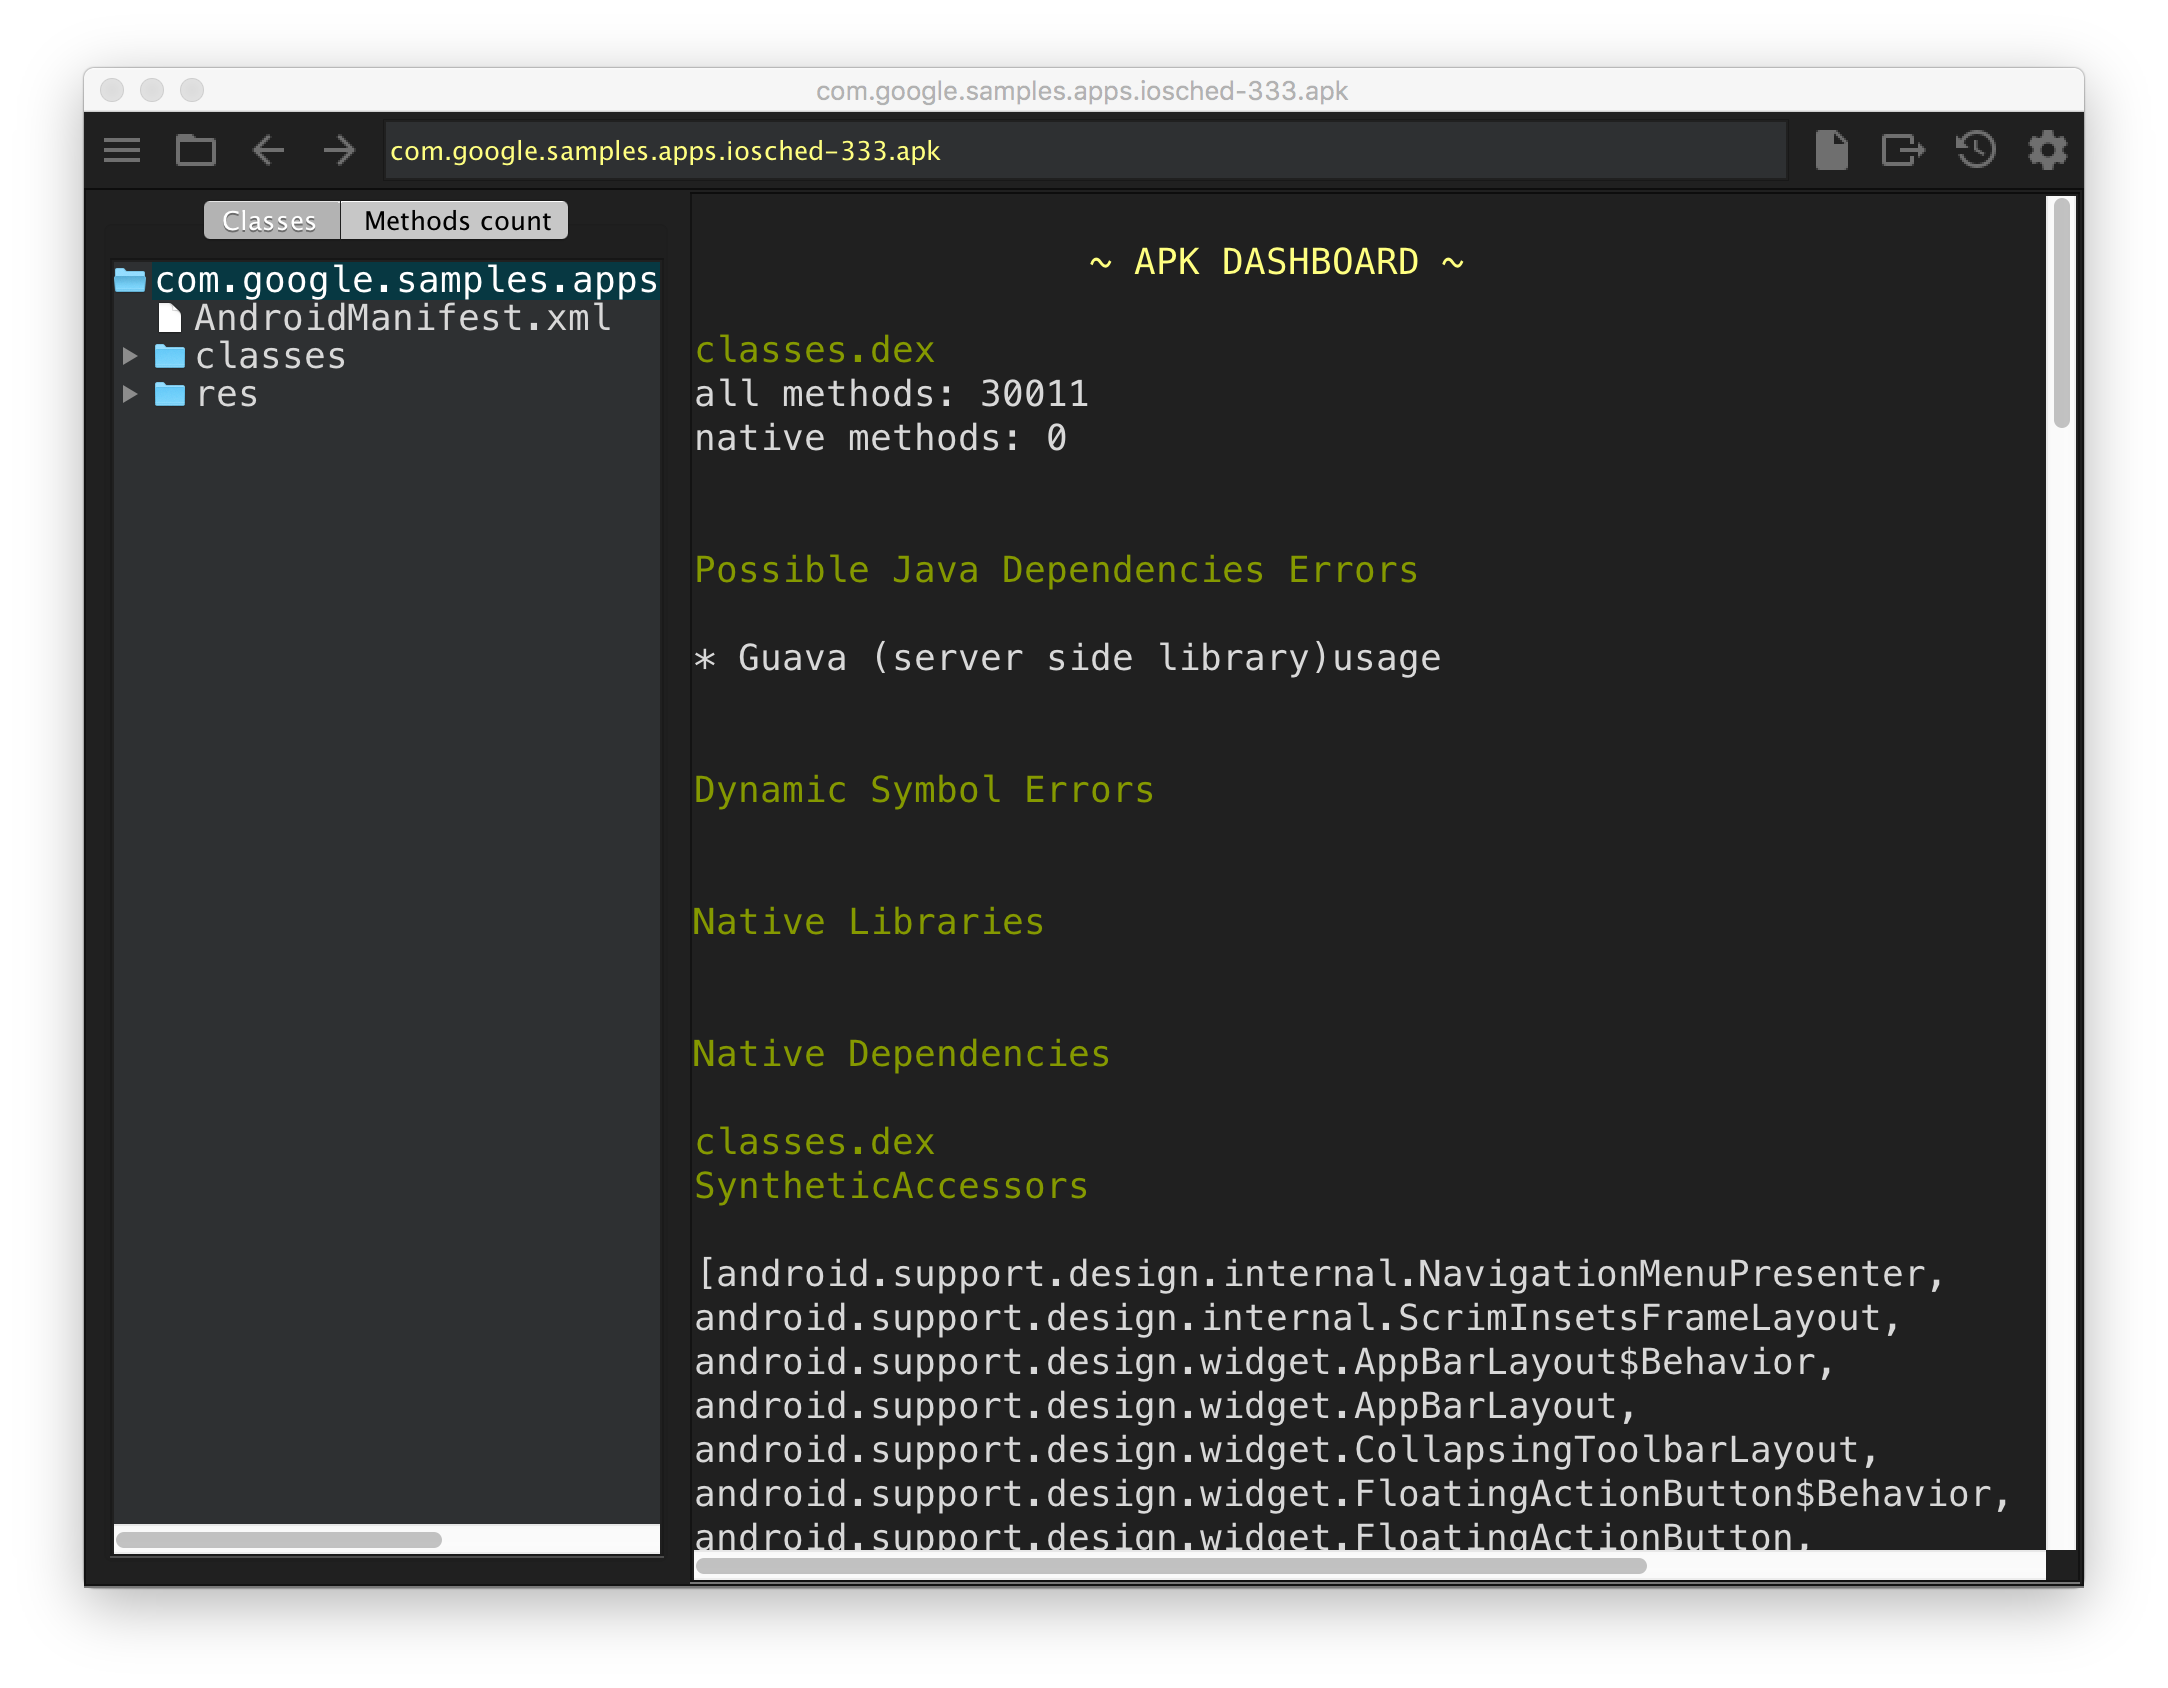 google/android-classyshark
Android 和 Java 字节码查看器
 google/nogotofail
一个位于路径上的黑盒网络流量安全测试工具
 androbugs/androbugs_framework
AndroBugs Framework 是一款高效的 Android 漏洞扫描器,可帮助开发者或黑客发现 Android 应用中的潜在安全漏洞。无需在 Windows 上安装。
 sonyxperiadev/apkanalyser
用于 Android APK 的静态分析工具,可检查 Dalvik 字节码、解码 XML 资源并检测潜在问题。支持二进制修改、重新打包和 logcat 验证。
 google/enjarify
将Dalvik字节码(DEX/APK)转换为等效的Java字节码,使Java分析工具能够处理Android应用程序,并对边缘情况保持高正确性。
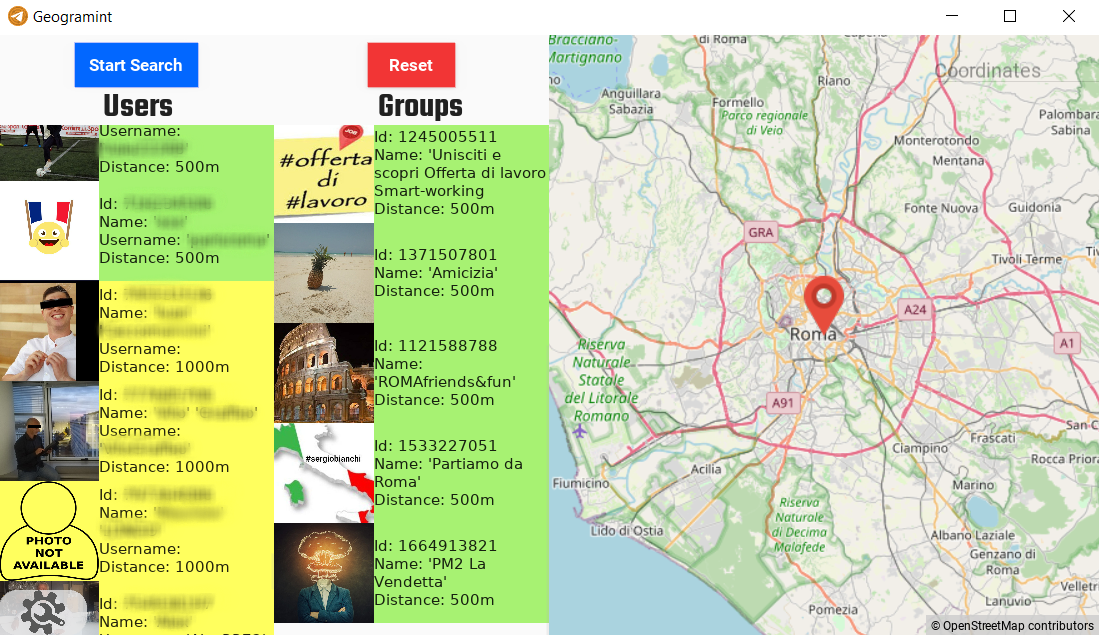 alb-310/geogramint
一个用于Telegram的OSINT地理定位工具,可以查找附近的用户和群组 📡🌍🔍