
 #1
用于评估、测试和利用移动应用程序和设备(Android、iOS)的工具。
Kitploit 推荐
 trinadh465/packages_apps_managedprovisioning_aosp10_r33_cve-2023-21275
# 适用于 CVE-2023-21275 的 Android ManagedProvisioning 补丁,修复了配置组件中的一个安全漏洞。
 trinadh465/frameworks_base_aosp10_r33_cve-2022-20470
针对 CVE-2022-20470 的 Android 框架补丁,解决了 AOSP 10 版本中的一个安全漏洞。
 trinadh465/frameworks_av_cve-2023-20933
针对 Android 媒体框架漏洞 CVE-2023-20933 的漏洞利用或补丁,目标为 frameworks_av 组件。
 shaikusaf/packages_apps_packageinstaller_aosp10_r33_cve-2021-0302
# Android PackageInstaller 源代码(AOSP 10 r33),已针对 CVE-2021-0302 打补丁,用于漏洞分析与安全研究。
 trinadh465/frameworks_base_aosp10_r33_cve-2021-0640
Android框架基础仓库,对应AOSP 10 r33,专注于CVE-2021-0640漏洞分析与潜在利用。
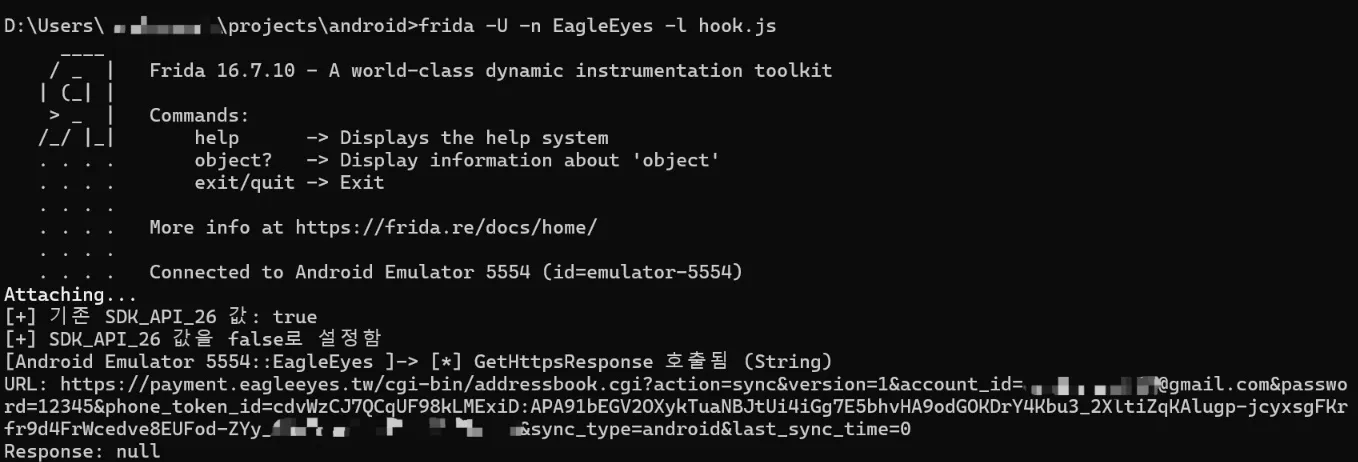 shinycolumn/cve-2025-46408
EagleEyes Lite Android 应用程序中的不当主机名验证
 nanopathi/framework_base_aosp10_r33_cve-2021-0339
针对 Android AOSP 10 framework_base 的 CVE-2021-0339 漏洞利用,可通过 Android 框架中的漏洞实现本地权限提升。
 nanopathi/framework_base_aosp10_r33_cve-2021-0513
针对 Android AOSP 10 (R33) 中 CVE-2021-0513 的概念验证漏洞利用程序,以 framework base 组件为目标,实现本地权限提升。
 nanopathi/framework_base_aosp10_r33_cve-2021-0391
针对 Android AOSP framework base 的 CVE-2021-0391 概念验证漏洞利用程序,演示了 Android 10 中的权限提升漏洞。
 nanopathi/frameworks_av_aosp10_r33_cve-2021-0437
针对 AOSP 10 r33 的 CVE-2021-0437(Android 媒体框架权限提升)概念验证漏洞利用程序。
 nanopathi/external_libavc_aosp10_r33_cve-2021-0519
Android AOSP10 libavc 库代码库,演示 CVE-2021-0519 漏洞的利用或补丁。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0333
已修补的 Android Settings 应用源代码,实现了 AOSP 10_r33 中针对 CVE-2021-0333 的修复。提供了该安全修复的参考实现。
 uthrasri/packages_app_settings_cve-2020-0201
针对Android设置应用漏洞CVE-2020-0201的利用工具,可在受影响设备上实现权限提升或数据访问。
 febinrev/cve-2019-6447-esfile-explorer-exploit
ES File Explorer v4.1.9.7.4 开放端口漏洞利用。CVE-2019-6447
 trinadh465/frameworks_base_aosp10_r33_cve-2023-21246
Android 框架针对 CVE-2023-21246 的补丁,用于解决 Android 平台中的一个安全漏洞。
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20963
修改了 Android 框架基础仓库以解决 CVE-2023-20963,为 AOSP 10 R33 提供了包含安全修复的补丁版本。
 satheesh575555/frameworks_base_aosp10_r33_cve-2020-0439
分析 Android 框架源代码中的 CVE-2020-0439 漏洞,提供受影响组件及潜在利用向量的深入洞察。








