
 #1

 trinadh465/frameworks_base_android-6.0.1_r22_cve-2023-20921
Android 6.0.1 r22 的 Android 框架基础仓库,已针对 CVE-2023-20921 进行修改,为安全分析和漏洞研究提供修补版本。
 shaikusaf/shaikusaf-packages_apps_settings_aosp10_r33_cve-2020-0188
分析并修补 AOSP 10 r33 中的 Android 设置漏洞 CVE-2020-0188,为移动设备提供安全修复。
 shaikusaf/shaikusaf-frameworks_base_aosp10_r33_cve-2022-20138
针对 Android 10 (AOSP r33) 框架基础中 CVE-2022-20138 的概念验证漏洞利用,演示了 Android 运行时的权限提升漏洞。
 renukaselvar/packages_providers_mediaprovider_cve-2023-40127
针对 Android MediaProvider 漏洞 CVE-2023-40127 的利用代码,演示了该安全缺陷及其潜在影响。
 keepwannabe/whatsrce
这是针对CVE-2019-11932(WhatsApp远程代码执行)的自动化生成Payload工具。
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-0336
# Android 设置应用源代码(AOSP 10 r33),已针对 CVE-2021-0336 打补丁,用于漏洞分析与安全研究。
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0337
Android框架基础,针对CVE-2021-0337进行了修改,用于漏洞分析与利用。
 tamirzb/cve-2019-14040
CVE-2019-14040 的 PoC 代码
 wrlu/cve-2023-40130
CVE-2023-40130 的 PoC
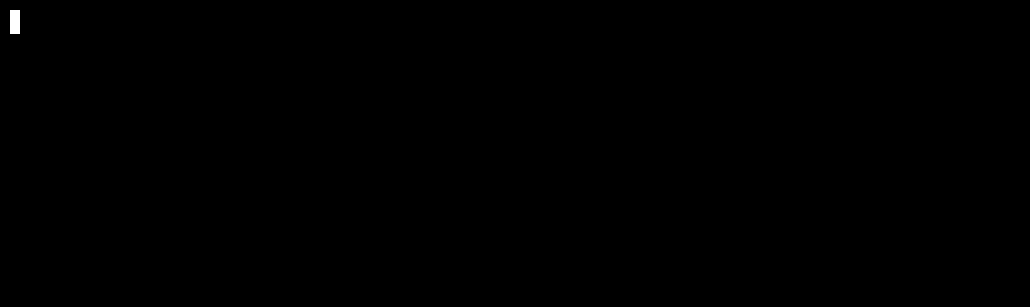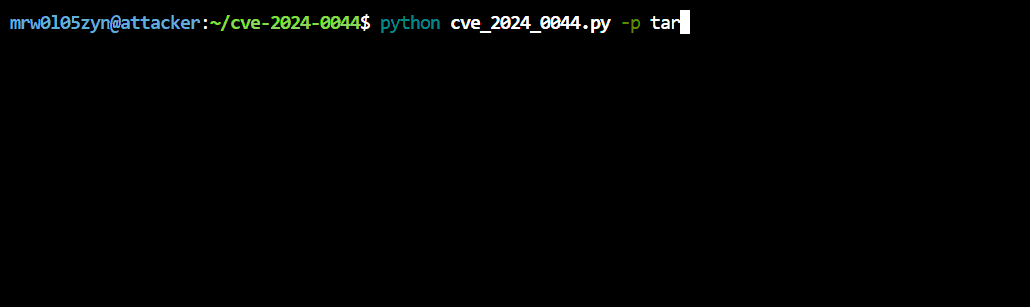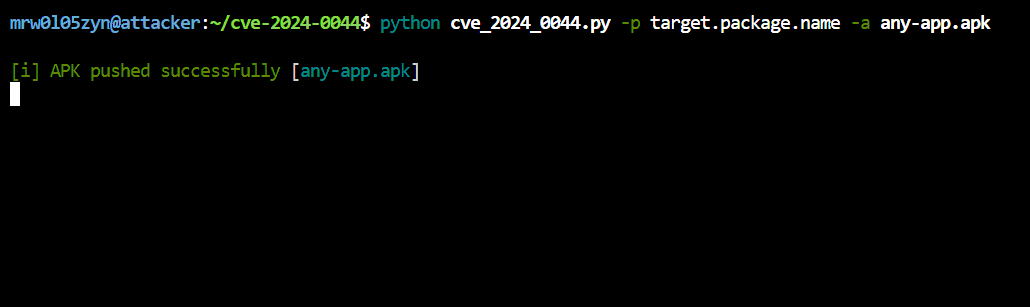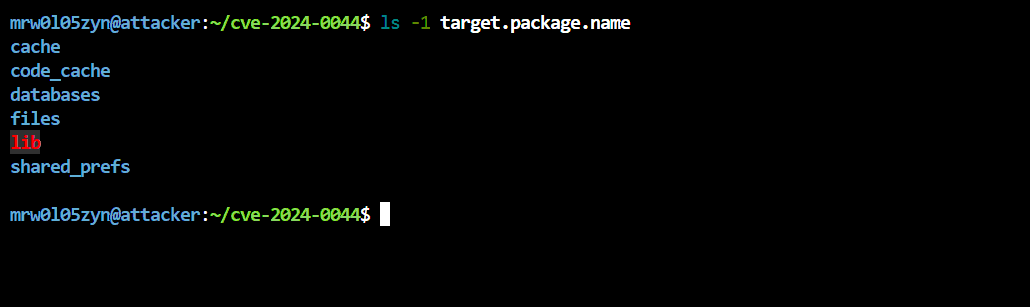 mrw0l05zyn/cve-2024-0044
CVE-2024-0044
 tea9/cve-2017-13156-janus
CVE-2017-13156-Janus复现
 martinmullins/cve-2016-8655_android
针对 CVE-2016-8655 的 Android PoC 尝试
 giacomoferretti/janus-toolkit
针对Janus漏洞 [CVE-2017-13156] 的工具集合。
 lsw29475/cve-2020-0022
针对CVE-2020-0022(一个Android蓝牙远程代码执行漏洞)的利用程序。提供概念验证代码,用于测试和理解蓝牙栈中的内存损坏缺陷。
 smiletablabo/cve-2022-46395
针对 CVE-2022-46395 的漏洞利用程序,该漏洞为 Arm Mali 内核驱动程序漏洞,可实现任意内核代码执行,从而禁用 SELinux 并在 Google Pixel 6 上获取 root 权限。
 kpatsakis/poc_cve-2017-0807
CVE-2017-0807 的概念验证









