
 #1
用于评估、测试和利用移动应用程序和设备(Android、iOS)的工具。
Kitploit 推荐
 simoesctt/convergent-time-theory-enhanced-ios-safari-rce-cve-2025-43529-
CTT-Enhanced iOS Safari Exploit (基于 CVE-2025-43529)
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0416
Android Settings 软件包,包含针对 CVE-2020-0416 的安全补丁,修复了 AOSP 10 中的一个漏洞。
 3h6-1/cve-2021-30862
关于 CVE-2021-30862 的技术分析与概念验证,这是 iOS iTunes U 中的一个一键远程代码执行(RCE)漏洞。
 nanopathi/framework_base_aosp10_r33_cve-2021-0954
针对 Android 10 (r33) AOSP 框架基础的 CVE-2021-0954 漏洞利用模块。实现了一个基于 Java 的权限提升漏洞利用。
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
针对 CVE-2021-0327 的 PoC 或补丁,该漏洞是影响 AOSP 10 r33 的 Android System UI 权限提升漏洞。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0331
修复 AOSP Settings 中的 CVE-2021-0331 权限提升漏洞。
 fans0n-fan/cve-2018-4407
Apple 的 ICMP 数据包处理代码中的越界写入导致的内核崩溃 (CVE-2018-4407)
 wired0ut/cve-2020-0423
针对 CVE-2020-0423 的漏洞利用,这是一个 Binder 延迟工作 UAF。
 mirdhan/lovelysn0w
iOS CVE-2018-4150 应用程序示例。
 gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
URVE Smart Office iOS 应用程序中存储型跨站脚本(XSS)漏洞的概念验证,包含 CVE 详情、影响分析以及针对移动安全评估的修复指导。
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old-one
已修补的 Android 设置应用,适用于 AOSP 10 r33,修复了 CVE-2020-0219 和 CVE-2020-0188,为设置包提供安全修复。
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0215
Android NFC 包,包含针对 CVE-2020-0215 的补丁,解决了 NFC 组件中的安全漏洞。
 trinadh465/frameworks_native_cve-2020-0226
分析并演示 Android 原生框架漏洞 CVE-2020-0226,提供二进制分析与漏洞利用方面的见解。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0188
分析并修补 AOSP 10 中 Android 设置漏洞 CVE-2020-0188,为移动设备提供安全修复。
 keepwannabe/whatsrce
这是针对CVE-2019-11932(WhatsApp远程代码执行)的自动化生成Payload工具。
 pazhanivel07/frameworks_base_aosp10_r33_cve-2021-0315
Android框架基础仓库,对应AOSP 10 r33,包含与CVE-2021-0315相关的补丁或漏洞利用。
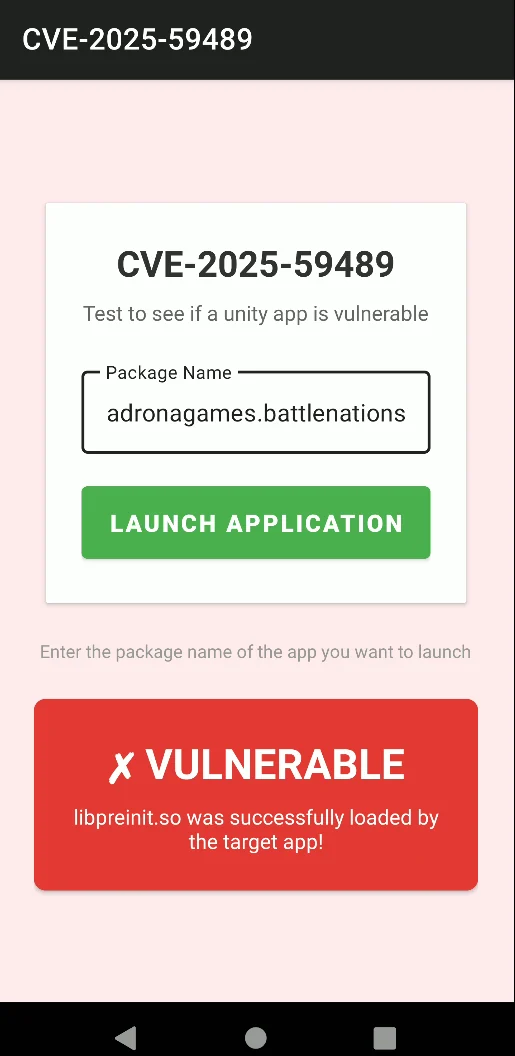 githubkillsmyopsec/cve-2025-59489-poc
# CVE-2025-59489 的概念验证。影响在 Android 上运行的 Unity 游戏。
 tamirzb/cve-2021-1961
CVE-2021-1961 的漏洞利用代码








