
 #1

 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Android堆溢出漏洞
 lntrx/cve-2021-28663
CVE-2021-28663 的概念验证漏洞利用程序,这是 Mali GPU Android 内核驱动程序中的一个设计缺陷,可通过内存别名和驱逐操作实现任意读取。
 secmob/pocforcve-2015-1528
我将在 Black Hat 之后提交 POC
 ioactive/aosp-downloadproviderdbdumpersqliwhere
利用Android下载提供商选择参数中的SQL注入漏洞的PoC(CVE-2019-2198)
 sarabpal-dev/cheese-cake
针对 CVE-2025-21479 的概念验证(PoC),与 Dirty Pagetable 技术链式结合。
 biscuitehh/cve-2022-46718-leaky-location
CVE-2022-46718:应用程序可能能够读取敏感的位置信息。
 agg23/cve-2024-31317
关于 Zygote 漏洞 CVE-2024-31317 的详细讨论
 ioactive/aosp-downloadproviderhijacker
利用 Android 下载提供程序权限绕过的 PoC (CVE-2018-9468)
 feliam/cve-2014-4378
针对CVE-2014-4378的漏洞利用分析:Apple CoreGraphics中通过精心构造的PDF导致信息泄露,能够泄露内存布局并绕过iOS 7.1.x上的ASLR、DEP和CodeSigning。
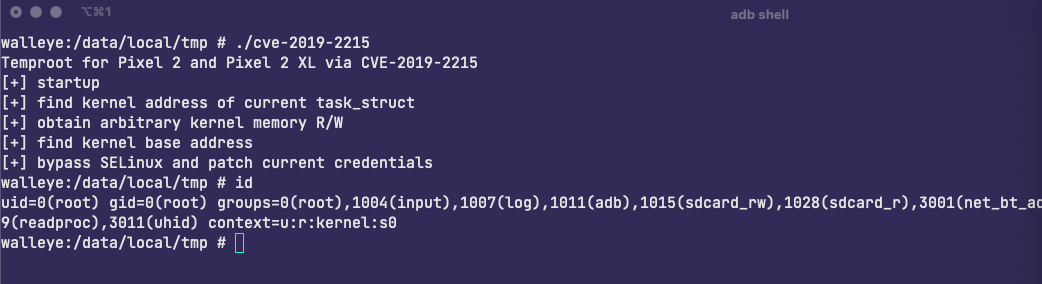 stevejubx/cve-2019-2215
Android 内核漏洞(CVE-2019-2215)临时 root PoC
 kudima/exploit_playground
对公开漏洞利用的分析或我的1day漏洞利用
 roeeh/bootmodechecker
此应用可检查你是否容易受到 CVE-2016-8467 攻击,以及/或者你的 bootmode 属性是否已被篡改。
 feliam/cve-2014-4481
Apple CoreGraphics框架在解析CCITT group 3编码数据时未能验证输入,导致堆溢出条件。一个较小的堆内存分配可能被来自输入的受控数据溢出,从而在Mobile Safari上下文中实现任意代码执行。
 infiniteloopers/cve-2019-11932
CVE-2019-11932 的技术分析文章与利用代码,针对 WhatsApp Android 版中的一个双重释放漏洞,该漏洞可通过特制 GIF 文件导致远程代码执行。
 m507/cve-2017-13156
用于判断 APK 是否存在 CVE-2017-13156 漏洞
 hasan-khalil/cve-2020-6514
针对CVE-2020-6514的利用程序,目标是Android应用中的WebRTC SCTP内存损坏漏洞。使用Frida钩取原生函数并修改SCTP数据包以实现远程代码执行。
 wabzqem/covidsafe-cve-2020-12717-exploit
CVE-2020-12717 的漏洞利用代码









