#1

 timwr/cve-2019-2215
针对CVE-2019-2215的Android内核权限提升漏洞利用,提供了通过Binder驱动中的释放后使用漏洞获取root权限的概念验证。
 laginimaineb/cve-2016-2431
高通TrustZone内核权限提升
 michalbednarski/reparcelbug
CVE-2017-0806 PoC (Android GateKeeperResponse 中 writeToParcel/createFromParcel 不匹配)
 ioactive/aosp-exploituserdictionary
针对 AOSP UserDictionary Content Provider 的 PoC 漏洞利用(CVE-2018-9375)
 jailbreaks/empty_list
empty_list - 针对 p0 issue 1564(CVE-2018-4243)iOS 11.0 - 11.3.1 内核读写的漏洞利用
 xyzasian/janus-cve-2017-13156
基于Java的利用工具,针对CVE-2017-13156,通过向现有APK追加DEX文件来绕过Android APK签名验证,从而在不破坏原始签名的情况下实现代码注入。
 ilgobbo00/cve-2023-6241-pixel7_adaptation
从 Google Pixel 8 改编用于 Google Pixel 7 的 CVE-2023-6241,取自 securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 c3r34lk1ll3r/cve-2019-2215
针对旧版Binder漏洞的PoC(基于P0漏洞利用)
 narimangharib/irgc-whatsapp-phishkit
针对国家支持型WhatsApp钓鱼基础设施的分析,涉及实时二维码劫持与设备监控
 josephshenton/triple_fetch-kernel-creds
尝试从 launchd + task_t 指针窃取内核凭据(基于:CVE-2017-7047)
 jaf0rk/cve-2026-14382
针对 CVE-2026-14382 的概念验证利用程序,这是 Chromium 中 ANGLE 的一个高严重性漏洞,包含 32 位和 AArch64 的 PoC,通过 WebGL 实现程序计数器控制。
 tea9/cve-2020-0114-systemui
针对CVE-2020-0114的Android SystemUI权限提升利用,演示了隐藏的调用函数攻击面,并附有概念验证代码。
 mutur4/cve-2019-2215
这是一个严重的 UAF 漏洞利用程序,影响了 Android binder IPC 系统,已被在野利用,由 P0 发现。
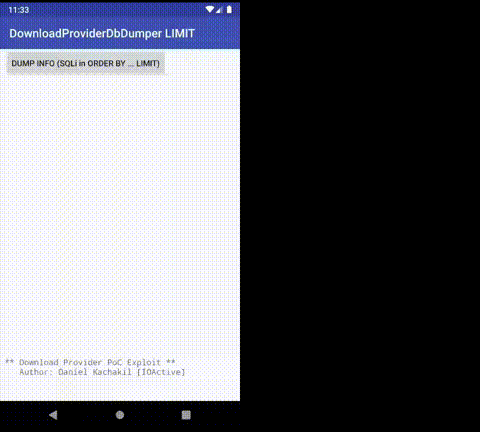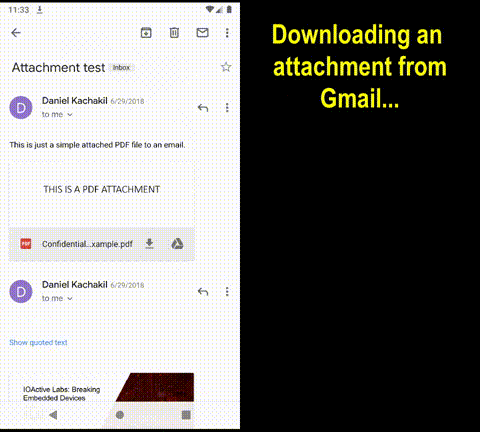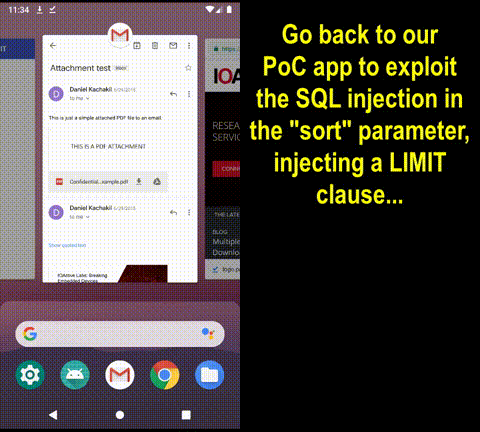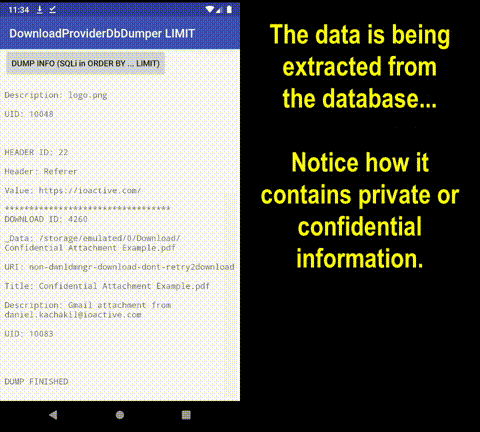 ioactive/aosp-downloadproviderdbdumpersqlilimit
利用Android下载提供程序排序参数中SQL注入漏洞的PoC(CVE-2019-2196)
 jordelmir/elysium-vanguard-sentinel-audit
官方 Sentinel Edition v7.11 - 针对 Honor Magic V2 的 Hypervisor 检测与内核内存审计套件。研究 CVE-2025-38352 和 EL2 RKP 防御。
 skorpion96/cve-2026-40000
ZTE 文件管理器(zte.com.cn.filer)中一个漏洞的 PoC,该漏洞允许以该文件管理器的权限读取其他应用中的任意文件。
 tdquang266/mdc
我基于MacDirtyCow (CVE-2022-46689)漏洞利用,针对iOS 16.0到16.1.2进行一些调整。