
 #1

 shinycolumn/cve-2025-50944
EagleEyes Lite Android 应用程序中的证书链验证不当
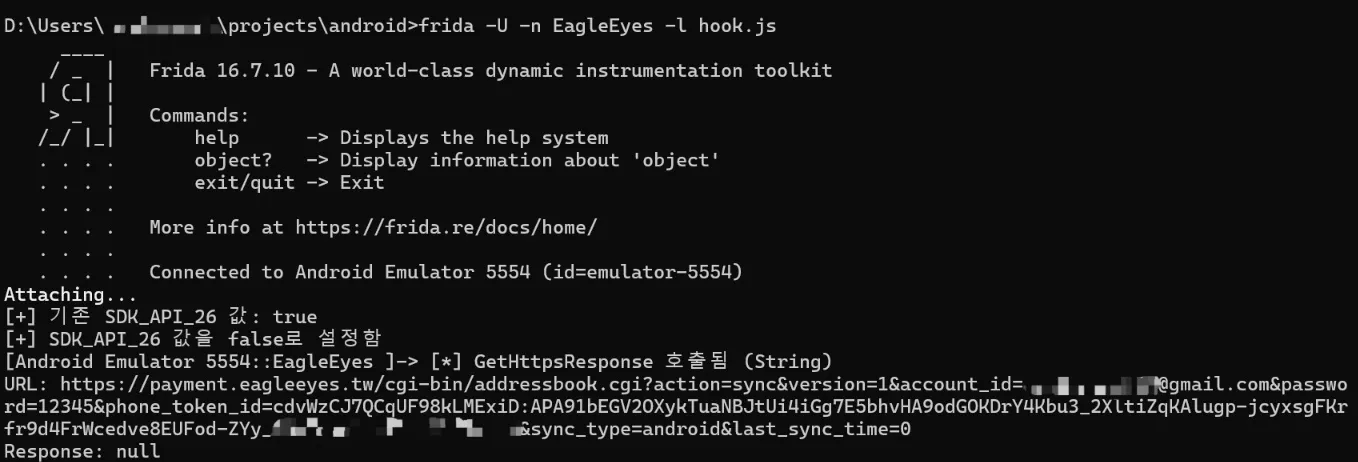 shinycolumn/cve-2025-50110
EagleEyes Lite Android 应用程序中敏感信息的明文传输
 niranjanshr13/stagefright-cve-2015-1538-1
Cve-2015-1538-1
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
针对Android 10蓝牙栈的CVE-2020-0183利用程序。提供通过蓝牙数据包注入实现远程代码执行的概念验证代码。
 trinadh465/packages_apps_keychain_aosp10_r33_cve-2021-0963
Android KeyChain 包,包含针对 CVE-2021-0963 的补丁,修复了 AOSP 10 中的一个安全漏洞。
 trinadh465/frameworks_base_aosp10_r33_cve-2023-21251
Android 框架针对 CVE-2023-21251 的补丁,修复了 AOSP 10 中的一个安全漏洞。
 shaikusaf/external_wpa_supplicant_8_aosp10_r33cve-2021-0326
Android Wi-Fi漏洞研究仓库,包含针对CVE-2021-0326的已修补wpa_supplicant源代码,便于分析和测试安全修复。
 satheesh575555/frameworks_base_aosp_06_r22_cve-2022-20338
Android 框架补丁,用于修复 CVE-2022-20338,解决 Android 操作系统中的一处安全漏洞。
 satheesh575555/frameworks_base_aosp10_r33_cve-2020-0401
用于 AOSP 10 r33 的 Android 框架基础仓库,经过修改以解决 CVE-2020-0401,提供已修补或存在漏洞的版本,供安全研究与分析使用。
 sandarufdo/es-file-explorer-open-port-vulnerability---cve-2019-6447
ES File Explorer 开放端口漏洞 - CVE-2019-6447
 trinadh465/frameworks_base_aosp10_r33_cve-2021-0640
Android框架基础仓库,对应AOSP 10 r33,专注于CVE-2021-0640漏洞分析与潜在利用。
 trinadh465/frameworks_av_aosp10_r33_cve-2021-0509
Android 媒体框架漏洞修复,针对 CVE-2021-0509,解决 audio flinger 中的释放后使用(use-after-free)问题,以防止本地权限提升。
 dorkerdevil/cve-2019-11932
WhatsApp漏洞利用PoC中的双重释放错误
 brucetg/dirtycow-exp
编译好的脏牛漏洞(CVE-2016-5195)EXP
 r00tkitsmm/cve-2024-27804
CVE-2024-27804 的概念验证
 jakeblair420/totally-not-spyware
webkit;但已被攻破
 muirey03/cve-2022-32832
针对已在 iOS 15.6 中修复的 CVE-2022-32832 漏洞的概念验证(PoC)与分析









