
 #1

 canuk40/xpfarm
自动化漏洞赏金与侦察框架 — 通过统一的 Web 界面集成 Subfinder、Naabu、Httpx、Nuclei、Nmap、CVEMap、Gowitness、Katana 等工具

 sultanahamer/opencontacts
Android联系人管理器,将联系人存储在隔离的数据库中,阻止其他应用访问它们。在维护隐私的同时提供通话记录和来电显示。
 k0mraid3/k0mraid3s-system-shell-prebuilt
我在2022年10月发现的一个漏洞,涉及安卓的包管理器二进制文件(pm)及其处理调试标志的方式,该漏洞于2023年3月被修补。使用CVE-2019-16253作为载荷来获取系统shell。
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter 是一款针对iOS应用的恶意插件检测引擎。它能够基于运行时分析被注入的dylib动态库的macho文件头部。如果您对作者的其他项目感兴趣,请访问 https://github.com/SecurityLife
 alterakey/trueseeing
非反编译的iOS/Android应用漏洞扫描器(DC25演示实验室,CB17)
 rani-i/bluetoothdpoc
CVE-2018-4087 PoC
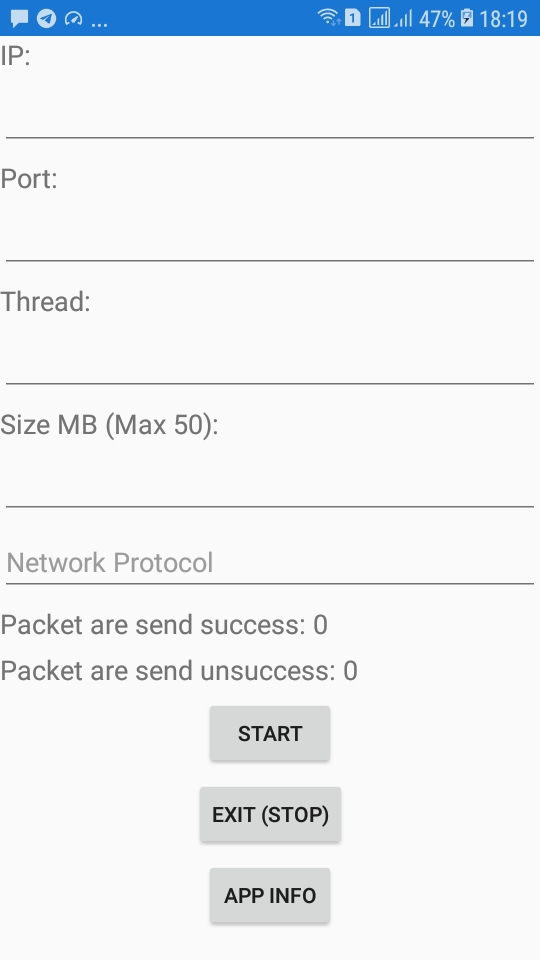 blueskychan-dev/ddospacket
使用自己的手机进行DoS攻击,无需Termux!(Android 5.1+)
 amnestytech/inside-pegasus
一套精心整理的NSO Group内部文件、产品资料和宣誓证词,这些内容已进入WhatsApp Inc.和Meta Platforms, Inc.诉NSO Group一案的公开记录。
 flankerhqd/cve-2015-6620-poc
针对 CVE-2015-6620 的 POC,AMessage unmarshal 任意写入
 canyie/transitionplayer
CVE-2026-0091,利用Android窗口管理中的问题,从adb在Launcher进程中执行任意代码。
 bomberfish/mandela-classic
由 CVE-2022-46689 驱动的 iOS 个性化应用。无需越狱。
 supersonic/wallbreak
针对CVE-2021-39670和CVE-2021-39690的漏洞利用工具,这是Android壁纸系统中的两个永久拒绝服务漏洞。
 fi01/libmsm_cameraconfig_exploit
针对CVE-2013-2595的C语言利用,针对Android设备上Qualcomm MSM摄像头驱动程序中的内核内存损坏,可实现本地权限提升。
 vinc3nt4h/cve-2014-7920-7921_update
cve-2014-7920-7921漏洞利用更新
 bloodcode-spasov/ble-cve2025-attack-new-version
# android-ble-cve-2025-4866 🔐 **PoC 针对 CVE-2025-4866 — Android BLE 漏洞(公开版本)** 📡 利用 Android 设备上的 BLE 授权漏洞(仅公开 PoC)。 👨💻 由 BloodCode Labs 开发 —…
 rooootdev/evilnotify
用于处理 CVE-2025-24091 的 iOS 应用
 chirantar7004/android-passive-location-tracker
无需位置权限的位置追踪应用!利用CVE-2018-15835,该漏洞利用Android操作系统信息泄露。









