
 #1

 zhengxr930/maleval
ISSTA 2026论文的官方代码:“知道它是恶意的”就足够了吗?评估LLM在细粒度恶意软件行为审计中的表现
 missaels235/poc-cve-2025-24104-py
概念验证的Python脚本,演示通过设备备份恢复中的恶意符号链接实现iOS文件外泄,针对com.apple.mobile.MCInstall服务实现任意文件读取。
 whatishope/bido
基于图像的Android恶意软件检测框架,应对混淆与概念漂移问题。包含精选数据集及用于训练机器学习模型的Python代码。
 harryanon/poc-cve-2018-4327-and-cve-2018-4330
针对 iOS 蓝牙栈漏洞 CVE-2018-4327 和 CVE-2018-4330 的概念验证利用程序,通过恶意蓝牙设备连接可在 iPhone 6S 上实现 ARM PC 寄存器控制。
 rootkitsmm-zz/extra_recipe-ios-10.2
CVE-2017-2370
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Android 蓝牙协议栈(system/bt)源代码,包含 CVE-2021-0522 权限提升漏洞的补丁。
 iqsec-lab/freemoca
用于恶意软件分类的无内存持续学习框架,采用基于模式连通性的插值。支持EMBER和Androzoo数据集上的类增量学习和域增量学习场景。
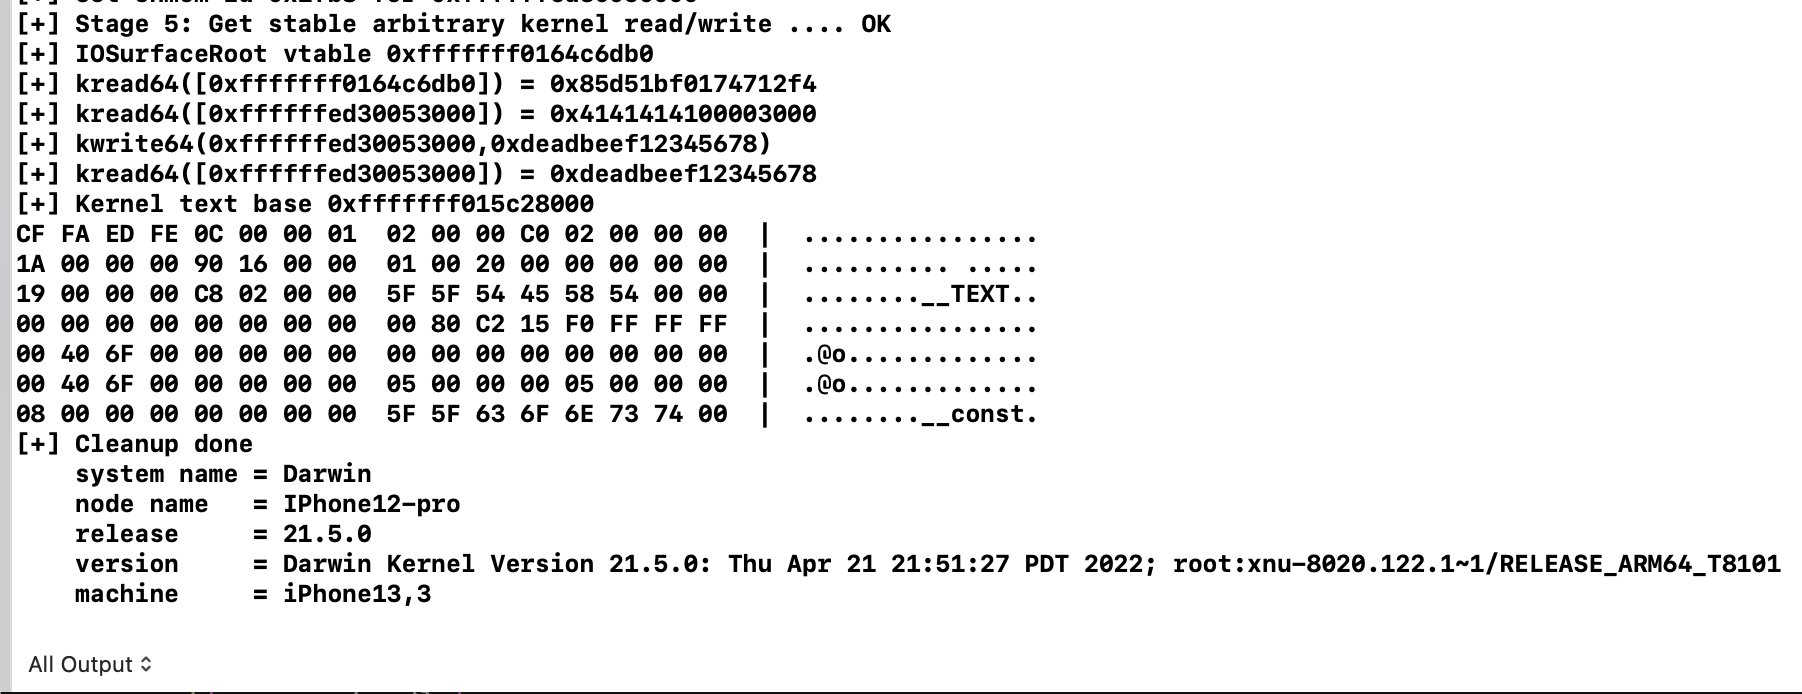 ox1111/cve-2022-32898
CVE-2022-32898 的技术分析和漏洞利用演示,这是 Apple Neural Engine 驱动程序中的内核内存损坏漏洞,包含针对 iOS 内核的详细逆向工程和利用技术。
 satheesh575555/system_bt_aosp10_r33_cve-2020-0377
Android 蓝牙协议栈(Fluoride),包含针对 CVE-2020-0377 的补丁,修复了 AOSP 10 中的蓝牙漏洞。
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
针对CVE-2023-40127的漏洞利用代码,该漏洞存在于Android MediaProvider中,用于在安全研究和测试中演示该缺陷。
 bhathiya404/exploiting-stagefright-vulnerability-cve-2015-3864
针对 Android Stagefright 漏洞 CVE-2015-3864 的漏洞利用实现,可在 Android 5.1.1 设备上使用 Metasploit 实现远程代码执行和权限提升。
 actuator/ekoparty
# Ekoparty Miami | 界面反模式:利用第三方 Android 应用锁中的不安全导航漏洞
 mbeweoo/flash-exploit-defense-system
针对Adobe Flash CVE漏洞(CVE-2012-0754、CVE-2015-xxxx、CVE-2016-xxxx、CVE-2018-xxxx)的全面多层防御系统,提供浏览器、移动端、服务器及系统级防护
 abdgalaxy36-code/rmgp-complete-handoff
完整的 RMGP(CVE-2026-43499)工作区 + 实验状态交接,适用于 SM-A376B/A376BXXU1AZB7
 joshuaasmith/reproducer-okio-cve-2023-3635
CVE-2023-3635 在 Okio 2.9.0 中的复现器,演示了 React Native 的版本目录如何固定易受攻击的依赖项,从而影响 Android 应用。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android 蓝牙协议栈(Fluoride),带有针对 CVE-2021-0431 的特定补丁,支持在 AOSP 10 中分析和测试蓝牙漏洞。
 google/nogotofail
一个位于路径上的黑盒网络流量安全测试工具









