
 #1

 missaels235/poc-cve-2024-44258-py
Conceptual proof-of-concept for CVE-2024-44258, an iOS symlink vulnerability during backup restoration. Demonstrates the exploitation mechanism for…
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595:Android 框架中多个位置的整数溢出。
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0319
针对 CVE-2021-0319 的 Android 10 AOSP 框架权限提升漏洞利用程序。概念验证,演示了对基础框架中一个漏洞的利用。
 jclarkcom/ble_proxy
基于BLE的HTTP代理系统,通过iOS设备路由浏览器流量。支持HTTP/HTTPS、数据压缩,以及无需硬件即可进行测试的模拟模式。

 roxanne_ardary/safeforge
SafeForge 是一个基于 GitLab 的开源移动应用中心,使开发者能够在安全、AI 验证的生态系统中构建、上传和分享应用。它专注于强加密、透明信任体系以及自动化 AI 安全扫描,用于检测恶意软件、间谍软件和不安全行为。
 raafatabualazm/streambox-cve-2026-28618
关于 CVE-2026-28618 / StreamBox APV 实验环境的脱敏笔记——通过 FRAME 高度不匹配向会话对象进行堆写入
 nickorlow/cve-2021-30955-poc
Jake Jame 的概念验证封装成 iOS 应用,针对 CVE-2021-30955
 kaleth4/cve-2026-28858
CVE-2026-28858的技术分析,这是Apple iOS/iPadOS内核中的一个严重缓冲区溢出漏洞,包括漏洞利用流程、缓解措施和防御性编码示例。
 pealeap/cve-2026-21018
针对 Samsung SveService 缓冲区溢出的最小 PoC,演示了如何通过 Binder 进行越界写入,从而无需特殊权限即可使 Android 系统服务崩溃。
 androidmalware/android_hid
将 Android 设备用作 Rubber Ducky 攻击另一台 Android 设备
 cyber-buddy/apkhunt
基于 OWASP MASVS 的 Android 应用静态代码分析工具,用于检测 APK 文件中的安全漏洞,具有低误报率和优化的扫描规则。
 andreafioraldi/frida-fuzzer
这个实验性模糊测试工具旨在用于 API 内存模糊测试。
 davidbuchanan314/nxloader
我的第一个Android应用:从原版Android启动Fusée Gelée负载 (CVE-2018-6242)
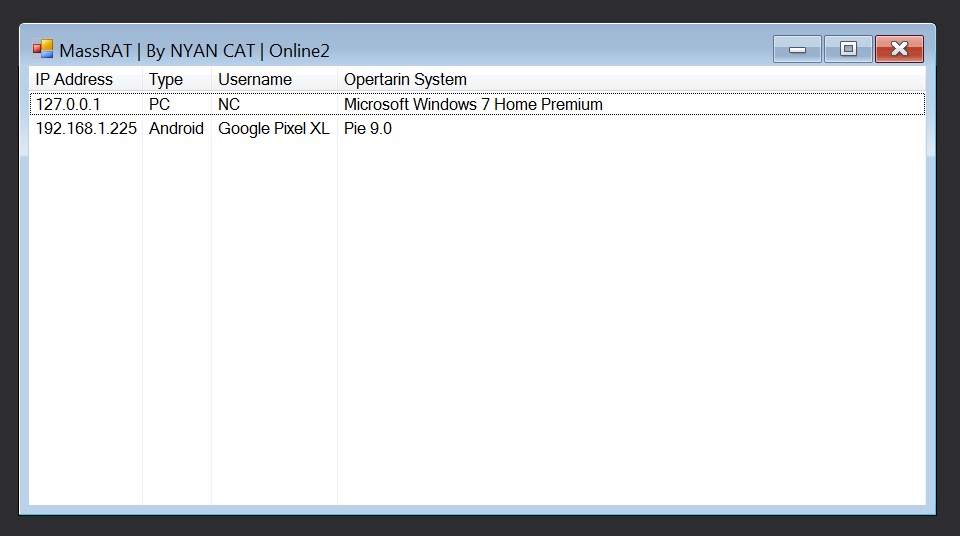 nyan-x-cat/mass-rat
基础多平台远程管理工具 - Xamarin
 nccgroup/conscrypttrustusercerts
适用于 Android 14 的 Magisk 模块,可将用户安装的 CA 证书添加到系统的 Conscrypt 信任库中,从而支持通过 Burp Suite 等代理工具进行 HTTPS 拦截。
 redgridtactical/redgridlink
已于2026年9月27日退役。最终v1.7.0源代码保留以供参考;不再提供新的商店下载或购买。开发工作继续在Red Grid MGRS中进行,其Meshtastic无线电功能不能替代Link的电话到电话传输。










