#1
 scs-labrat/android_autorooter
利用 CVE-2024-0044 漏洞从 Android 12 和 13 上的应用中远程窃取敏感用户数据
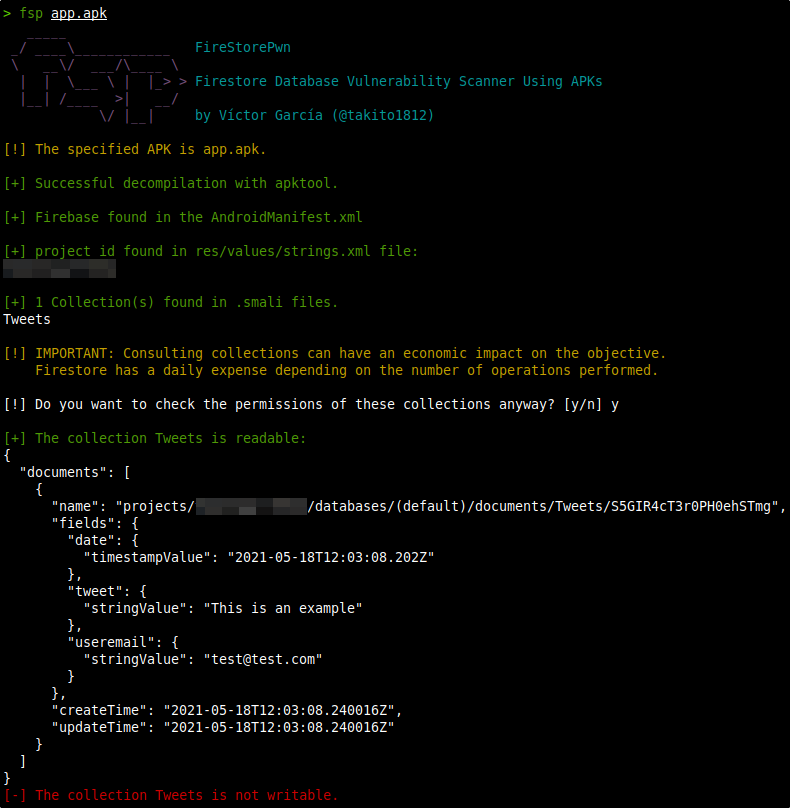 takito1812/firestorepwn
fsp - 使用APK文件的Firestore数据库漏洞扫描器
 quarkslab/android-hardware-attestation-demo
一个 Android 硬件认证演示
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
 bronils/aotopsy
Flutter/Dart AOT 快照的静态分析器 — 无需嵌入或执行 Dart VM,即可从 libapp.so 中恢复函数名称、类层次结构、调用图和行为信号。支持 ARM64 和 x86_64,Dart 2.10–3.12。
 canyie/cve-2024-23700
CVE-2024-23700 的 PoC,Android 静默权限提升,允许读取/写入联系人、短信、日历、通话记录和语音信箱,拨出电话或接听来电,操纵通话设置,访问并控制其他应用发送的通知,控制附近设备,录制音频,访问设备标识符,并绕过后台限制。
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 stuxctf/mhf
移动辅助框架(mhf)是一款自动化识别移动应用所用框架/技术的工具。此外,它还能帮助查找敏感信息,或为所识别平台的使用提供建议。
 michalbednarski/organizertransaction
CVE-2021-39749 的 PoC,允许在 Android 12L Beta 上启动任意 Activity
 traitimtrongvag/android-imgui-template
一个完整的 Android ImGui 菜单模板项目。

 zinja-coder/damn-vulnerable-android-components
一个故意存在漏洞的Android应用程序,用于演示Android组件中出现的各种漏洞。
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 xcodeon1/ipa-scope
用于iOS应用程序的静态分析工具,可提取链接、API密钥、子域名、二进制信息、链接库和字符串,以辅助移动渗透测试。
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporary root tool (CVE-2026-64560) - device-verified port with corrected bootidParent address
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10