#1
 illusionofchaos/ios-nehelper-enum-apps-0day
iOS 15 0-day 漏洞(在 15.0.2 中仍然有效)
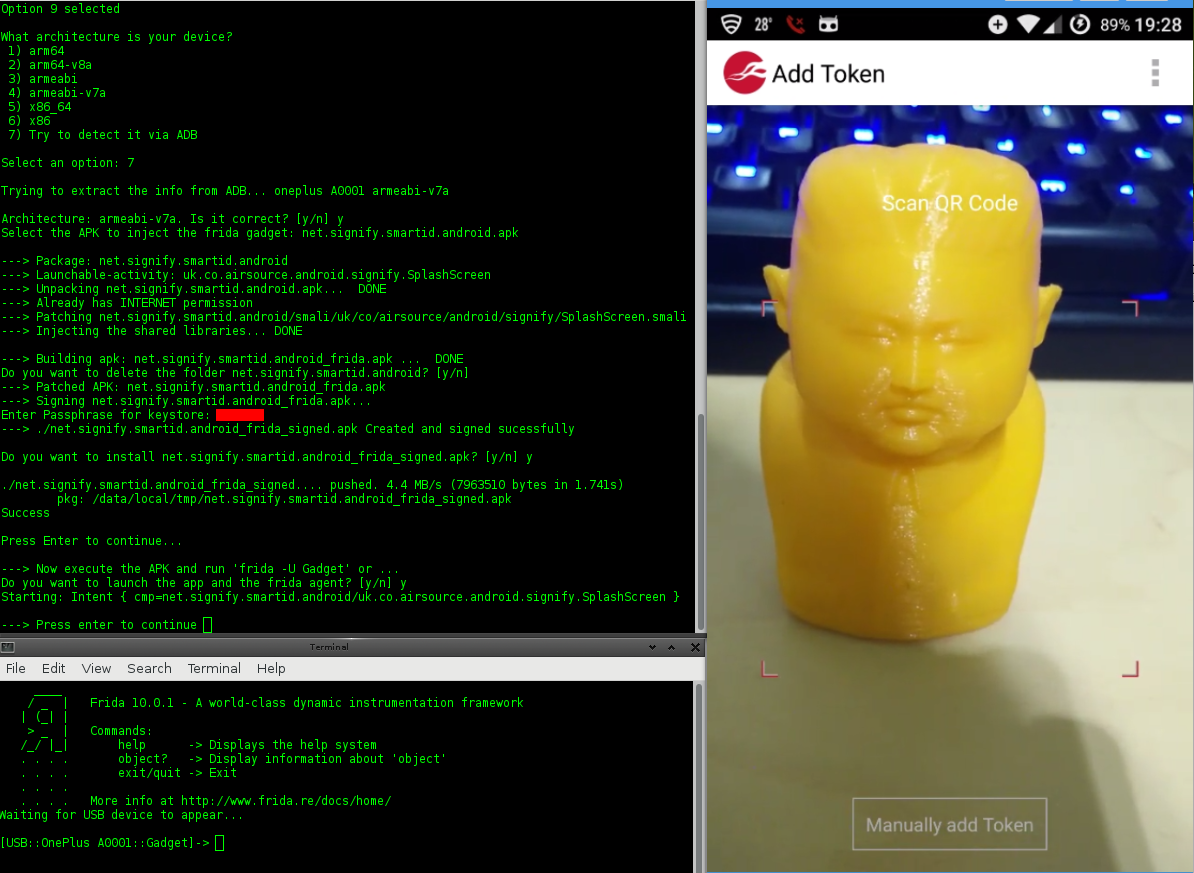 nccgroup/lazydroid
用于辅助 Android 应用评估某些方面的 bash 脚本
 mazx0p/cve-2014-8609-poc
pendingintent 漏洞
 b3nac/injuredandroid
一个存在漏洞的Android应用,以CTF风格展示简单的漏洞示例。
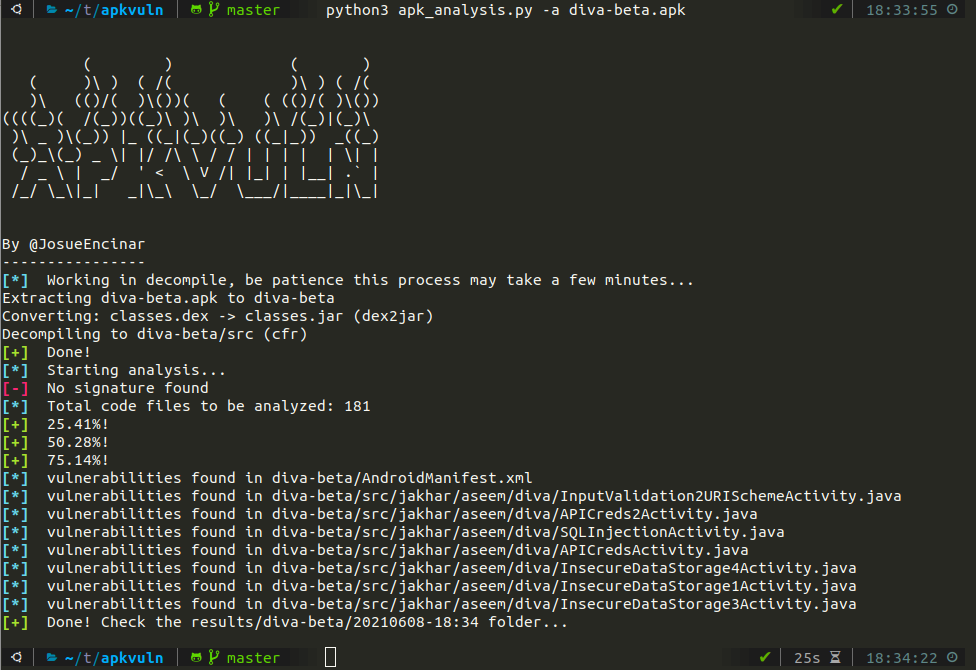
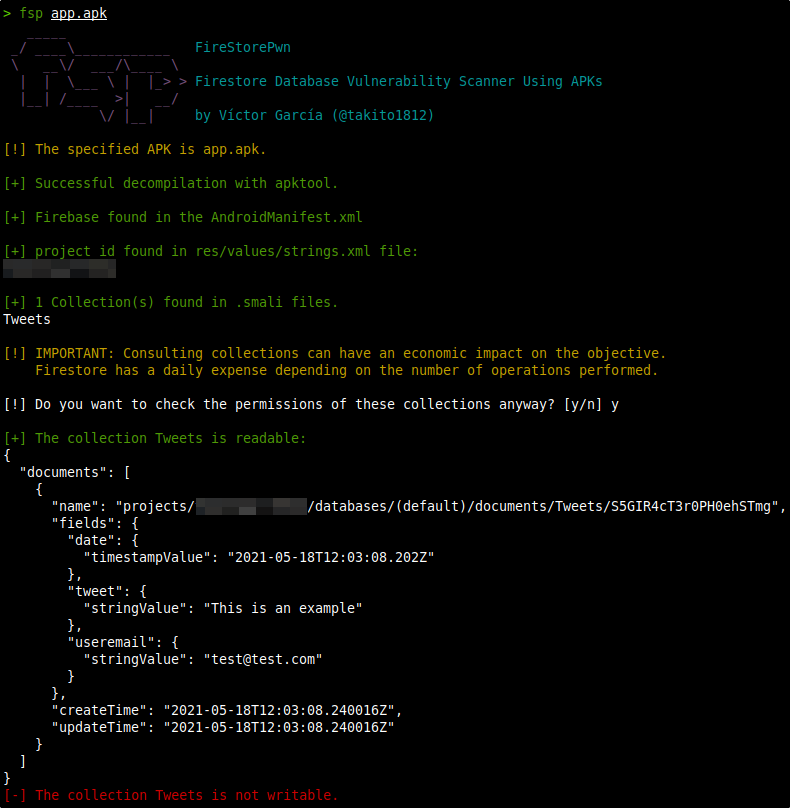 takito1812/firestorepwn
fsp - 使用APK文件的Firestore数据库漏洞扫描器
 nabla-c0d3/ssl-kill-switch2
Blackbox 工具,用于在 iOS 和 macOS 应用程序中禁用 SSL 证书验证(包括证书固定)。
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 复现
 humoud/apksneeze
一个自动化 Android 应用渗透测试中繁琐任务的工具。它使用 APKTool 和 Dex2Jar。
 nu11secur1ty/andr01dexploits
用于移动设备渗透测试和安全研究的Android漏洞利用集合,包含基于C语言的载荷。
 alexbakker/cve-2019-9465
CVE-2019-9465 的演示 Android 应用程序
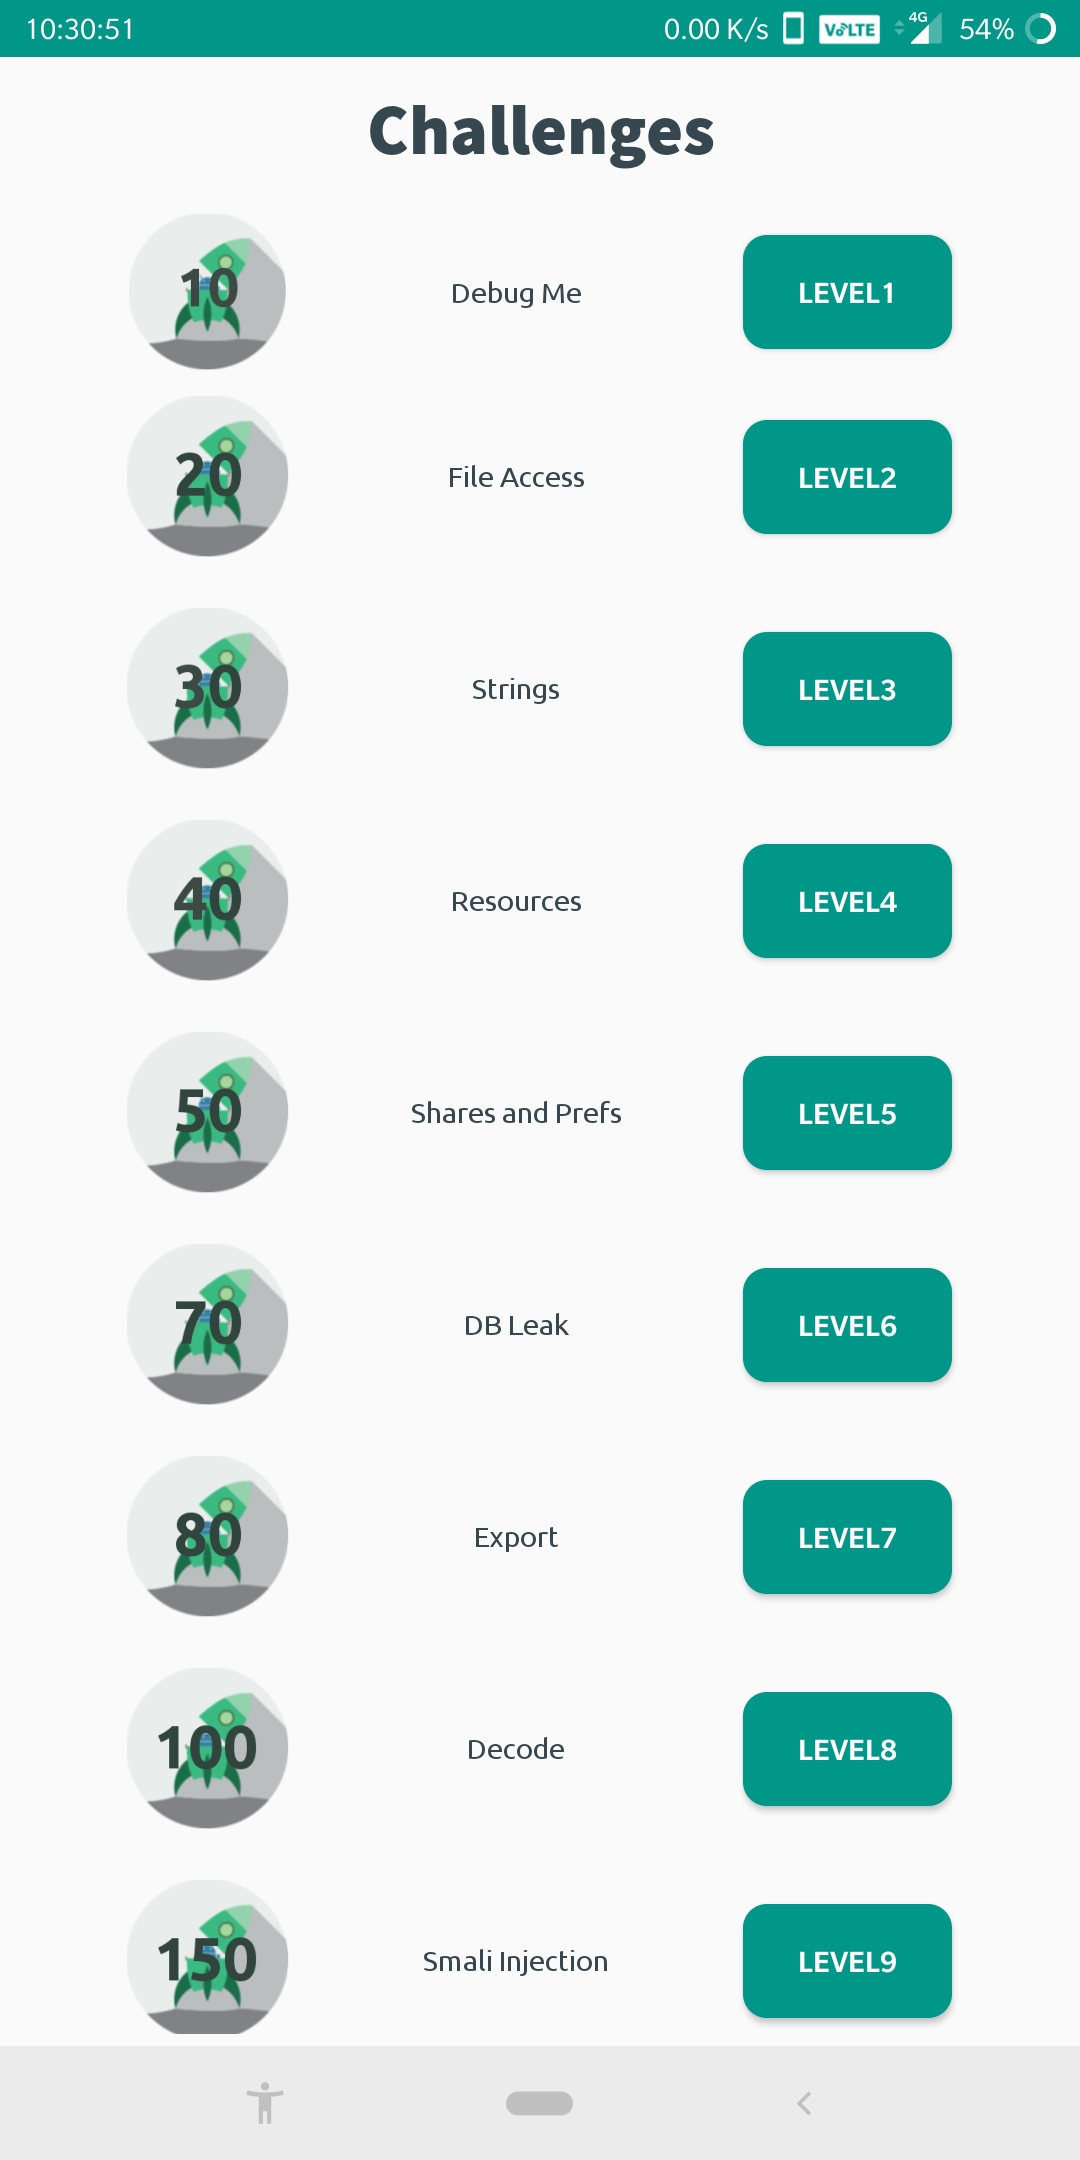 abhi-r3v0/evabs
一个开源的Android应用程序,故意存在漏洞,旨在作为Android应用程序安全初学者的学习平台。
 xtiankisutsa/mara_framework
MARA 是一个移动应用逆向工程与分析框架。它是一个工具包,汇集了常用的移动应用逆向工程和分析工具,以协助针对 OWASP 移动安全威胁进行移动应用测试。
 ioactive/aosp-exploituserdictionary
针对 AOSP UserDictionary Content Provider 的 PoC 漏洞利用(CVE-2018-9375)
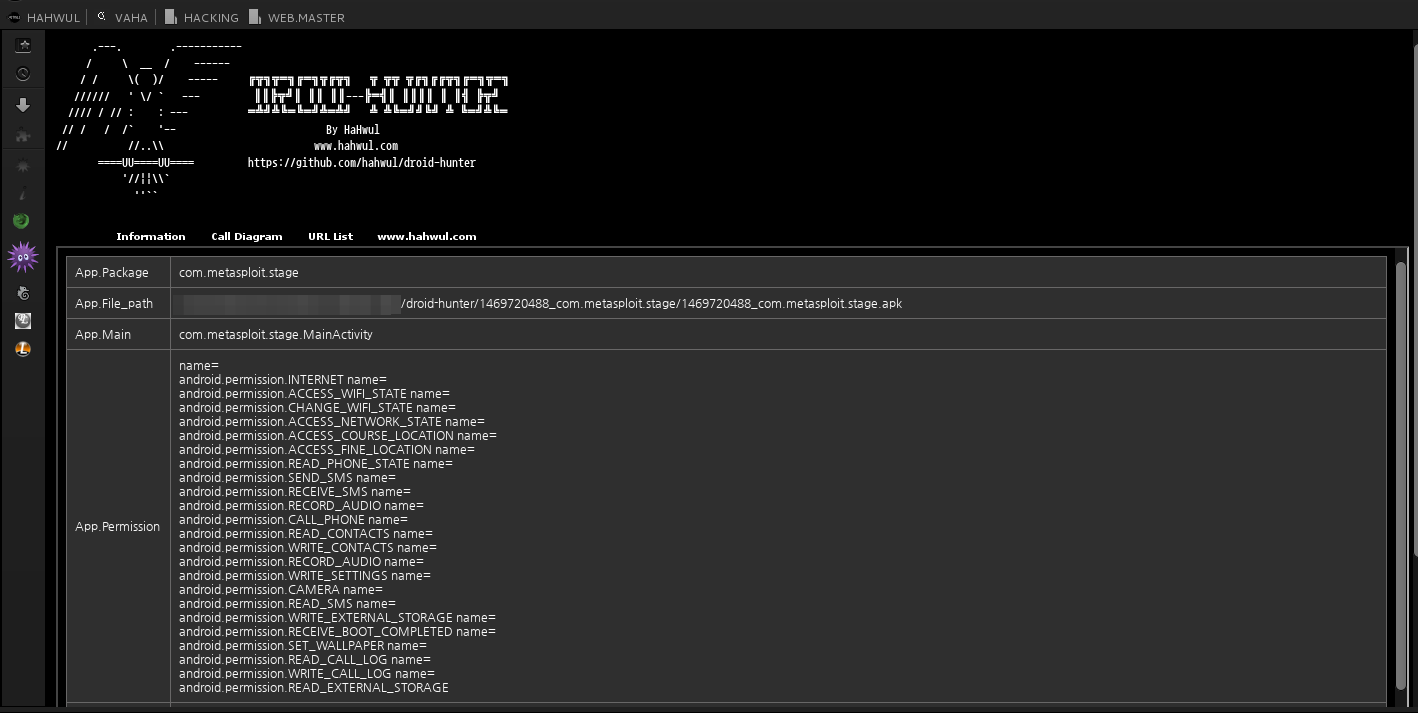 hahwul/droid-hunter
(已弃用) Android应用漏洞分析及渗透测试工具
 ac-pm/inspeckage
Android Package Inspector - 动态分析,支持API钩子、启动未导出活动等。(Xposed模块)
 logicalhacking/dvhma
有意的脆弱混合型安卓应用,供安全专业人员测试工具与技术,也供开发者学习常见的混合移动应用安全陷阱。