#1

 pinksawtooth/how_to_become_a_malware_analyst
精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
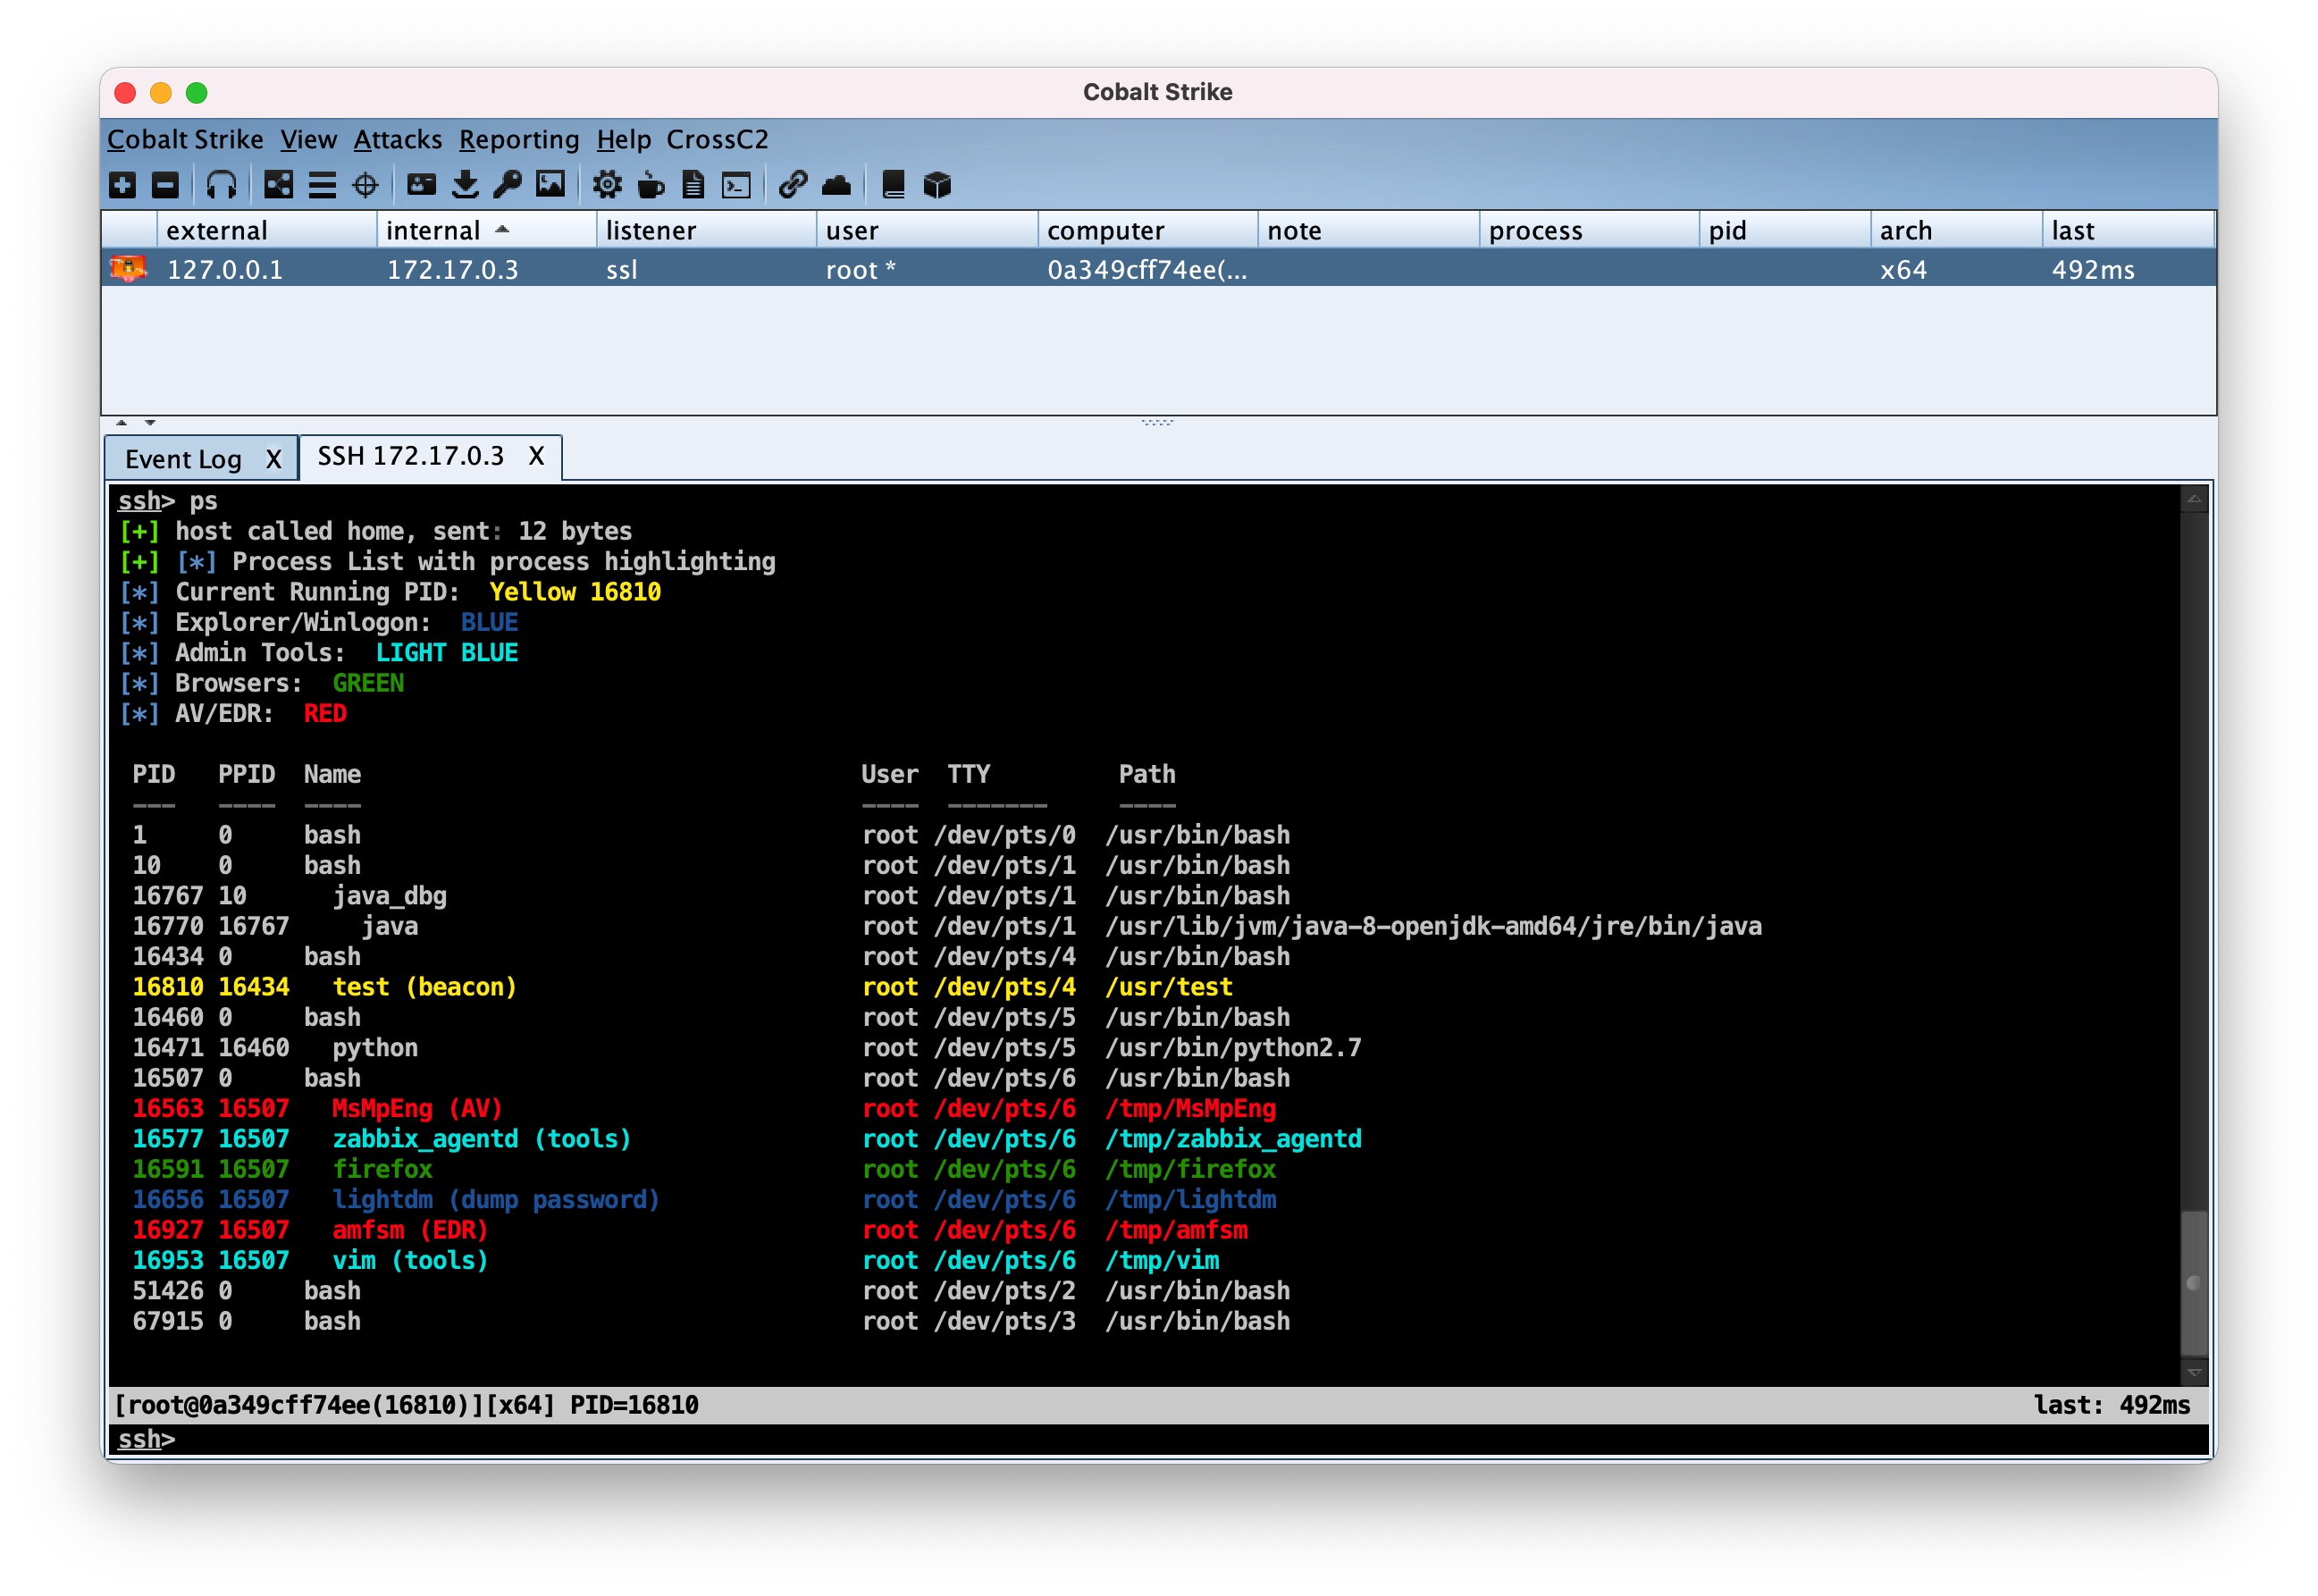 crossc2/crossc2kit
基于Cobalt Strike框架开发的CrossC2可用于其他跨平台系统控制。CrossC2Kit提供了一些接口供用户调用,以操纵CrossC2 Beacon会话,从而扩展Cobalt Strike的功能。
 forrest-orr/artifacts-kit
伪恶意用户态内存伪迹生成工具包,旨在轻松模拟真实恶意软件在受感染的 Windows 操作系统上留下的痕迹。
 blacksnufkin/novaldr
用 Rust 实现的无线程模块踩踏,附带一些功能(纪念 Nova party 屠杀中的遇难者)
 fortra/cve-2022-37969
针对 CVE-2022-37969 的概念验证漏洞利用程序,这是一个 Windows 通用日志文件系统驱动程序本地权限提升漏洞。演示了堆喷射、令牌窃取和任意内核写入,以实现 SYSTEM 权限。

 dsnezhkov/zombieant
Zombie Ant Farm: 针对Linux EDR规避的基元与攻击性工具。
 harryanon/r0ak
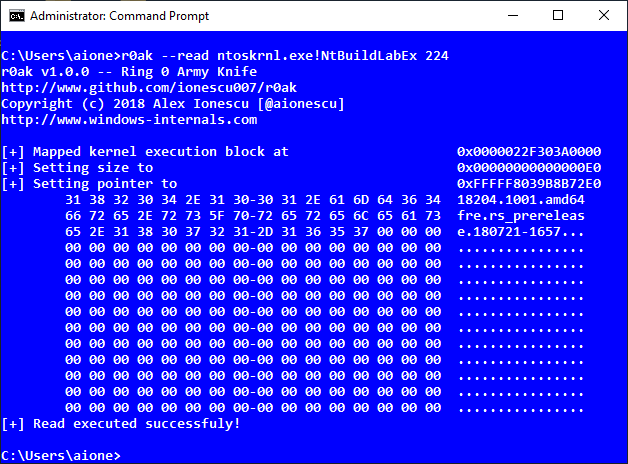
用于从管理员上下文中使用字体验证执行重定向技术读取、写入和执行内核模式代码的Windows命令行实用程序,实现高级内核调试和系统故障排除。
 samueltulach/nullmap
使用 CVE-2023-21768 手动映射内核模式驱动程序
 leesh3288/cve-2025-32023
CVE-2025-32023 / PlaidCTF 2025“Zerodeo”的PoC与漏洞利用
 mobiusm/cve-2026-43499
CVE-2026-43499 PoC
 hugsy/windbg_js_scripts
玩具脚本,用于玩转 WinDbg JS API
 ynwarcs/cve-2025-21298
CVE-2025-21298 的概念验证与详情
 nccgroup/detectwindowscopyonwriteforapi
枚举Windows进程中的各种特征,以辅助威胁狩猎
 cornerpirate/java-stager
一个PoC Java Stager,可在内存中下载、编译并执行Java文件。