
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
内存取证 — 第 10 页 | Kitploit
分类

内存取证

用于分析RAM转储以查找正在运行的进程、网络连接和隐藏恶意软件的工具。

Kitploit 推荐

精选工具

10 已选择
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k10天前
avml preview#3

avml

GitHubmicrosoft/avml
1.1k3天前
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k9小时17分前
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6个月前
community preview#7

community

GitHubvolatilityfoundation/community
3786年前
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602年前
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k10小时1分前
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k15小时49分前
capa preview#11

capa

GitHubmandiant/capa
6.1k1天前
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k5小时41分前
最新相关性最受欢迎最近更新
705 结果
MemITM preview

MemITM

GitHubamossys/memitm

用于进行内存中间人攻击的工具

dynamic-analysis-sandboxingmemory-forensicsexploitation+4
1268年前
NovaHypervisor preview

NovaHypervisor

GitHubidov31/novahypervisor

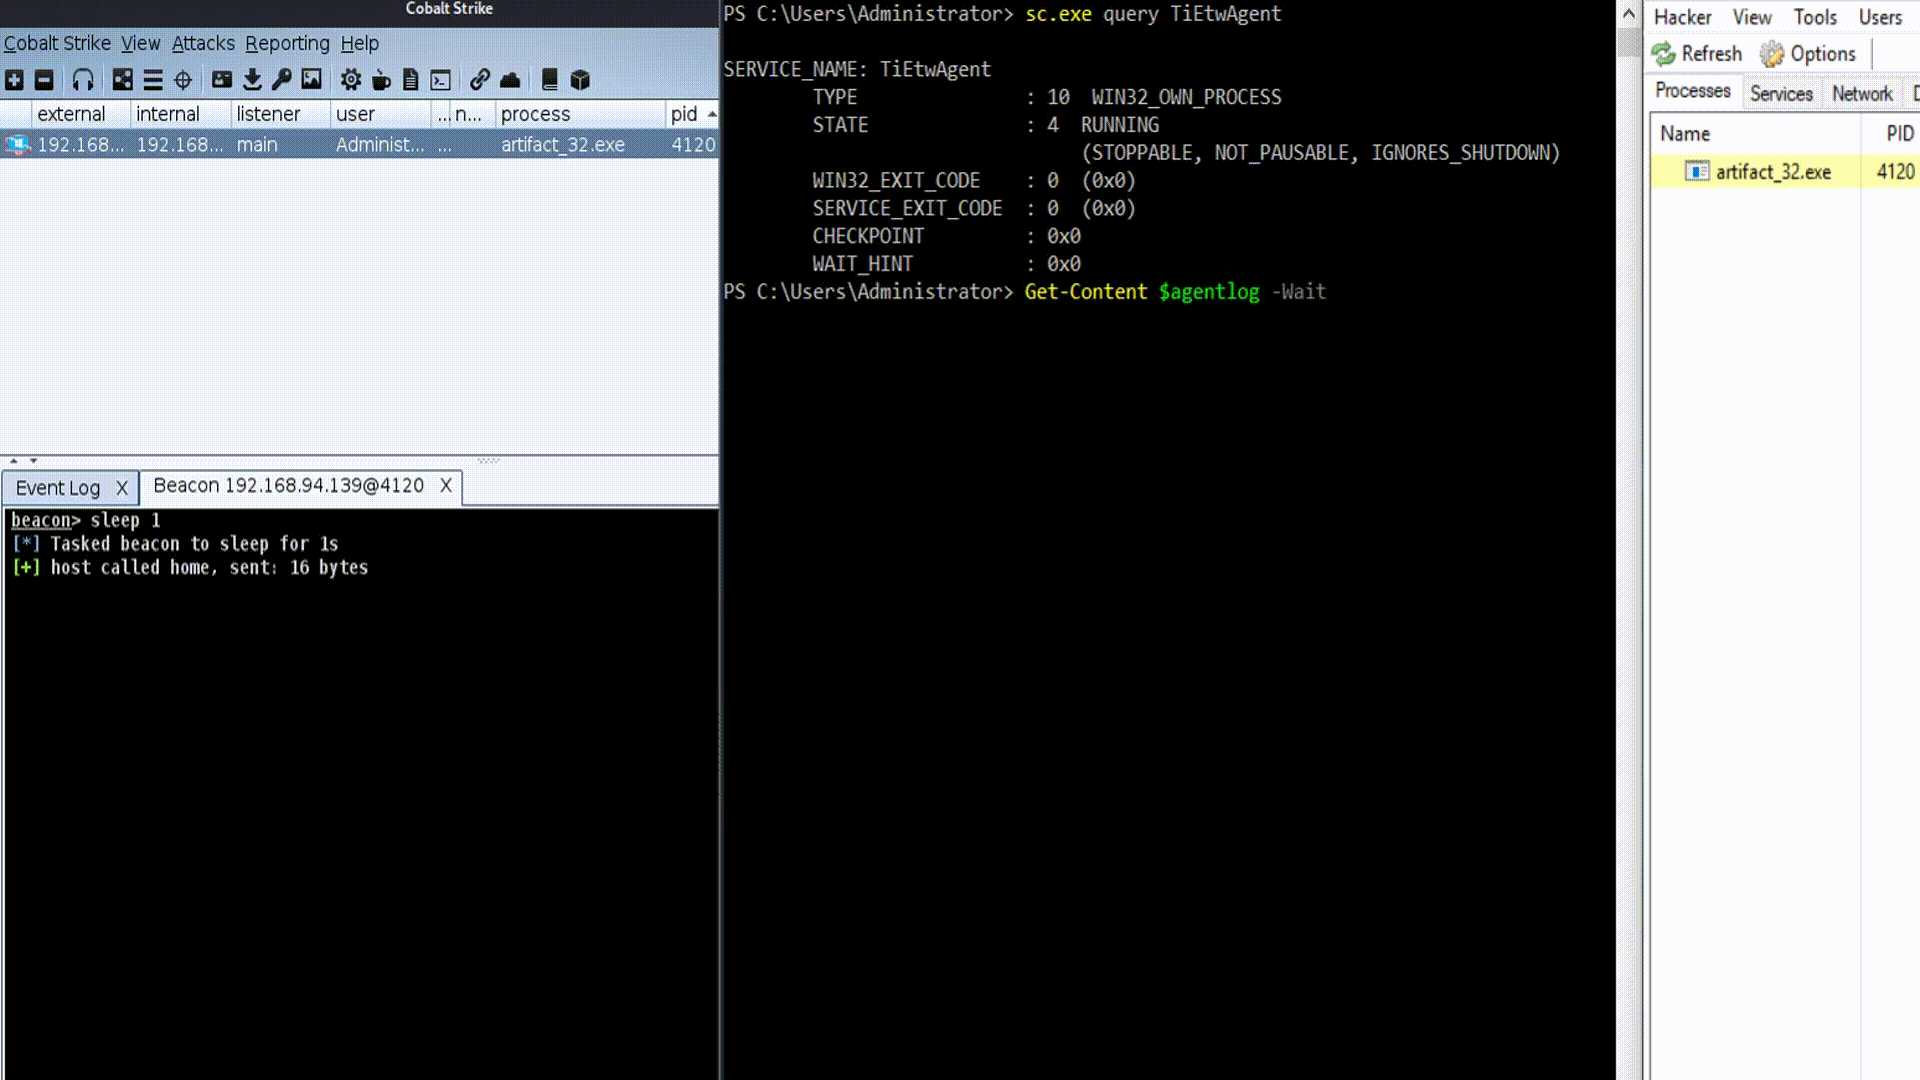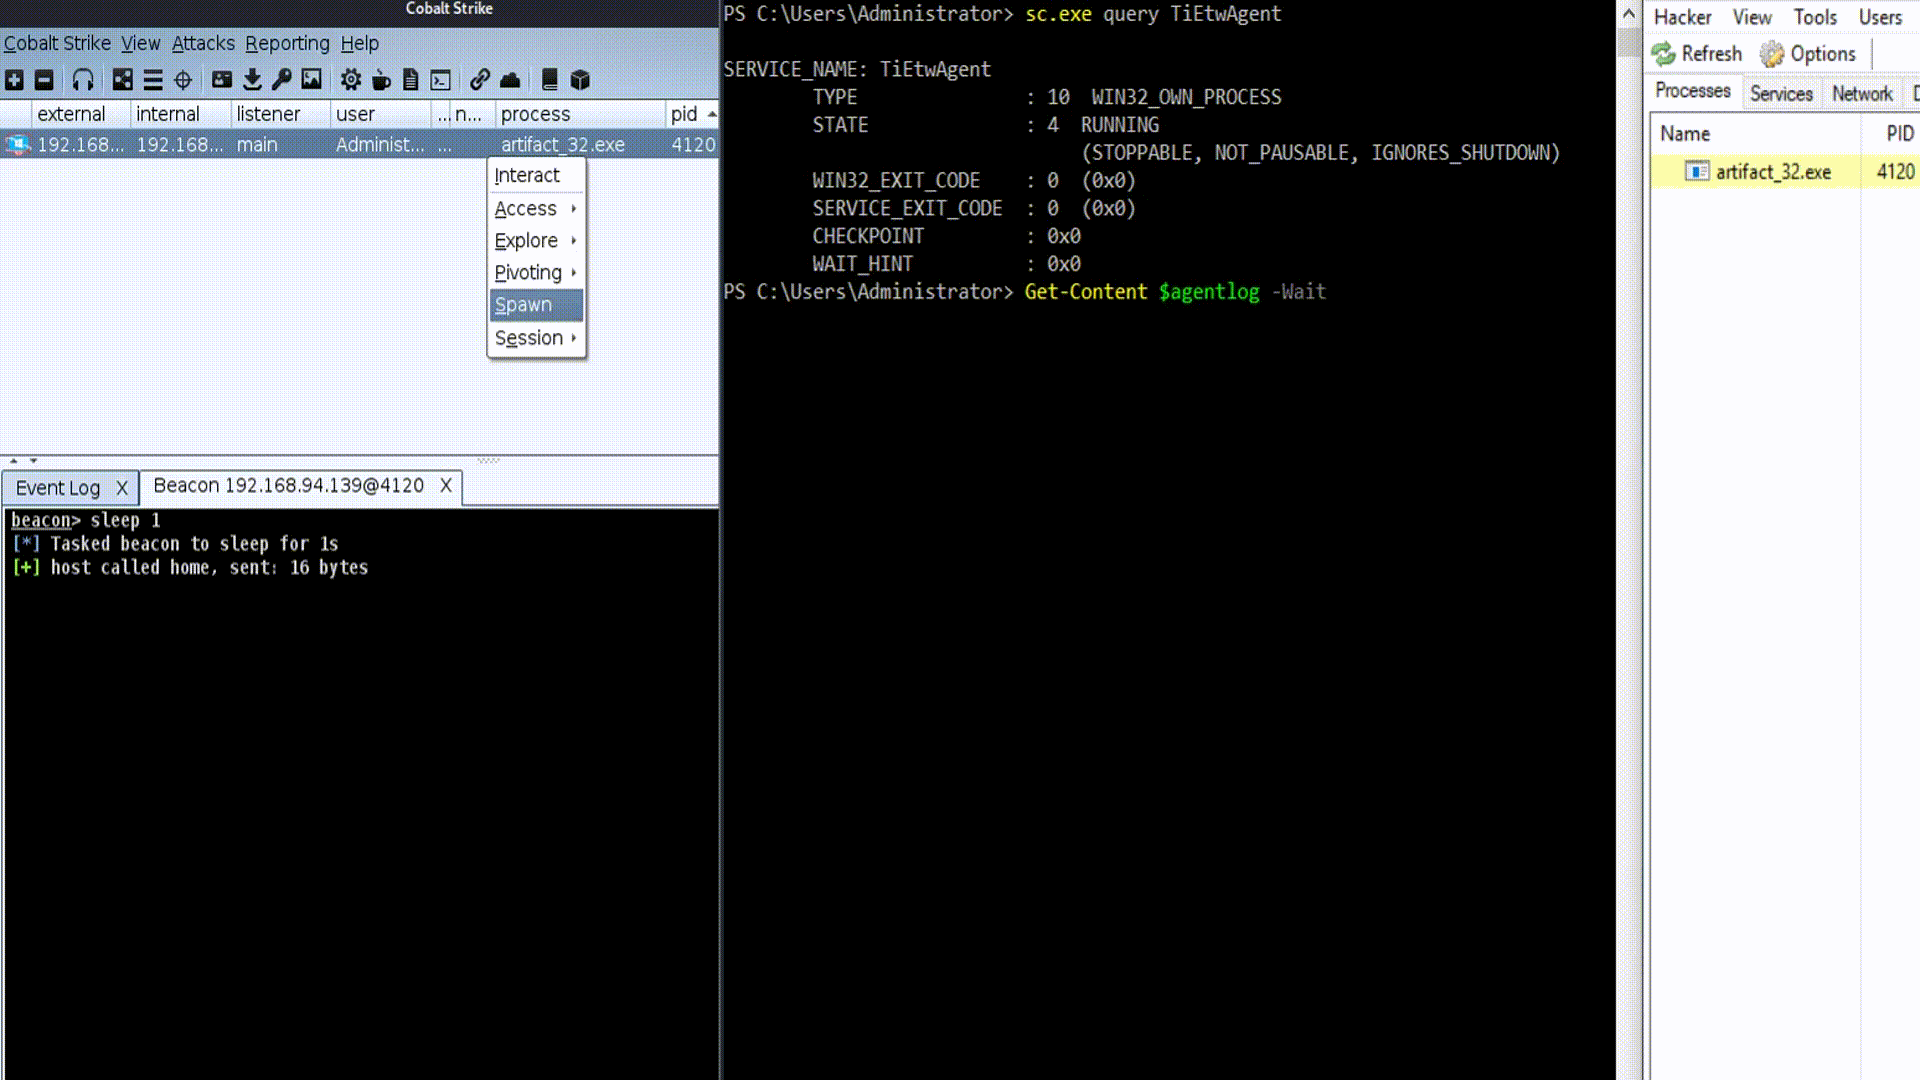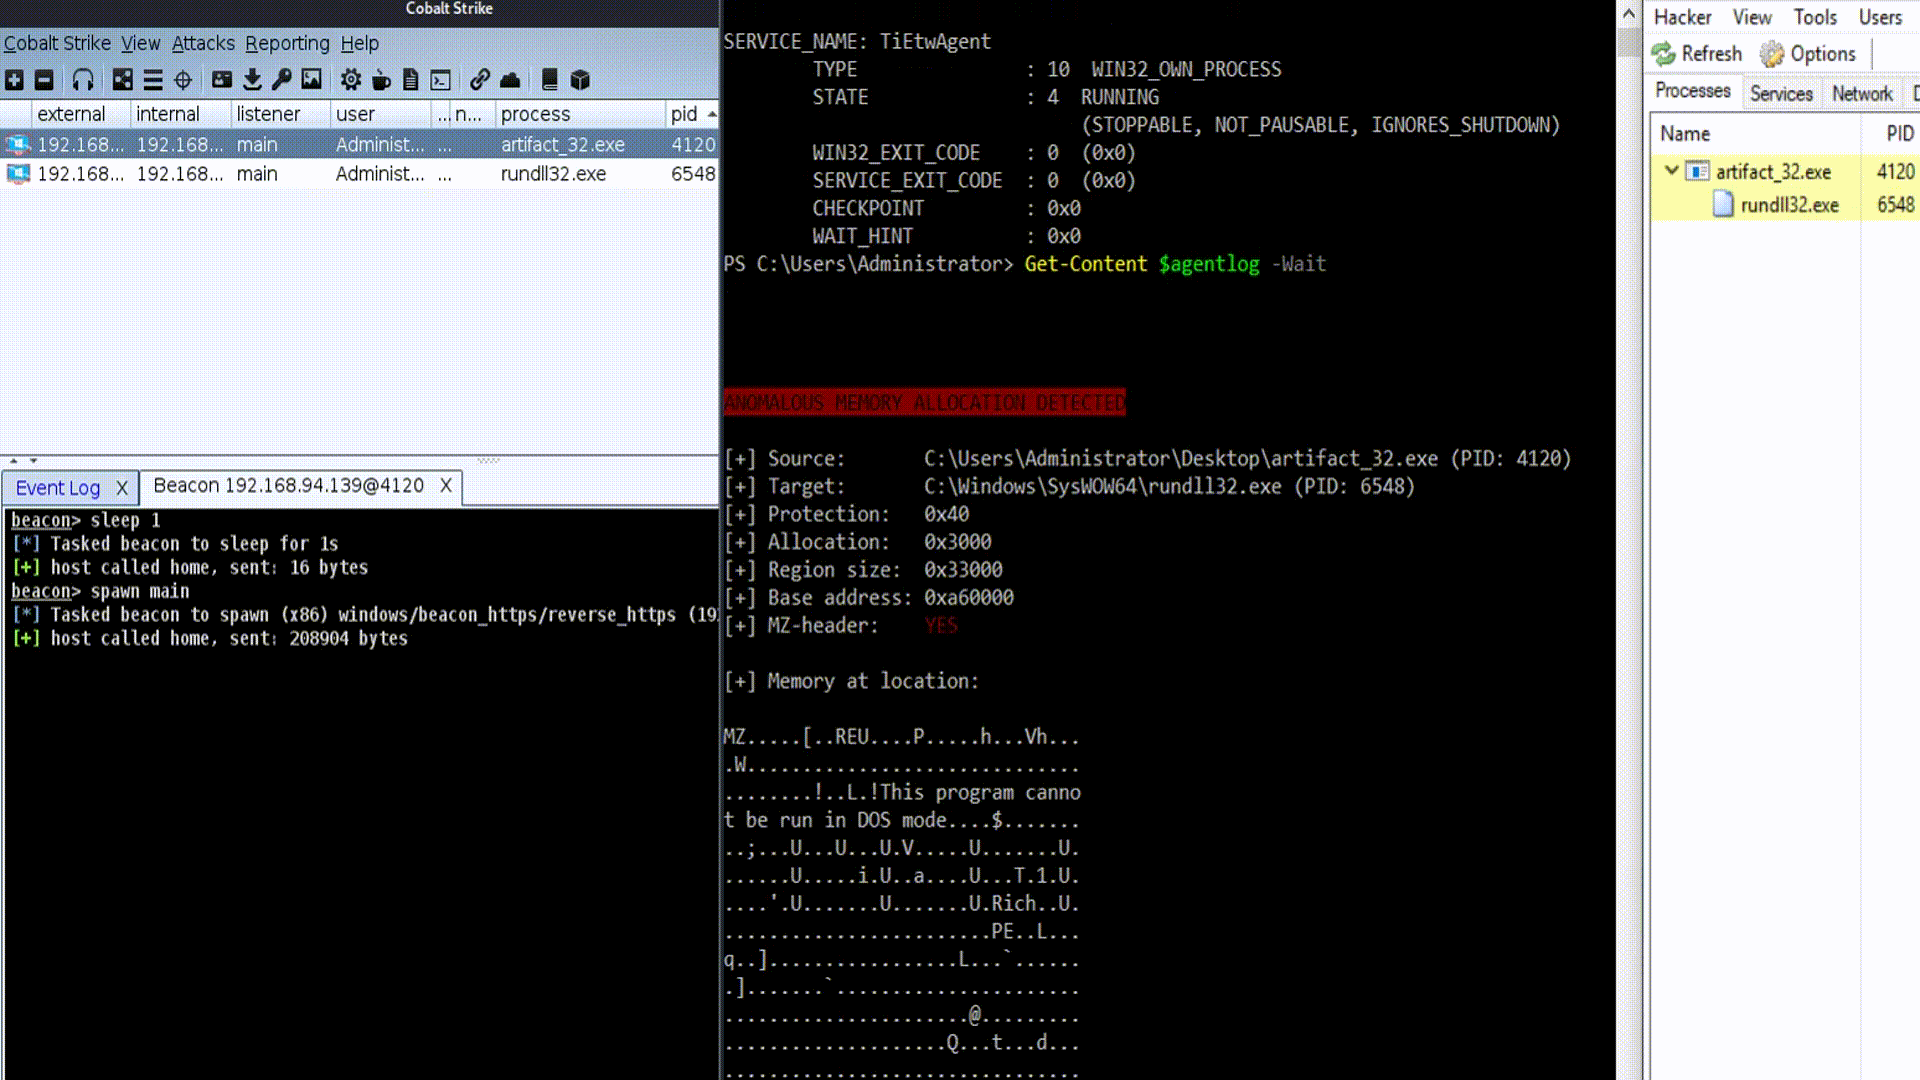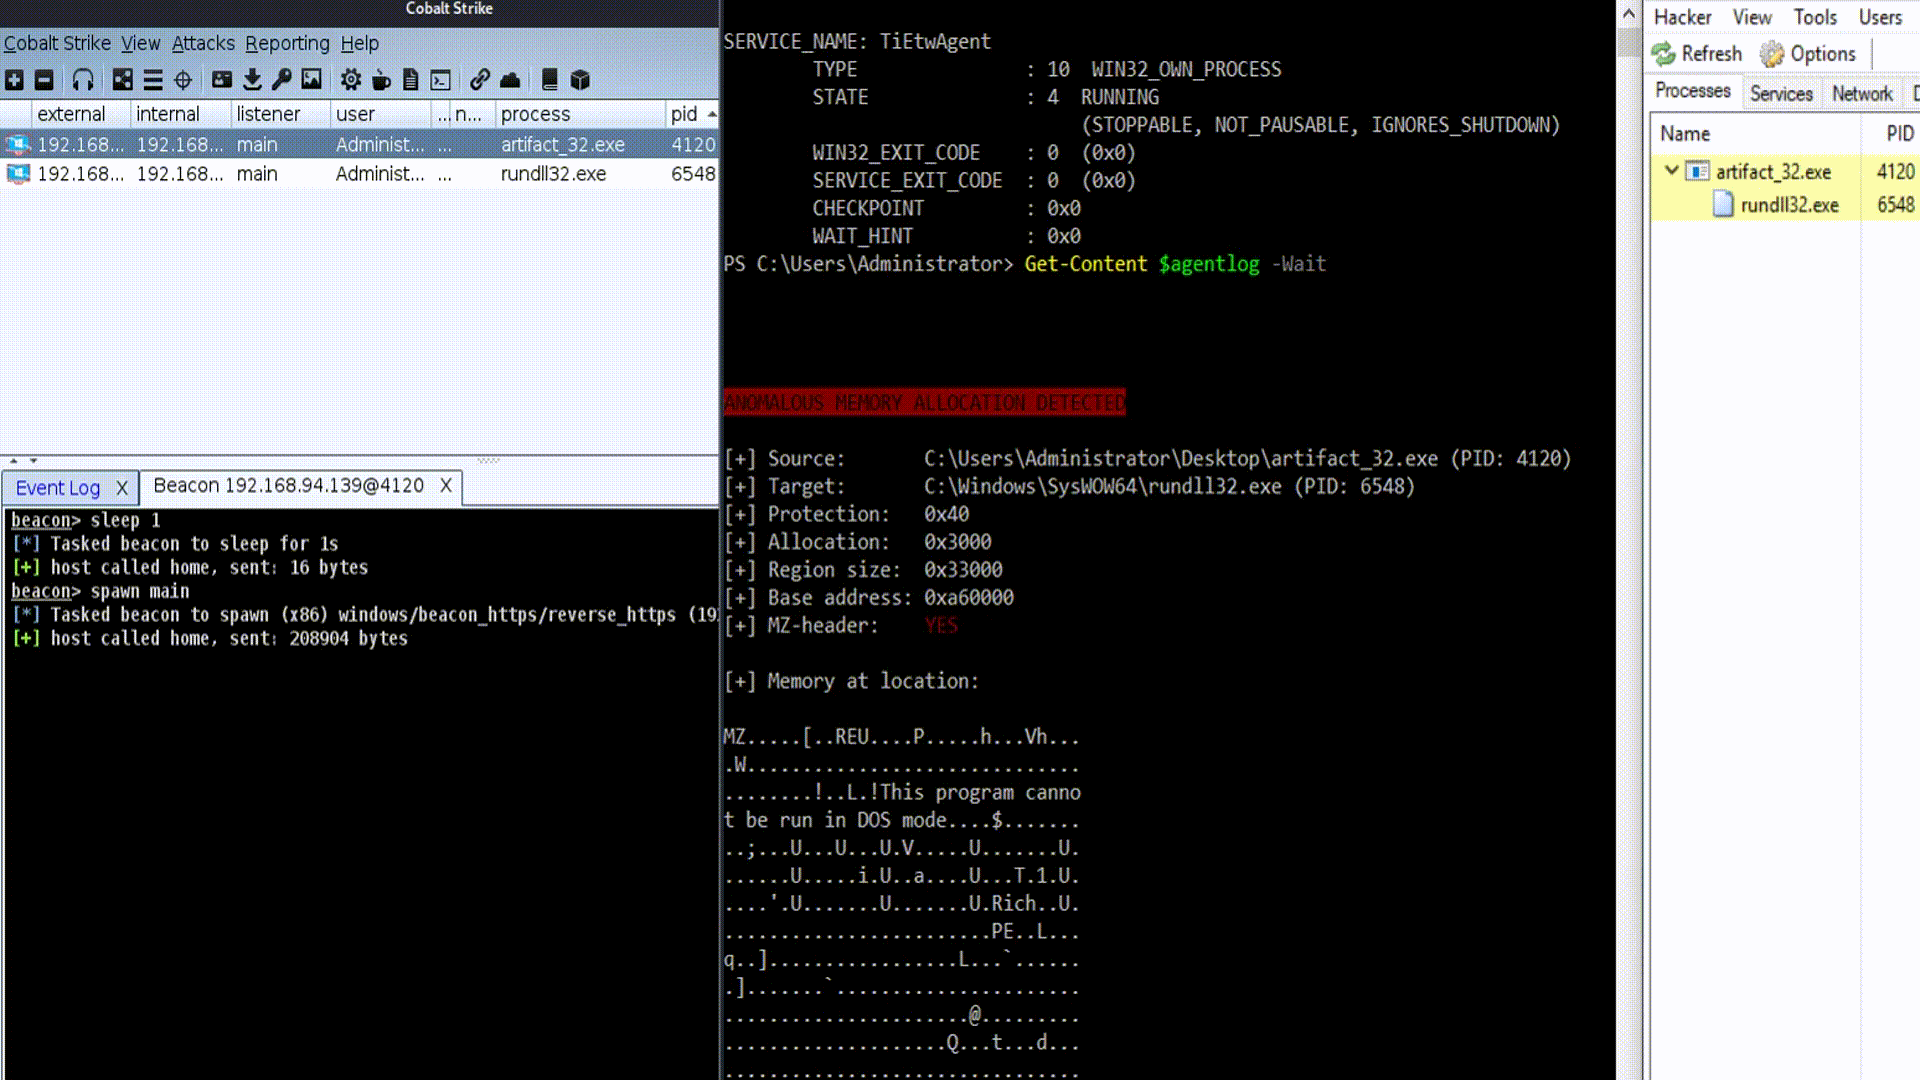
针对 Intel x64 的 Windows 虚拟机监控程序:专为 Windows 设计的防御性主机虚拟机监控程序,旨在缓解包括 BYOVD 在内的内核级攻击,兼容 VMware 和 Hyper-V。
defensive-toolsmemory-forensicsids-ips-evasion+2
2705个月前
TiEtwAgent preview

TiEtwAgent

GitHubxuanxuan0/tietwagent

基于 ETW 的概念验证内存注入检测代理,用于攻防研究目的
defensive-toolsmemory-forensicsmalware-analysis+1
3005年前
BOF_RunPe preview

BOF_RunPe

GitHubntdallas/bof_runpe

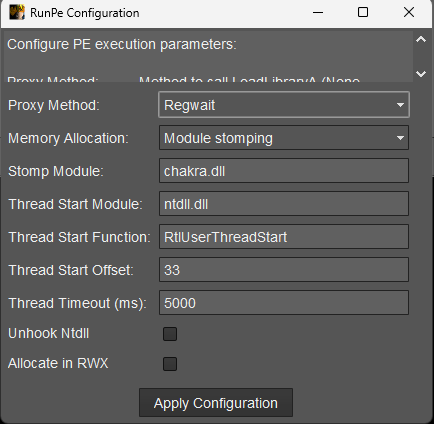
在Cobalt Strike Beacon中运行PE且无需创建控制台的BOF
memory-forensicsshellcodepost-exploitation+1
20011个月前
shed preview

shed

GitHubenkomio/shed

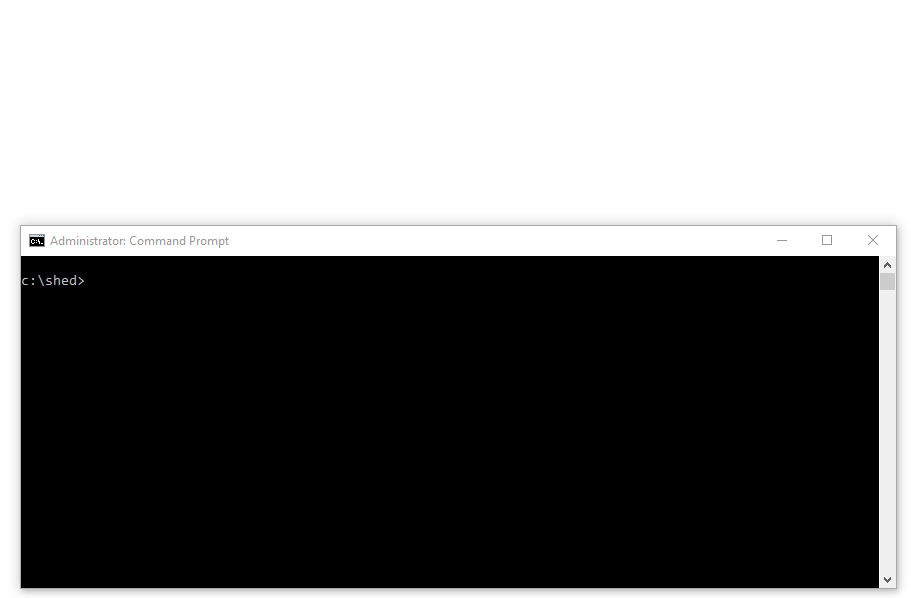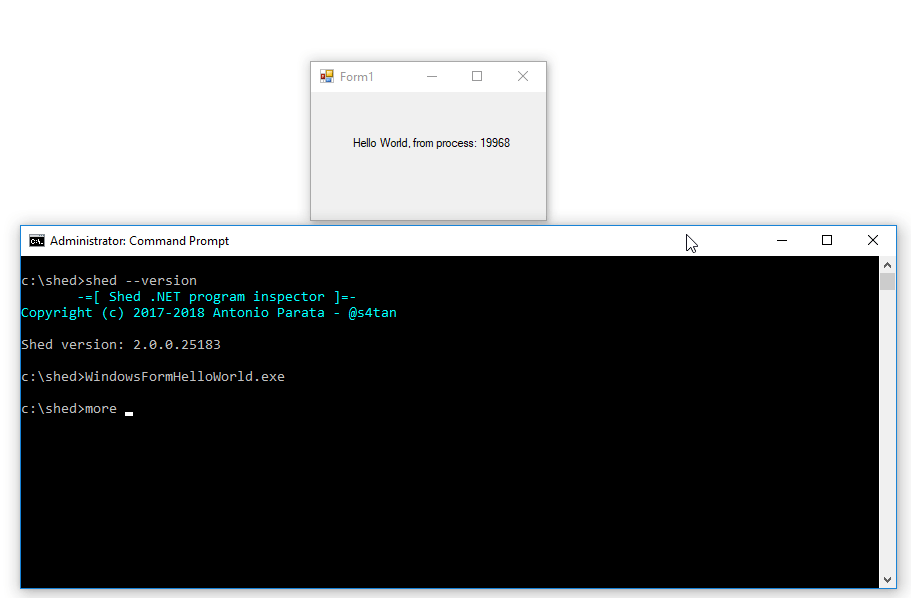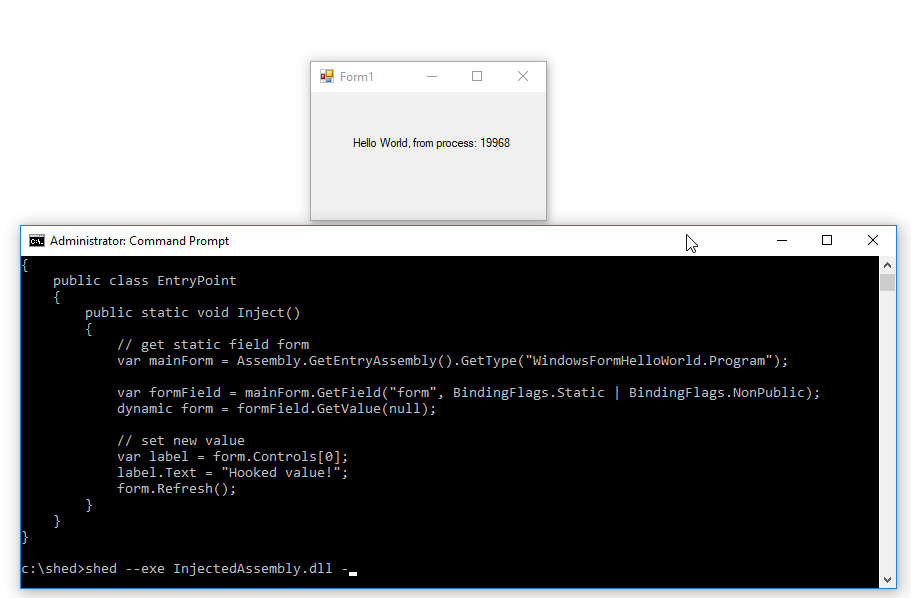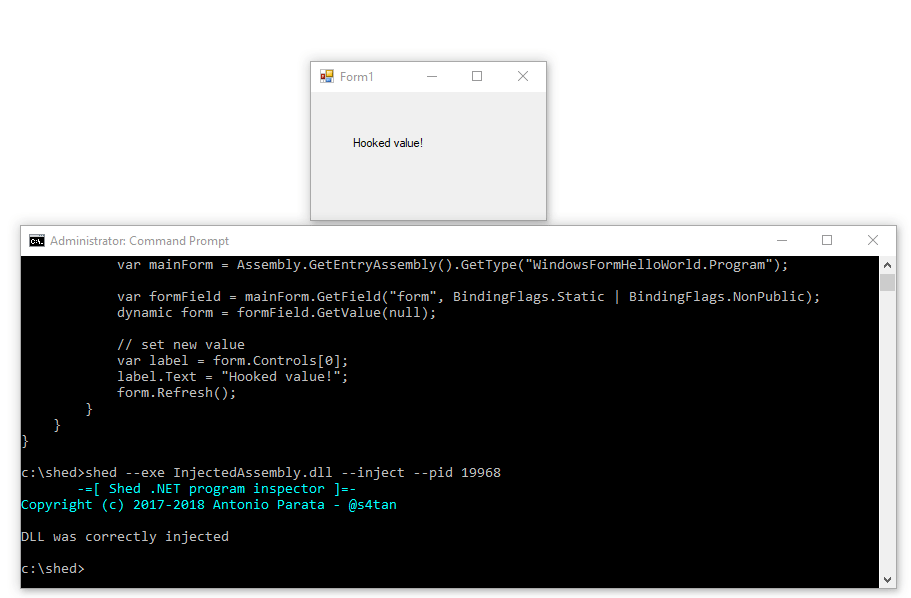
.NET 运行时检查器

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
2757年前
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

用于ICEStick的低引脚数嗅探器 - 针对TPM芯片
embedded-systems-securitymemory-forensicsdata-exfiltration+5
1786年前
CVE-2022-3699 preview

CVE-2022-3699

GitHubalfarom256/cve-2022-3699

联想诊断驱动程序 EoP - 任意读写
privilege-escalationmemory-forensicsvulnerability-analysis+3
1753年前
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

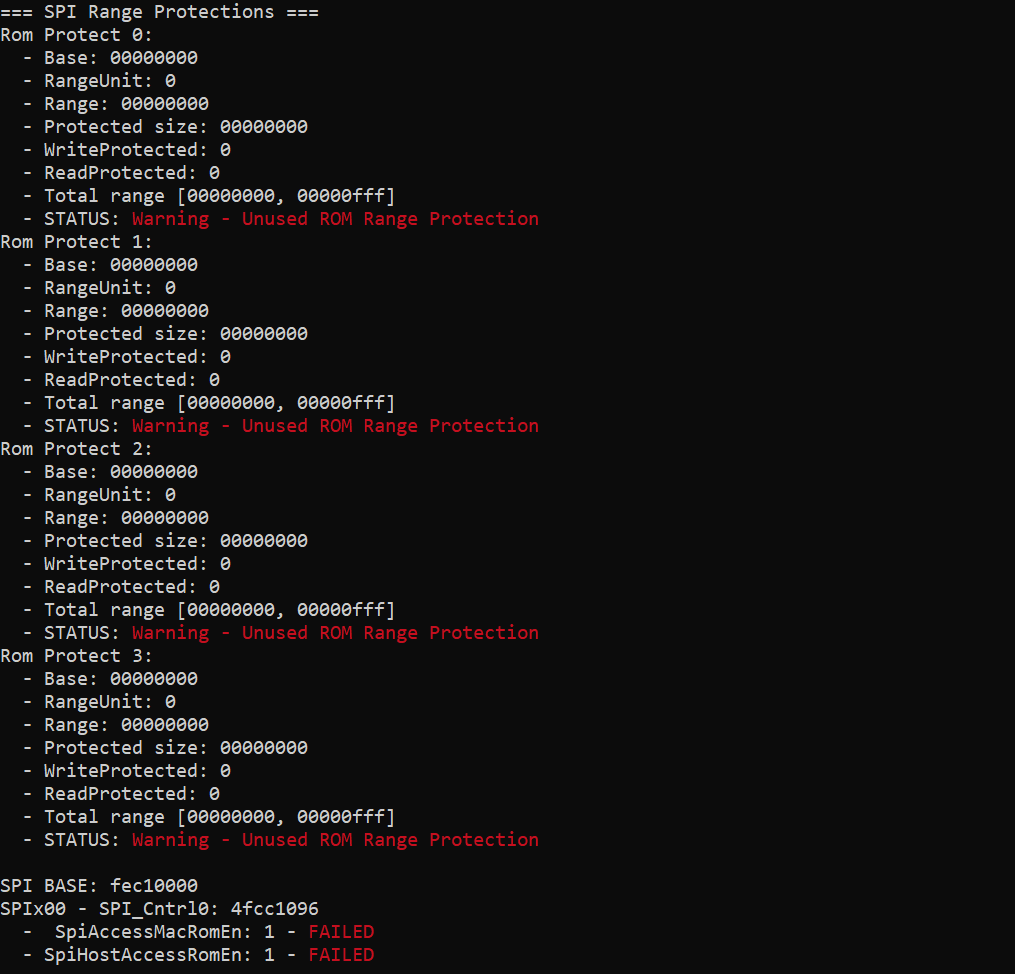
帮助可视化和调试pwn的堆操作

memory-forensicsdebuggersctf+1
3303年前
cve-2019-2215 preview

cve-2019-2215

GitHubkangtastic/cve-2019-2215

通过 CVE-2019-2215 对 Pixel 2 和 Pixel 2 XL 进行临时root
android-securityprivilege-escalationmemory-forensics+4
1347年前
Platbox preview

Platbox

GitHubioactive/platbox

平台安全评估工具,用于转储和分析UEFI/SMM寄存器、PCI配置空间、物理内存、SPI闪存和S3启动脚本,内置针对Intel和AMD系统的SMI模糊测试器。

memory-forensicsvulnerability-analysisfuzzing+3
2211年前
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 移植到 Rust。输出相同,速度更快。
memory-forensicsvulnerability-analysisforensics+3
19716天前
CVE-2023-0179-PoC preview

CVE-2023-0179-PoC

GitHubh4k6/cve-2023-0179-poc

针对(CVE-2023-0179)漏洞利用 该漏洞被分配为CVE-2023-0179,影响了从5.5到6.2-rc3的所有Linux版本,该漏洞在6.1.6上被测试。 漏洞的细节和文章可以在os-security上找到。
privilege-escalationmemory-forensicsvulnerability-analysis+2
2003年前
ulexecve preview

ulexecve

GitHubanvilsecure/ulexecve

直接在Linux内存中执行任意ELF二进制文件,无需接触磁盘,通过单个Python脚本实现隐蔽的红队和反取证操作。
memory-forensicsexploitationpost-exploitation+3
2142年前
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

该工具利用进程分叉技术,通过 RtlCreateProcessReflection API 克隆 lsass.exe 进程。创建克隆后,它使用 MINIDUMP_CALLBACK_INFORMATION 回调来生成克隆进程的内存转储。
memory-forensicspassword-attackspost-exploitation+1
2202年前
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

CVE-2023-28252的技术分析和概念验证漏洞利用,该漏洞是Windows通用日志文件系统(CLFS)驱动程序中存在的权限提升漏洞,曾被Nokoyawa勒索软件攻击利用。
privilege-escalationmemory-forensicsvulnerability-analysis+4
1843年前
DotDumper preview

DotDumper

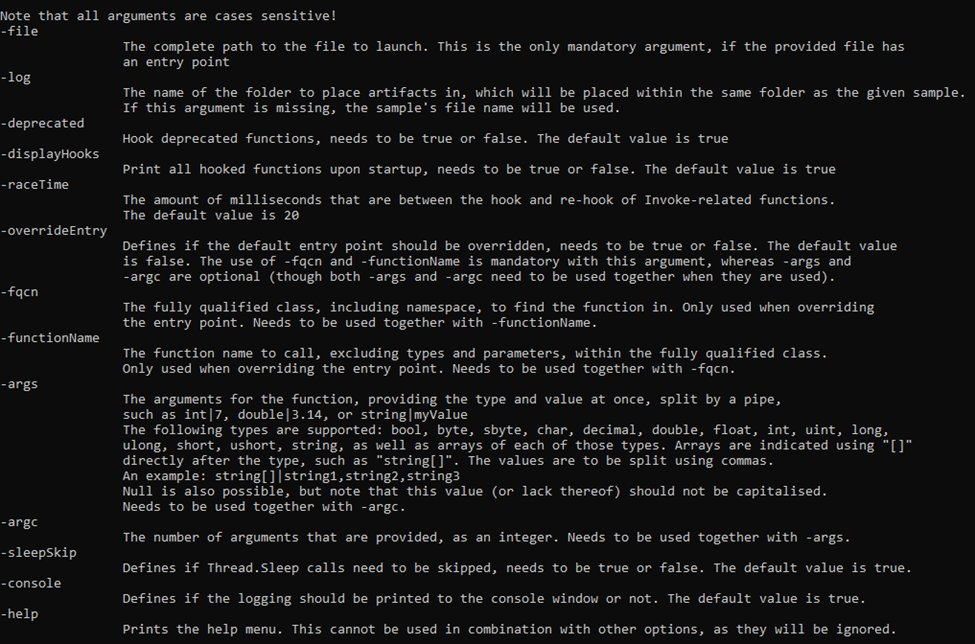
GitHubadvanced-threat-research/dotdumper

一个针对 DotNet Framework 文件的自动解包器和记录器
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
2663年前
Collect-MemoryDump preview

Collect-MemoryDump

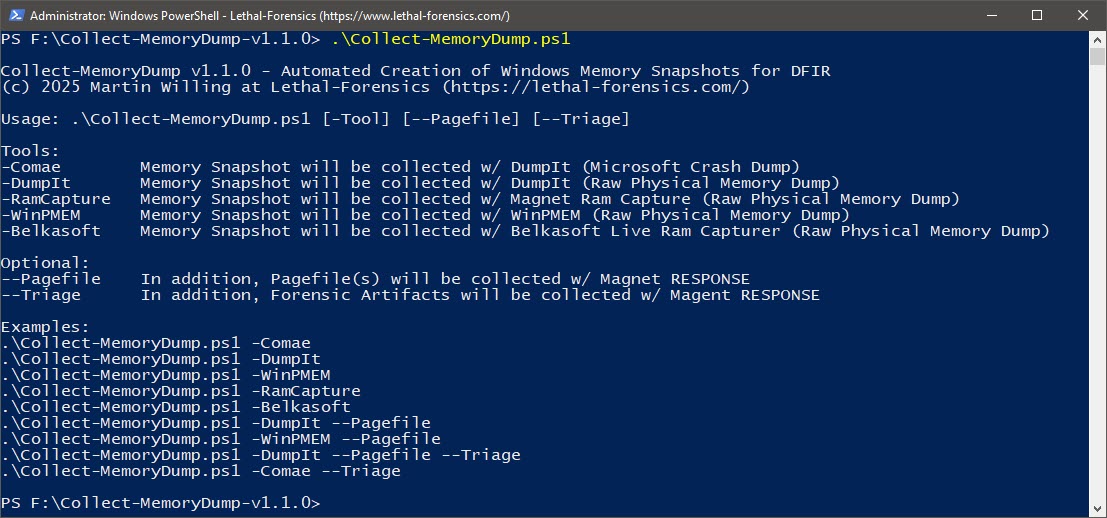
GitHublethal-forensics/collect-memorydump

自动化PowerShell脚本,用于符合取证规范的Windows内存获取,包括崩溃/原始转储、页面文件收集、分类取证工件以及加密磁盘检测。
memory-forensicsforensicsdigital-forensics+1
26511个月前
teamviewer-dumper preview

teamviewer-dumper

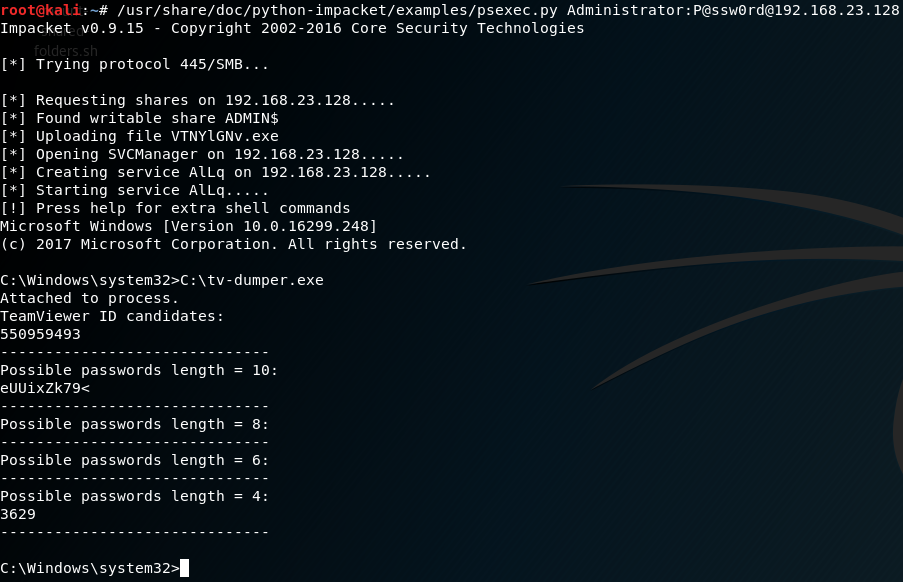
GitHubattackercan/teamviewer-dumper

从内存中导出 TeamViewer ID 和密码。比其他工具效果好得多。

password-crackingreconnaissancememory-forensics+3
988年前
上一页1…91011…40下一页