#1
 starrynightsecurity/cve-2025-54574-squid-heap-buffer-overflow
在 Squid 代理上发现漏洞。
 rogeliopumajulca/test-cve-2023-32233
CVE-2023-32233
 sandi-go/cve-2018-12798
CVE-2018-12798 的概念验证漏洞利用程序,该漏洞是 Adobe Acrobat Reader 中的一个堆溢出漏洞,可通过恶意 PDF 文件实现远程代码执行。
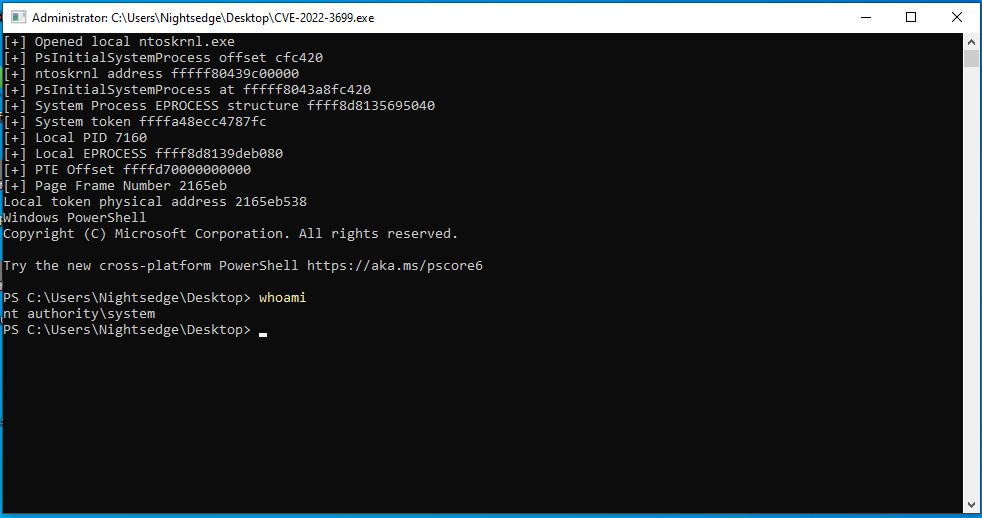 eap2468/cve-2022-3699
CVE-2022-3699 的概念验证漏洞利用代码
 hau-zy/keepass-dump-py
使用Python重写原始KeePass 2.X主密码转储器(CVE-2023-32784)的概念验证代码。
 babykillerblack/cve-2015-7547
glibc getaddrinfo 基于栈的缓冲区溢出
 tzwlhack/cve-2021-21017
CVE-2021-21017的概念验证漏洞利用程序,该漏洞为Adobe Reader中的类型混淆,导致越界读取和堆溢出,附带技术分析与检测指南。
 jedai47/cve-2018-17182
针对CVE-2018-17182的概念验证漏洞利用程序,该漏洞是Linux内核mm子系统中的一个释放后使用(use-after-free)漏洞,通过VMA操纵和缓存槽位破坏来演示权限提升。
 dawnl3ss/cve-2023-32784
检索 KeePass 数据库(版本 <= 2.53.1)的主密码
 datntsec/cve-2020-1206
CVE-2020-1206(SMBleed)漏洞的技术分析,该漏洞是Windows SMBv3中的内核信息泄露漏洞,包括未认证的内存泄漏预言机以及结合SMBGhost实现远程代码执行(RCE)的利用技术。
 abdurahmon3236/cve-2024-44947
Linux 内核 FUSE 信息泄露(CVE-2024-44947)的概念验证漏洞利用,演示通过 mmap 进行超出 EOF 的内存泄露,并包含内存转储分析。
 pingjuiliao/cve-2023-28753
攻破 netconsd
 philsajdak/cve-2021-38304-poc
CVE-2021-38304 概念验证
 anldori/cve-2017-16995
CVE-2017-16995 Linux POC
 day6reak/cve-2014-1773
CVE-2014-1773 的技术分析,该漏洞是 Internet Explorer 的 MSHTML 引擎中的堆损坏漏洞,包含详细的崩溃调用堆栈、反汇编以及用于漏洞利用的堆操作技术。
 jedai47/cve-2017-16994
Linux内核本地权限提升漏洞利用程序,针对CVE-2017-16994,利用空指针解引用和mmap_min_addr绕过实现root shell。
 sandi-go/cve-2018-8389
针对CVE-2018-8389的技术分析与概念验证,这是Internet Explorer的jscript.dll中的一个释放后使用漏洞,允许通过精心构造的ActiveXObject调用实现远程代码执行。