#1

 mandiant/silketw
用于ETW的C#封装器,将内核和用户模式事件数据序列化为JSON,用于威胁狩猎、恶意软件分析和事件响应,集成了Yara并支持发送至Elasticsearch。
 intezer/linux-explorer
适用于Linux终端的易用型实时取证工具箱
 memn0ps/matrix-rs
Rusty Hypervisor - 使用 Rust 编写的 Windows 内核 Blue Pill Type-2 虚拟机监控器(代号:Matrix)
 0vercl0k/cve-2022-21971
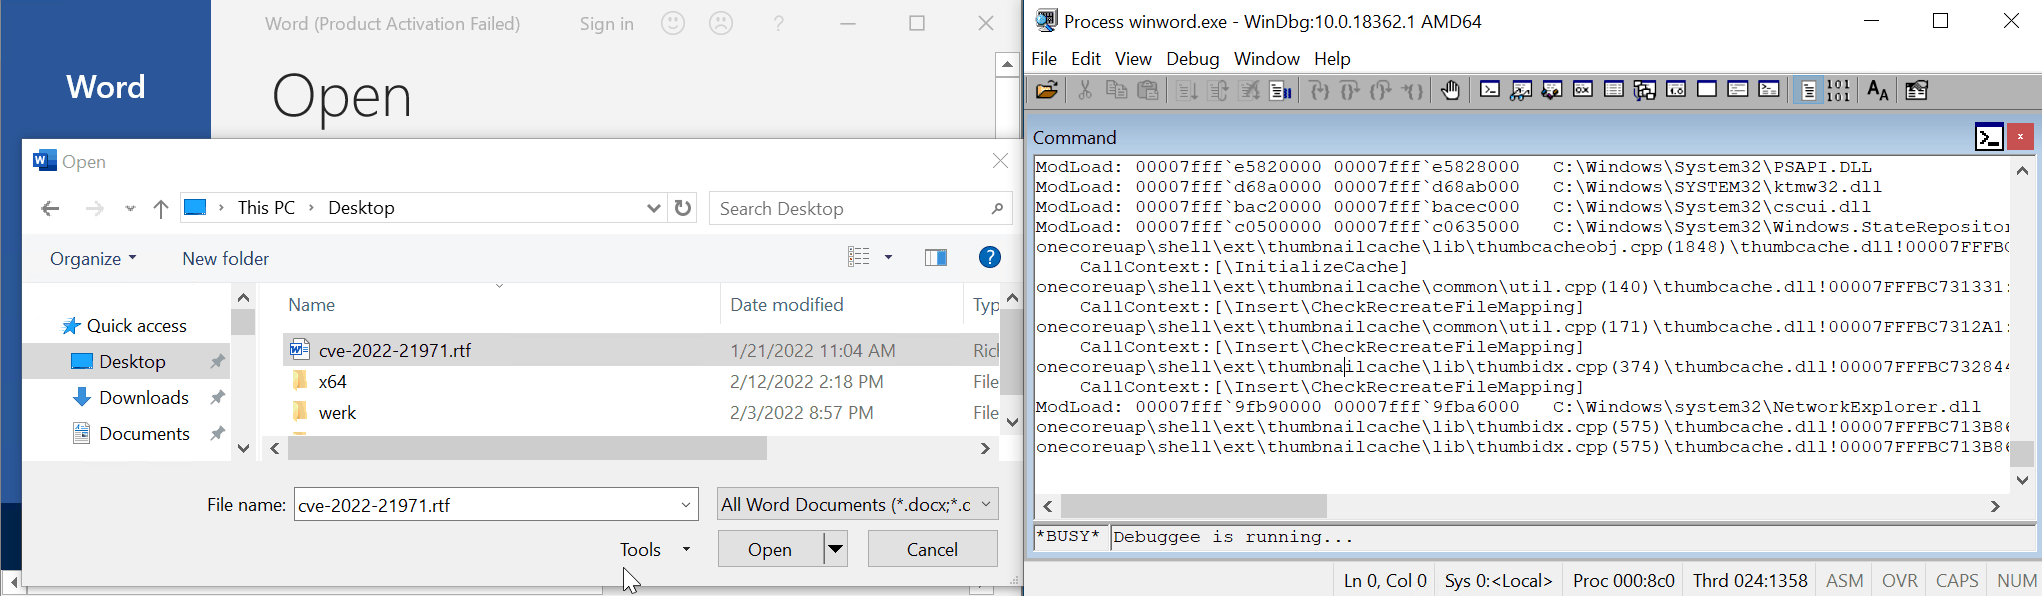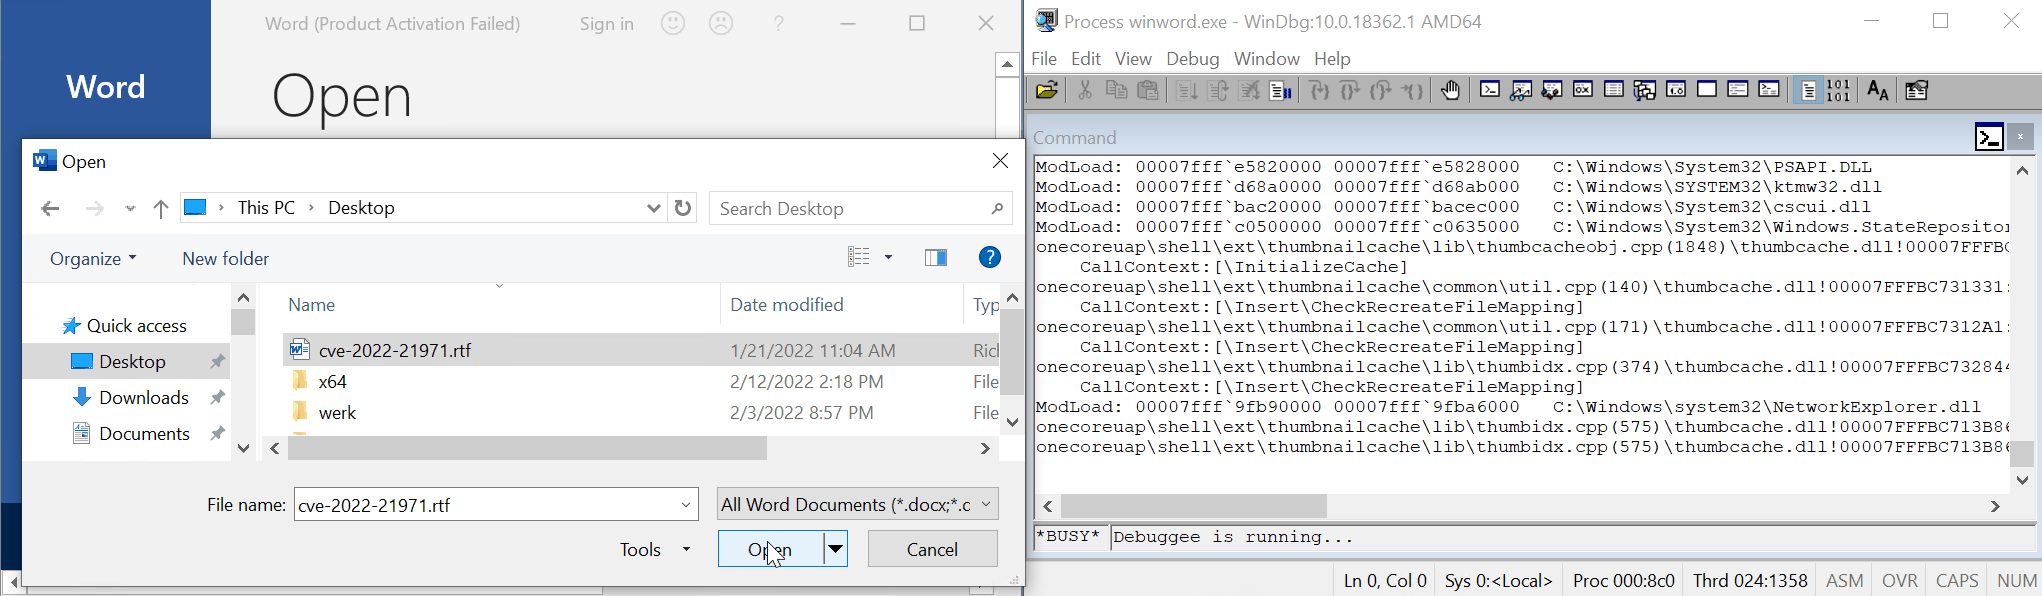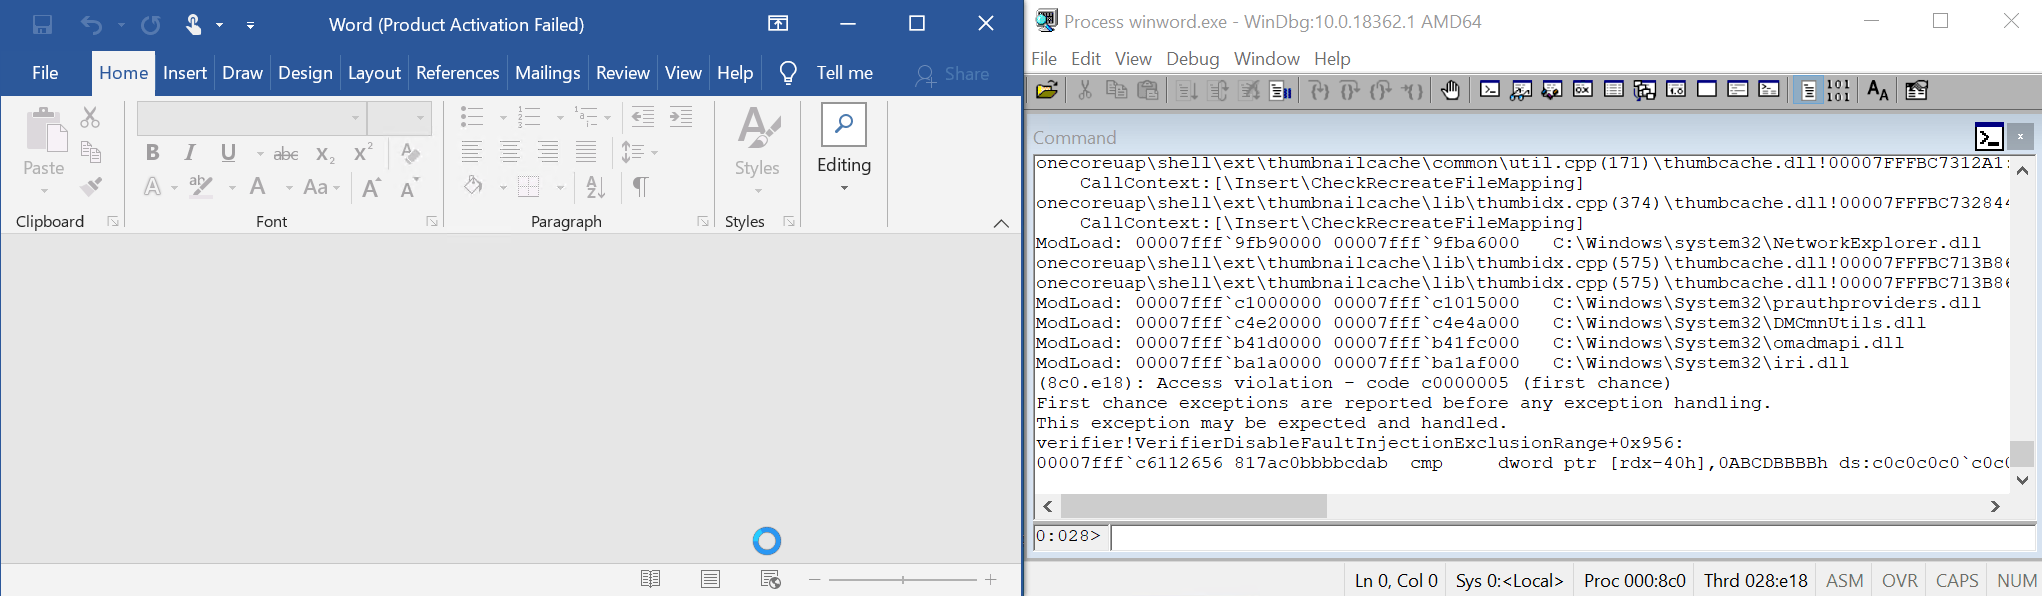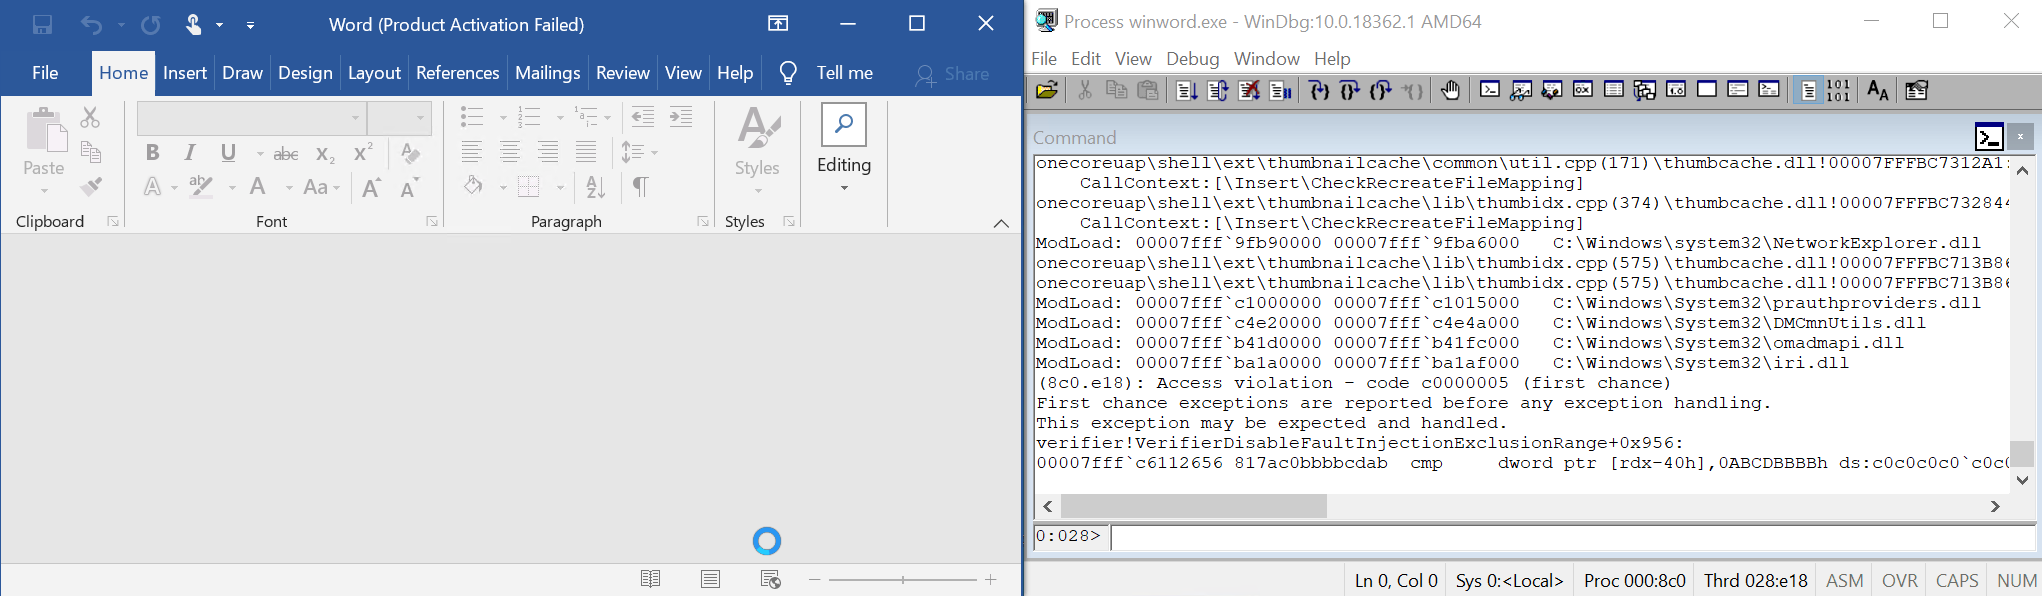
针对 CVE-2022-21971 "Windows 运行时远程代码执行漏洞" 的 PoC
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
易失性工件收集器从系统收集易失性数据的快照。它告诉您系统上正在发生什么,在调查安全事件时特别有用。
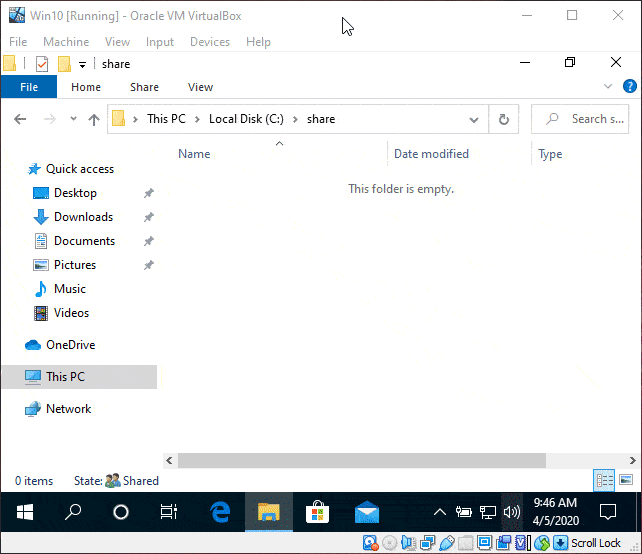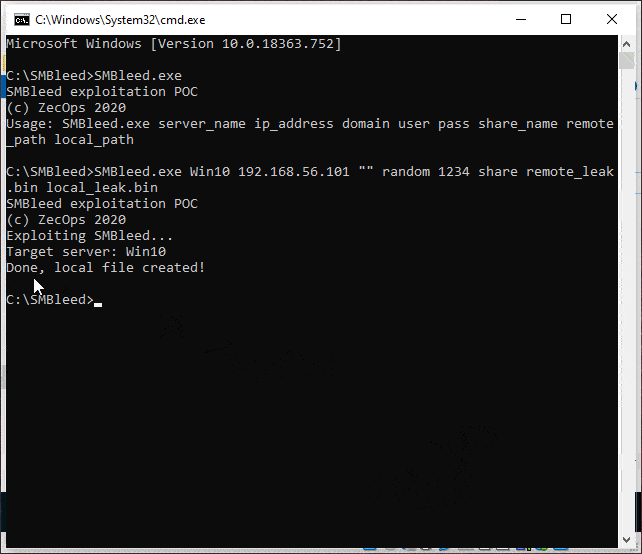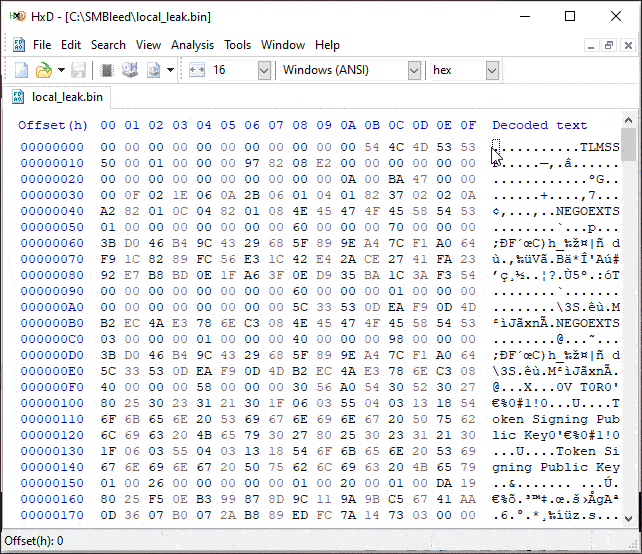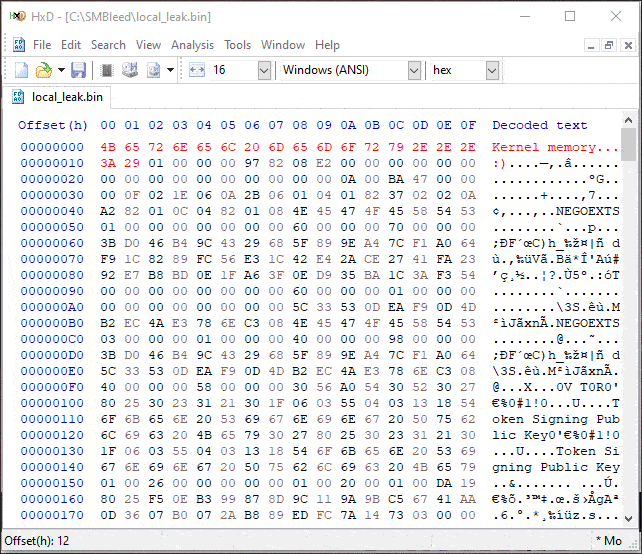 jamf/cve-2020-1206-poc
CVE-2020-1206 未初始化内核内存读取概念验证
 cado-security/rip_raw
Rip Raw 是一款用于分析受感染 Linux 系统内存的小型工具。

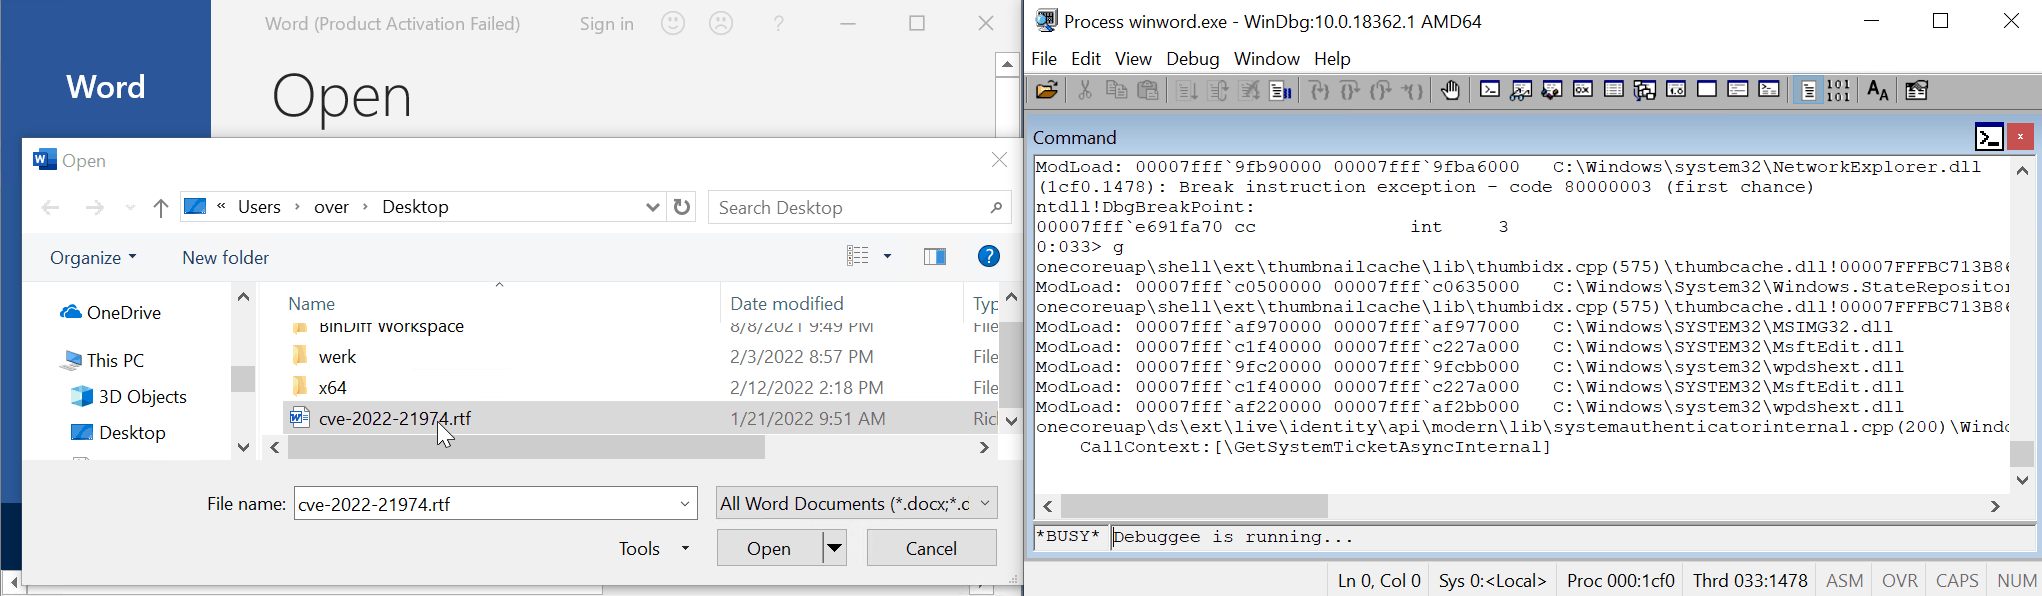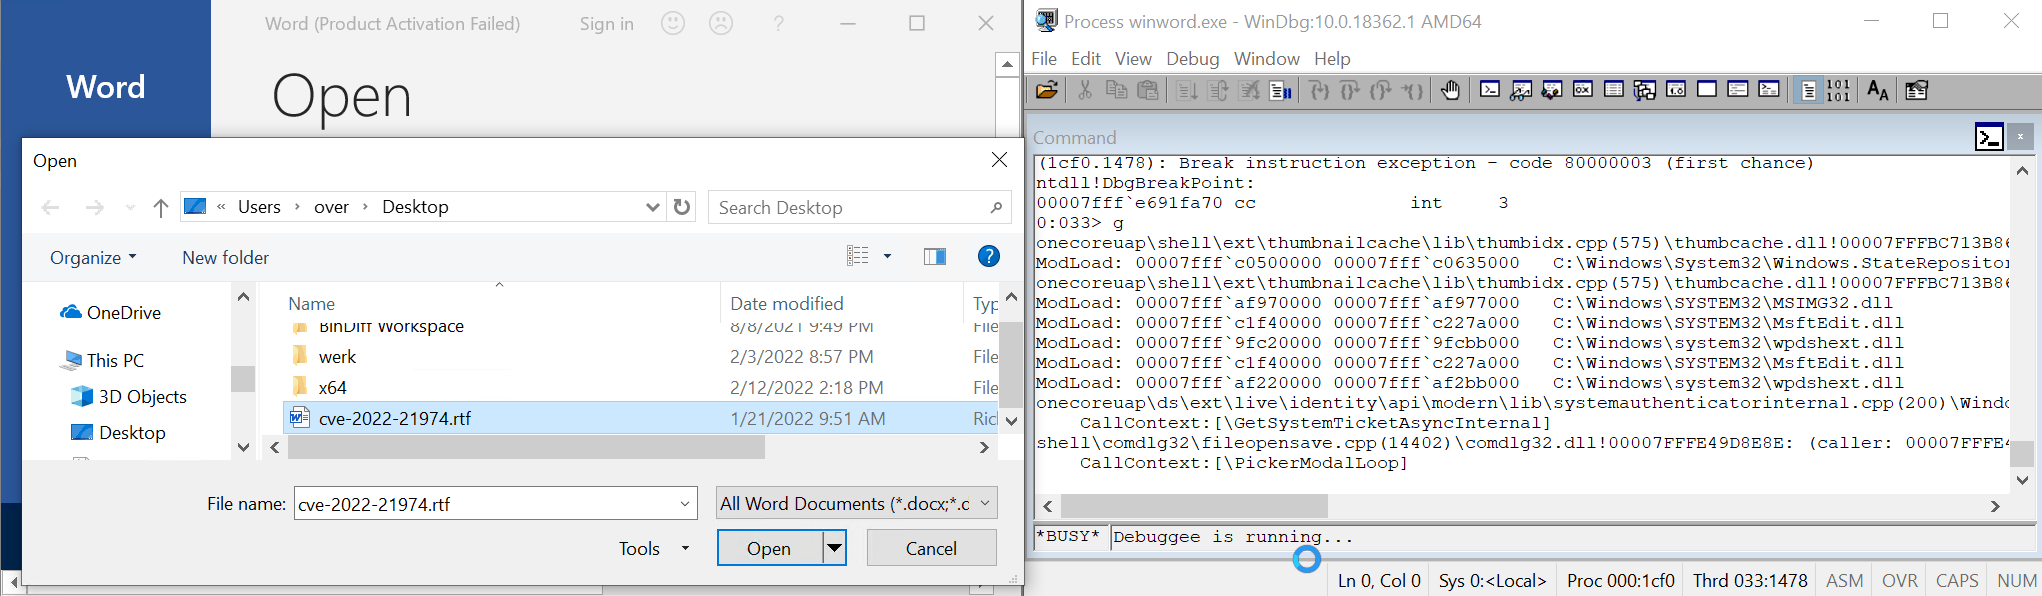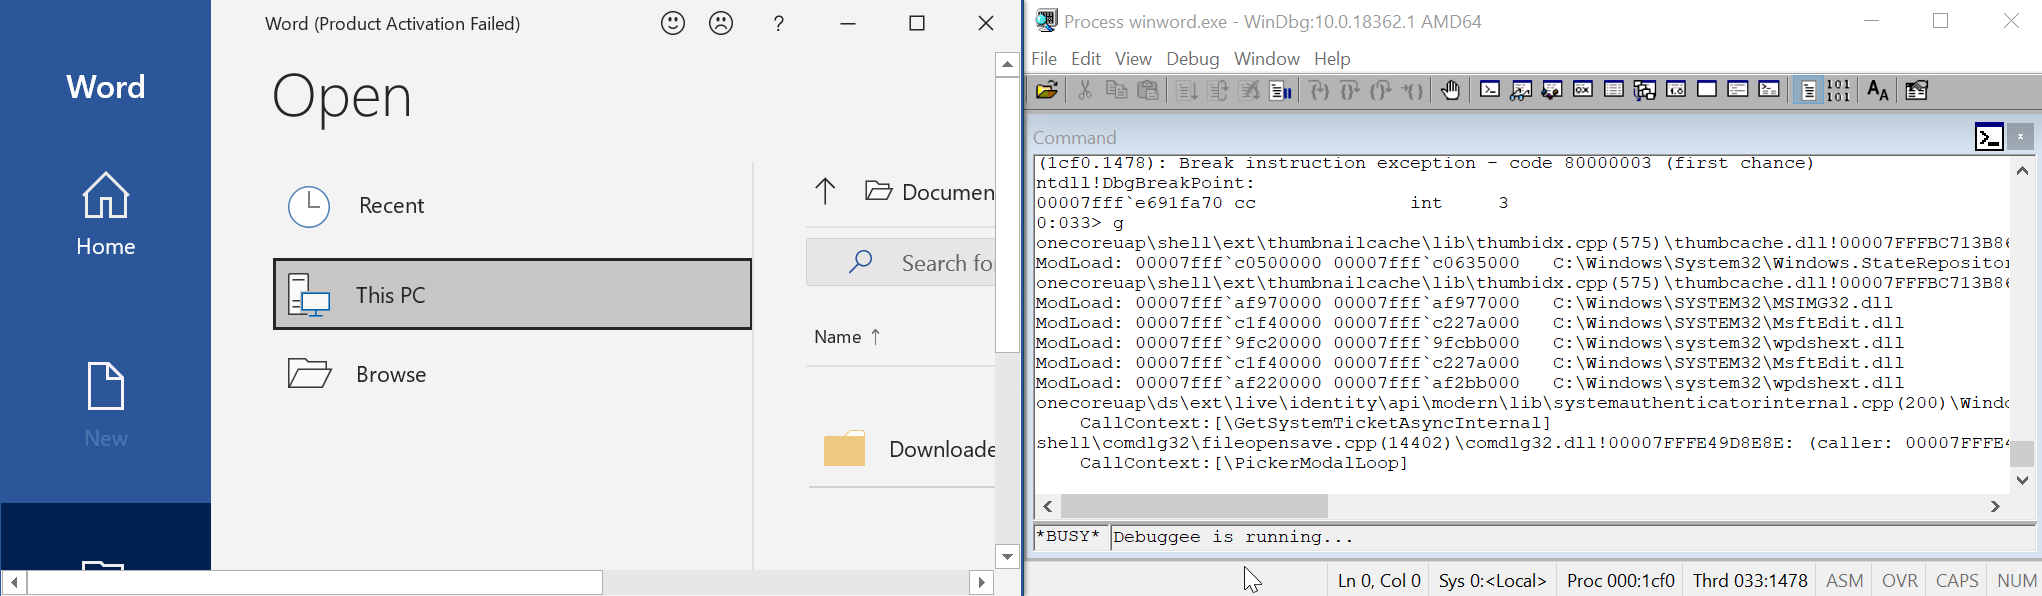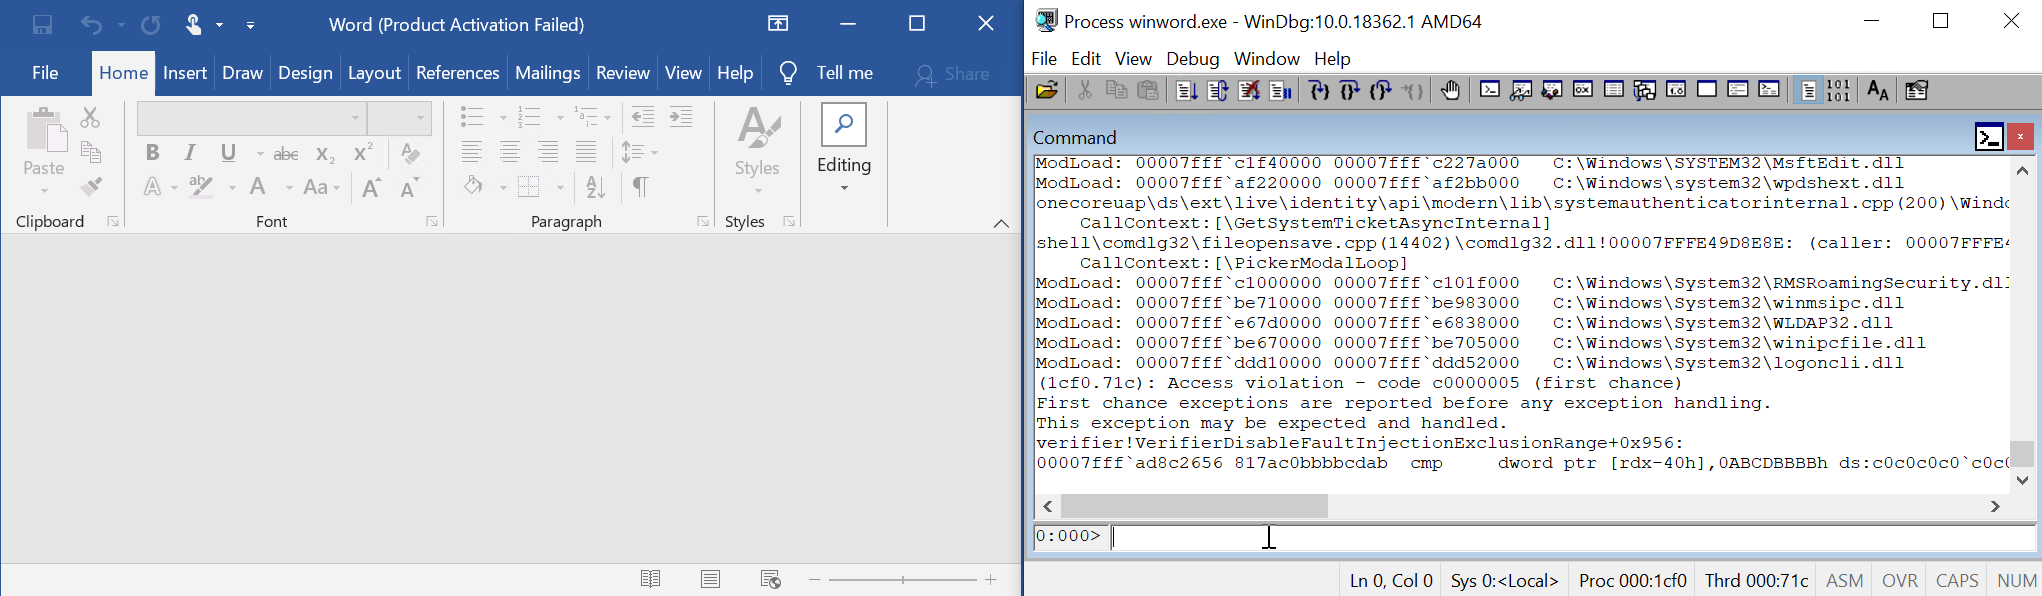 0vercl0k/cve-2022-21974
CVE-2022-21974“漫游安全权限管理服务远程代码执行漏洞”的PoC
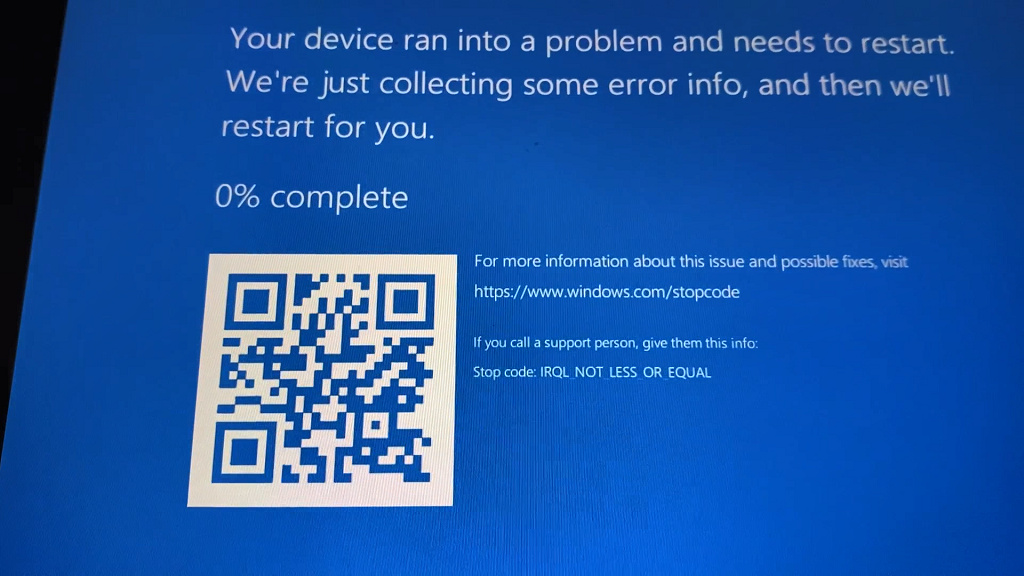 0vercl0k/cve-2021-32537
CVE-2021-32537 的 PoC:一种越界内存访问,导致 Windows 内核中的池损坏。
 soteria-research/cve-2015-4843-type-confusion-phrack
演示 Java 中 CVE-2015-4843 的类型混淆和堆溢出漏洞利用,并提供 aarch64 和 Morello 的演示,突出 CHERI 能力限制。