#1
 tugcantopaloglu/openclaw-dashboard
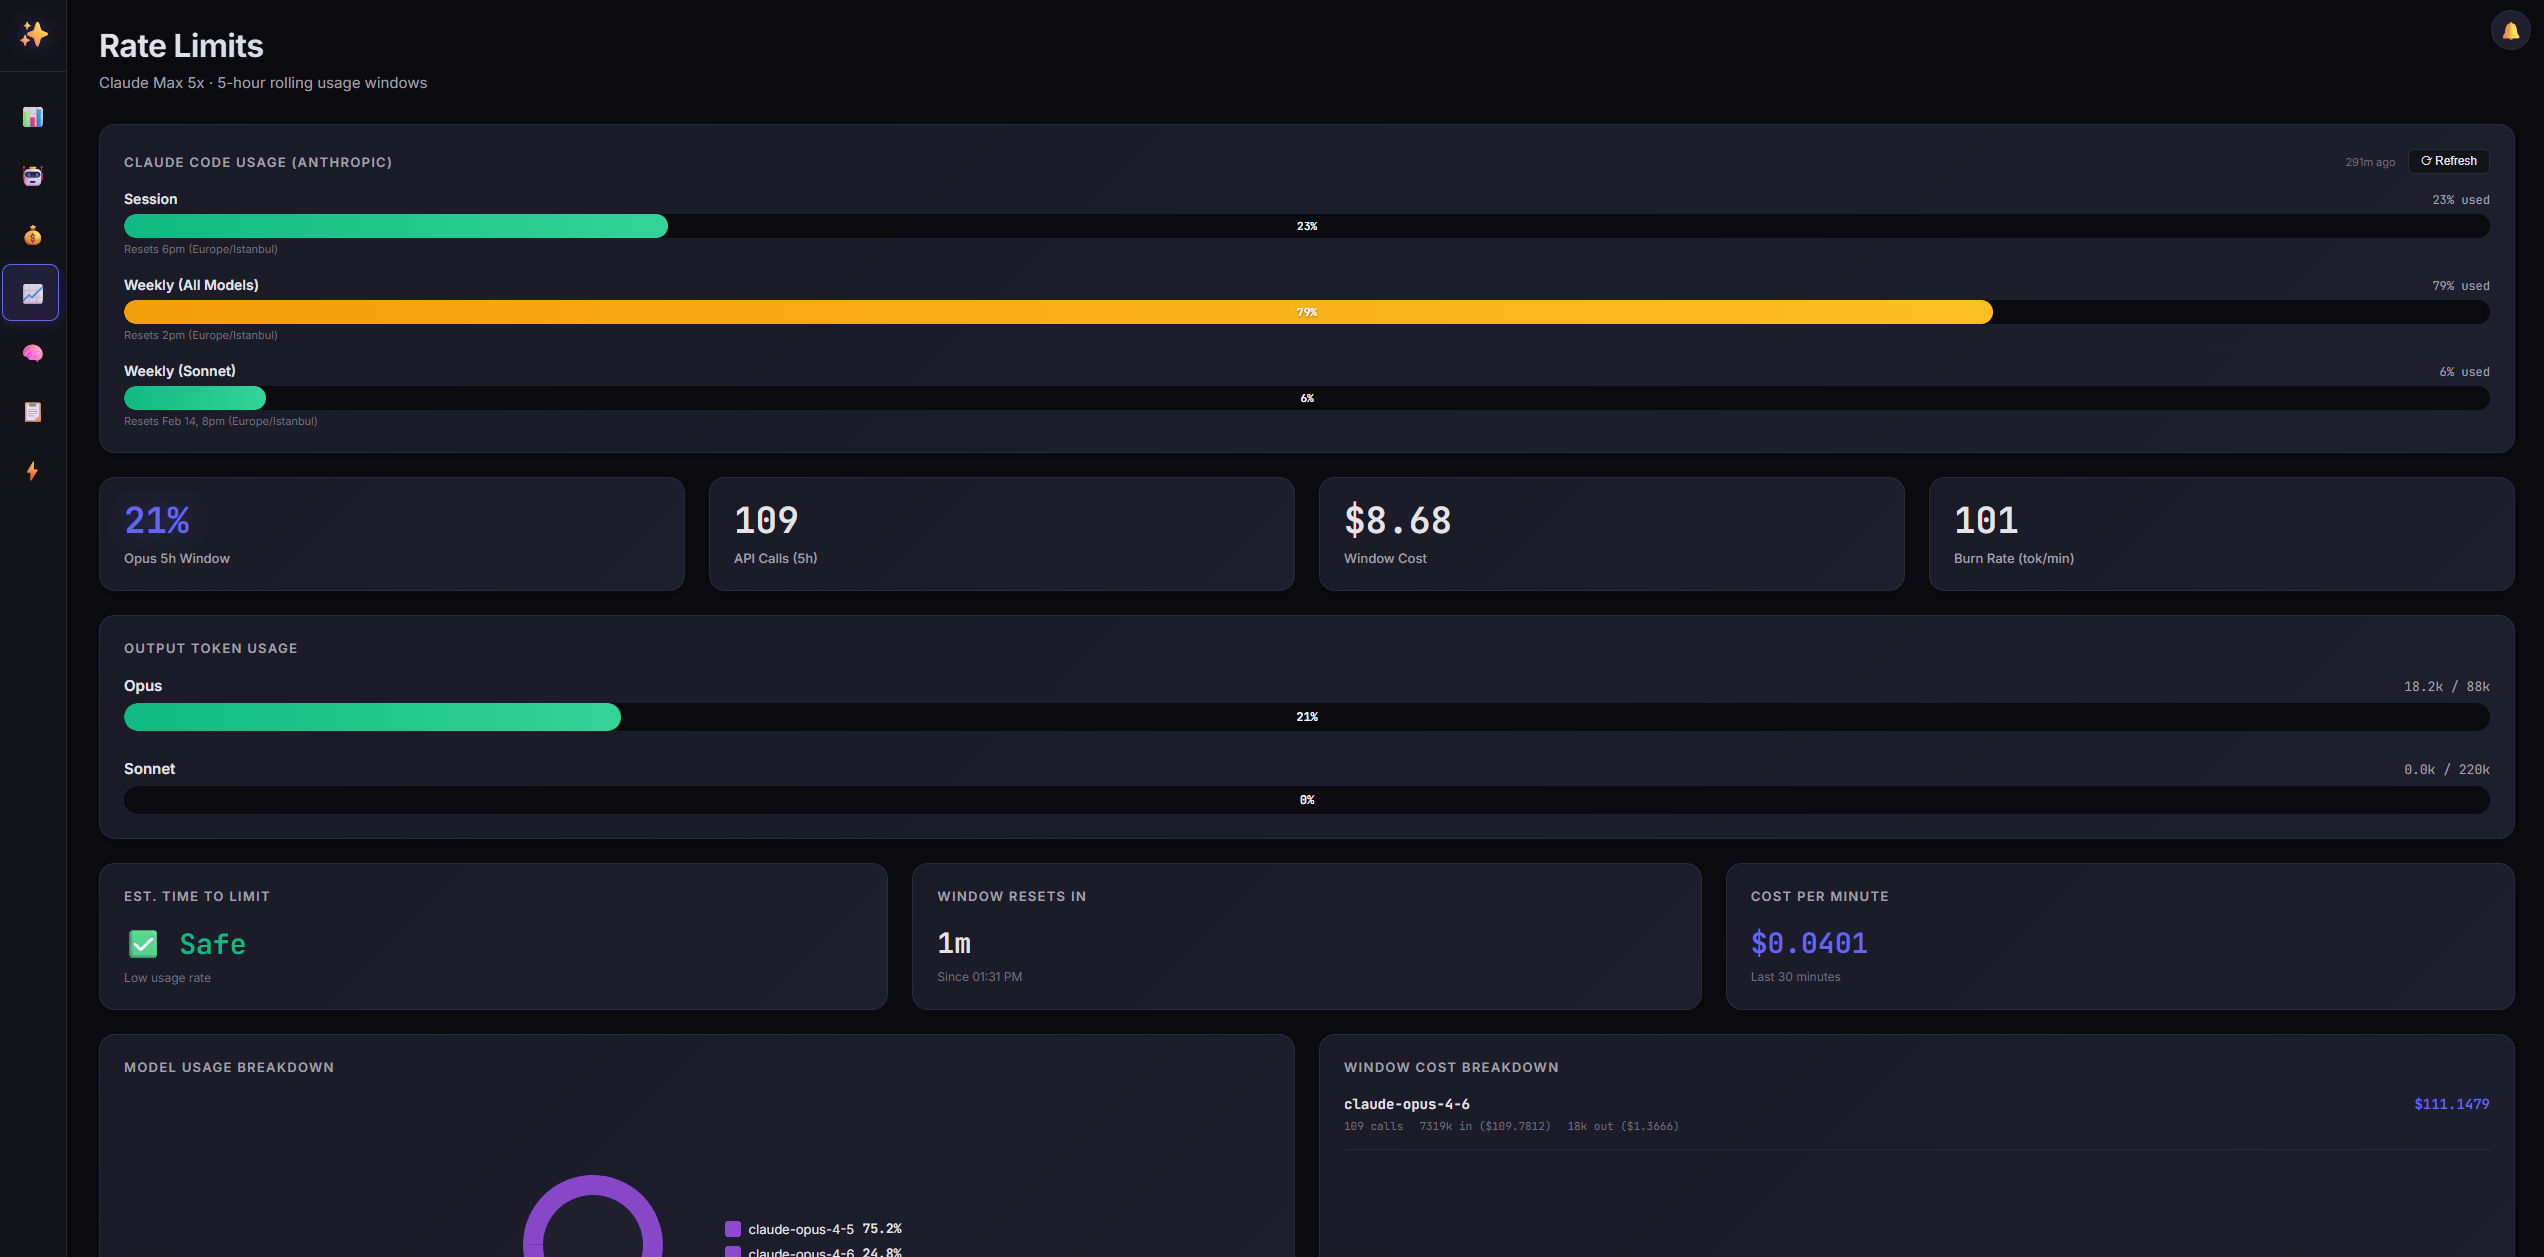
🔐 为OpenClaw AI代理提供的安全、实时监控仪表盘。包含身份验证、TOTP多因素认证、成本追踪、实时动态、内存浏览器等功能。
 matanolabs/matano
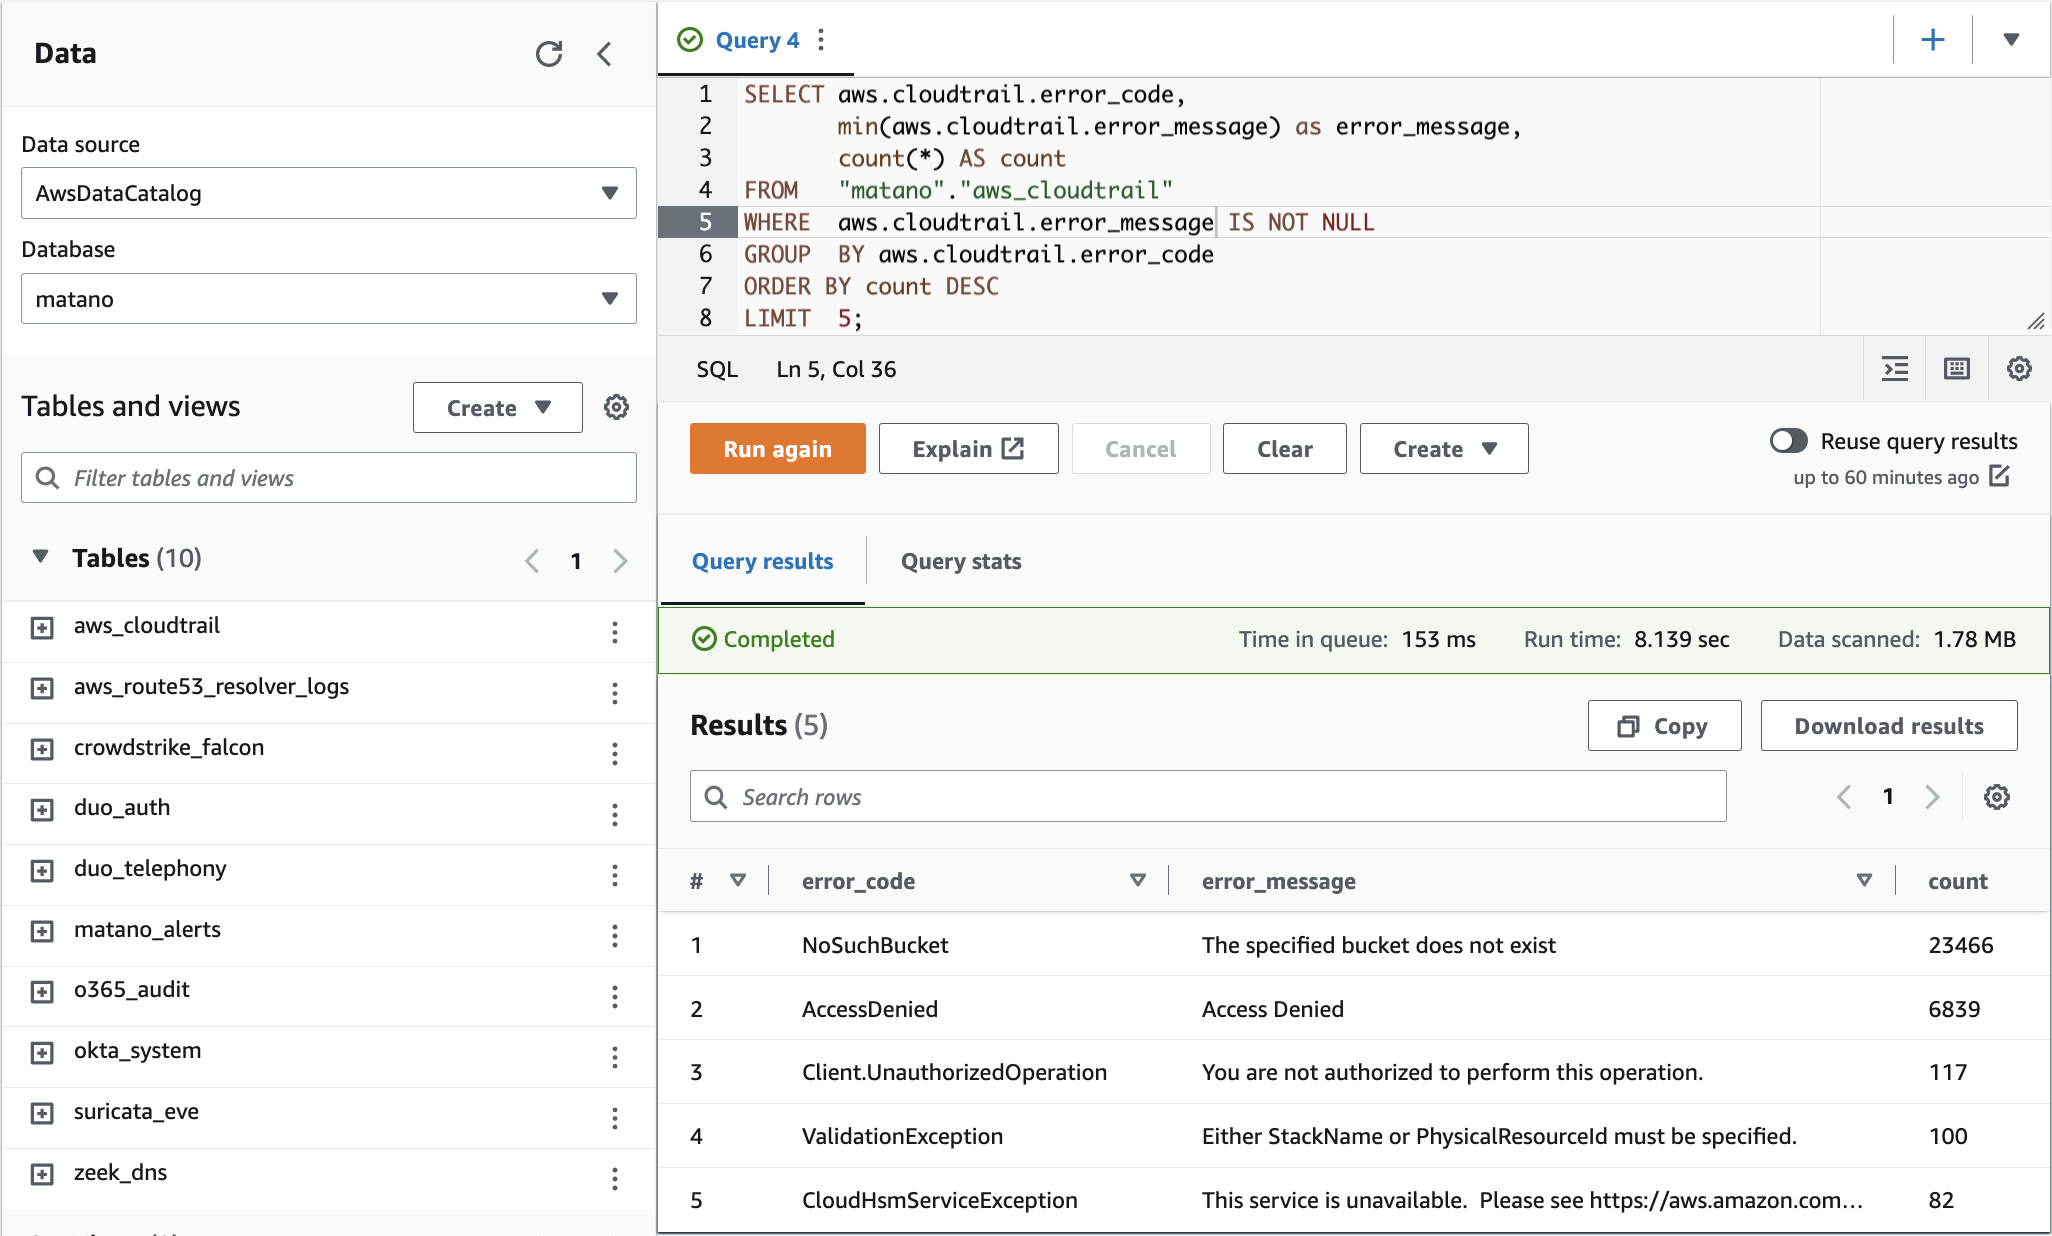
开源安全数据湖,用于威胁狩猎、检测与响应,以及在AWS上进行PB级网络安全分析
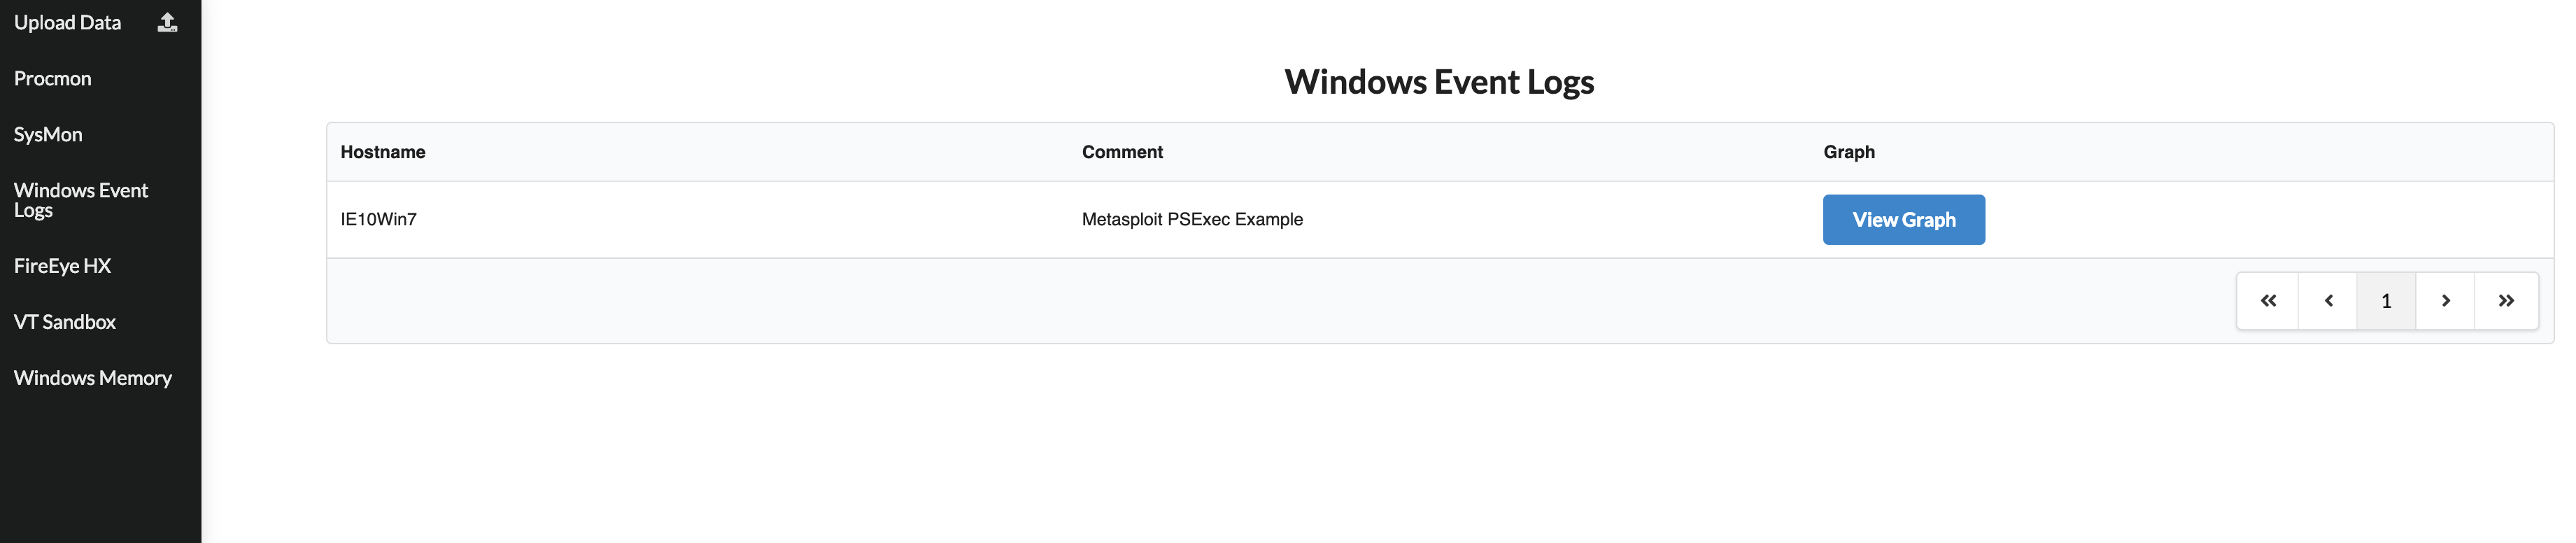 yampelo/beagle
Beagle 是一款事件响应和数字取证工具,能够将安全日志和数据转换为图形。
 schira4396/vcenterkiller
一款针对Vcenter的综合利用工具,包含目前最主流的CVE-2021-21972、CVE-2021-21985以及CVE-2021-22005、One Access的CVE-2022-22954、CVE-2022-22972/31656以及log4j,提供一键上传webshell,命令执行或者上传…
 idaholab/malcolm
Malcolm 是一套功能强大且易于部署的网络流量分析工具套件,用于处理完整的数据包捕获产物(PCAP 文件)、Zeek 日志和 Suricata 告警。
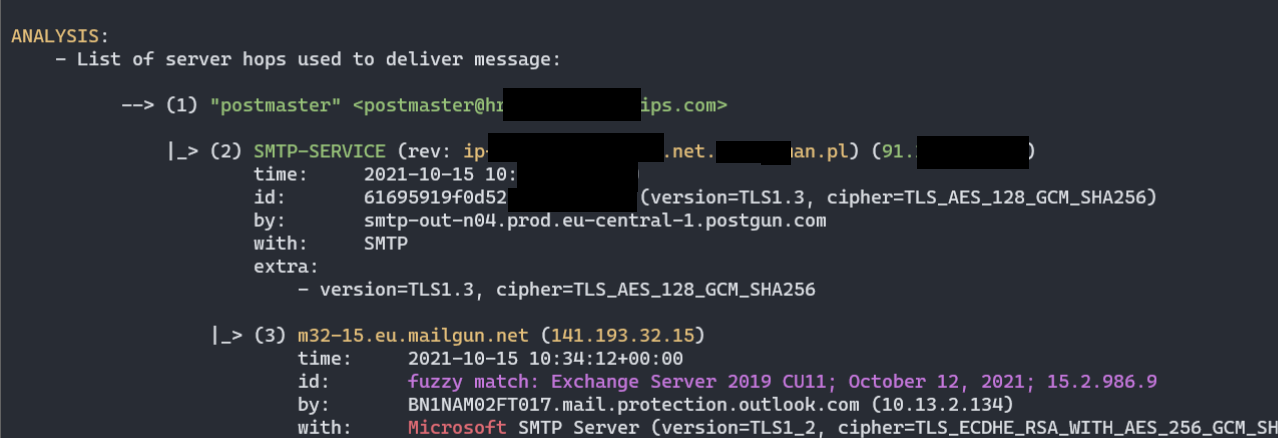 mgeeky/decode-spam-headers
一个脚本,帮助你理解为什么你的电子邮件最终进入了垃圾邮件文件夹。
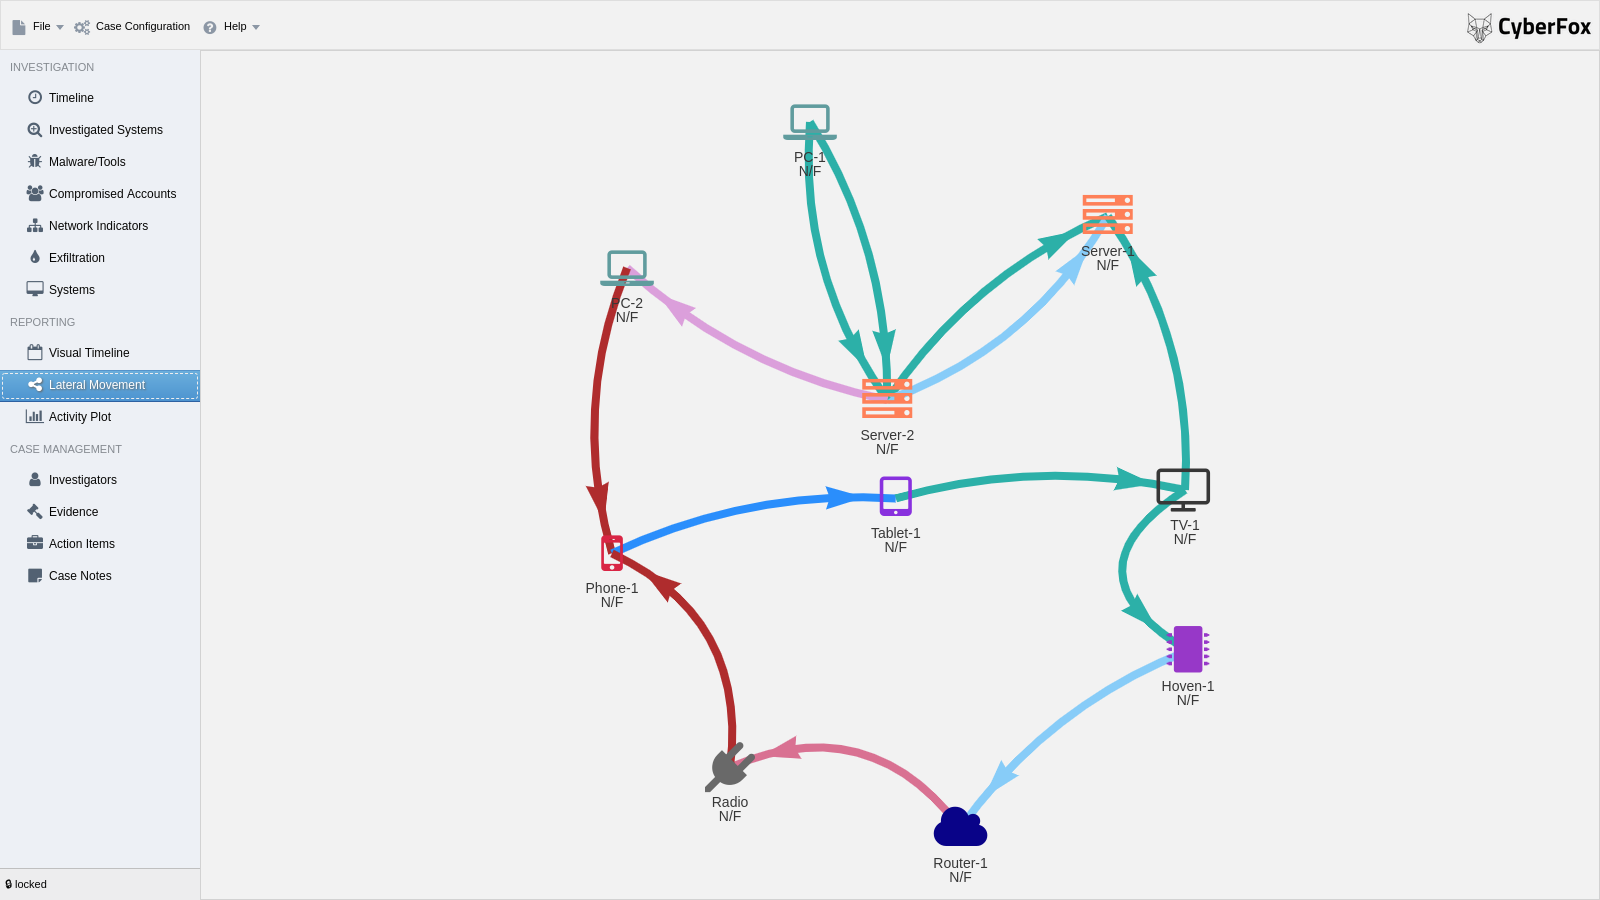 cyb3rfox/aurora-incident-response
事件响应文档编制,化繁为简。由事件响应者,为事件响应者打造。
 invictus-ir/microsoft-extractor-suite
用于从 Microsoft 365 和 Azure 获取数据以进行事件响应和网络安全目的的 PowerShell 模块。
 lethal-forensics/memprocfs-analyzer
使用 MemProcFS 自动化 Windows 内存取证与 DFIR 工作流:YARA/ClamAV 扫描、进程异常检测以及工件/日志提取。

 logpresso/cve-2021-44228-scanner
针对 Log4j2 CVE-2021-44228 的漏洞扫描器与缓解补丁
 cyberdefenders/detectionlabelk
DetectionLabELK 是 DetectionLab 的一个分支,使用 ELK 堆栈替代 Splunk。
 dougburks/so-crates
SO-CRATES: Security Onion 容器化快速分析,用于处理威胁、恶意与可疑行为!
 bert-janp/incident-response-powershell
基于PowerShell的事件响应工具包,收集25+个取证工件(进程、网络连接、注册表、浏览器历史),并导出CSV用于SIEM集成。支持Defender for Endpoint的实时响应。