
 #1
日志解析、SIEM、集中式日志记录、取证时间线和安全事件关联工具。
Kitploit 推荐

 fireeye/pywintrace
Python ctypes 封装,用于 Windows 事件跟踪(ETW),支持会话控制、事件捕获和自定义回调,适用于安全监控与取证分析。

 goatmilkkk/tinyprocessor
TinyTracer 的后处理脚本
 kacos2000/evtx_log_browser
Evtx 日志(xml)浏览器
 otrf/ossem
社区驱动项目,专注于记录、标准化和建模安全事件日志,以提升跨Windows、Linux和云平台的检测分析能力和数据规范化。

 sbousseaden/evtx-attack-samples
精选的 Windows EVTX 攻击样本集合,映射至 MITRE ATT&CK 技术,专为测试检测脚本、DFIR 培训及威胁狩猎而设计。
 ace-responder/cve-2022-47966_checker
在您的 ManageEngine 服务器上运行。
 withsecurelabs/detectree
蓝队交互式数据可视化工具,用于分析检测数据、理解关联关系、减少告警疲劳并改进事件响应。
 trinitor/cve-vulnerability-information-downloader
下载并聚合CVSS、EPSS和CISA已知被利用漏洞数据,生成统一的JSON/CSV文件及SQLite数据库。丰富漏洞扫描器报告(例如OpenVAS),用于优先排序修复。包含可选的Logstash管道和PowerBI仪表板模板。
 chrisandoryan/nethive-project
重构与协作的SIEM和CVSS基础设施。在Blackhat Asia Arsenal 2020上展示。
 d3sre/intelligentprocesslifecycle
主动网络防御者的智能进程生命周期
 scriptjunkie/fwallower
分析 Windows 防火墙出站阻止并选择性地允许流量

 kolya5544/bearftp
用 .NET Core(C#)编写的蜜罐 FTP 服务器,适用于 Linux 和 Windows。
 danieleperera/onioningestor
一个可扩展的工具,用于在 Tor 网络上收集、爬取和监控洋葱站点,并将收集到的信息索引到 Elasticsearch 中
 0xe7/wonkavision
通过转储会话和票据数据、对异常进行评分并生成 Windows 事件日志指标以用于基于 SIEM 的事件响应,从而检测伪造的 Kerberos 票据。
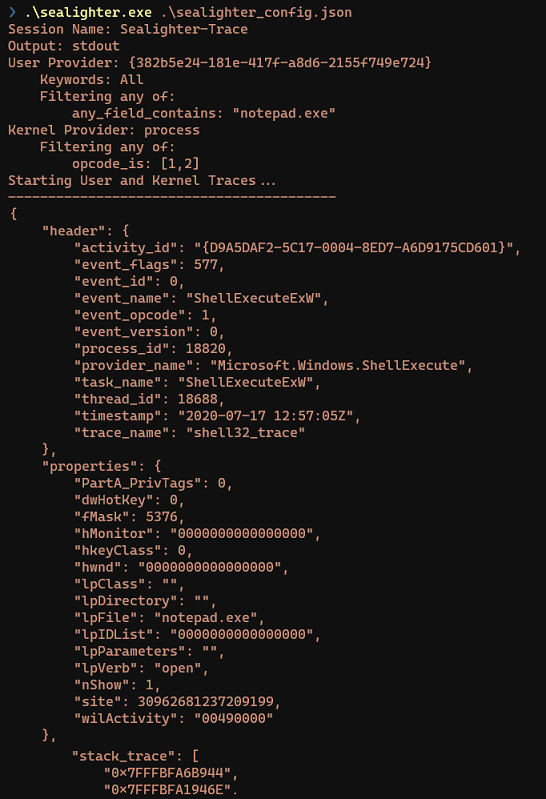 pathtofile/sealighter
用于安全研究的ETW和WPP跟踪工具。订阅多个提供程序,自动将事件解析为JSON,并支持高级过滤、缓冲以及输出到stdout、文件或Windows事件日志以供SIEM摄取。








