
 #1
日志解析、SIEM、集中式日志记录、取证时间线和安全事件关联工具。
Kitploit 推荐

 fevar54/cve-2026-76461-detection-kit-
针对 CVE-2026-76461 的防御检测工具包,该漏洞是 Cisco Secure Email Gateway 中的一个严重 SQL 注入漏洞,包含 Sigma 和 YARA 规则、IOC 以及修复指导。
 raniaemran/cve-2024-36401-security-simulator
教育性 Python 模拟器,模拟一个受 CVE-2024-36401 启发的虚构安全事件,用于演示漏洞管理、分段、监控和事件响应。
 cognis-digital/c2detect
C2 服务器指纹识别工具 — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab 路径遍历 IOC 扫描与检测工具包。通过 IOC 扫描、Sigma、Suricata/Snort 以及 SIEM 检测规则,检测并追踪针对严重的未认证 GitLab CE/EE 路径遍历漏洞的利用行为。
 lethal-forensics/macos-collector
macos-collector - 面向 DFIR 的 macOS 取证痕迹自动化收集工具
 falconforceteam/falcondash
Azure 工作簿仪表板,用于可视化和探索检测性能指标,帮助安全团队衡量并主动维护其检测规则。
 doriguzzi/lucx_network_traffic_parser
一个用于网络流量分析和特征提取的框架。
 r3nzsec/irflow-timeline
DFIR macOS 时间线分析 —— 基于 SQLite 的查看器,支持 CSV、TSV、XLSX、EVTX、Plaso、$MFT 和 $J 文件,具备 AI 工件分析、AI 秘密搜索、进程检查、横向移动追踪、持久化检测和 VirusTotal 增强功能。
 kalidoulabghaly/log4shell-exploitation-detection
动手实践项目,演示 Log4Shell 漏洞利用、基于 Splunk 和 auditd 的检测工程,以及在容器化环境中经过验证的修复方案。
 imthenachoman/how-to-secure-a-linux-server
一步一步的指南,用于加固Linux服务器,涵盖SSH安全、防火墙、入侵检测、审计和系统配置,以减少攻击面并改进防御。
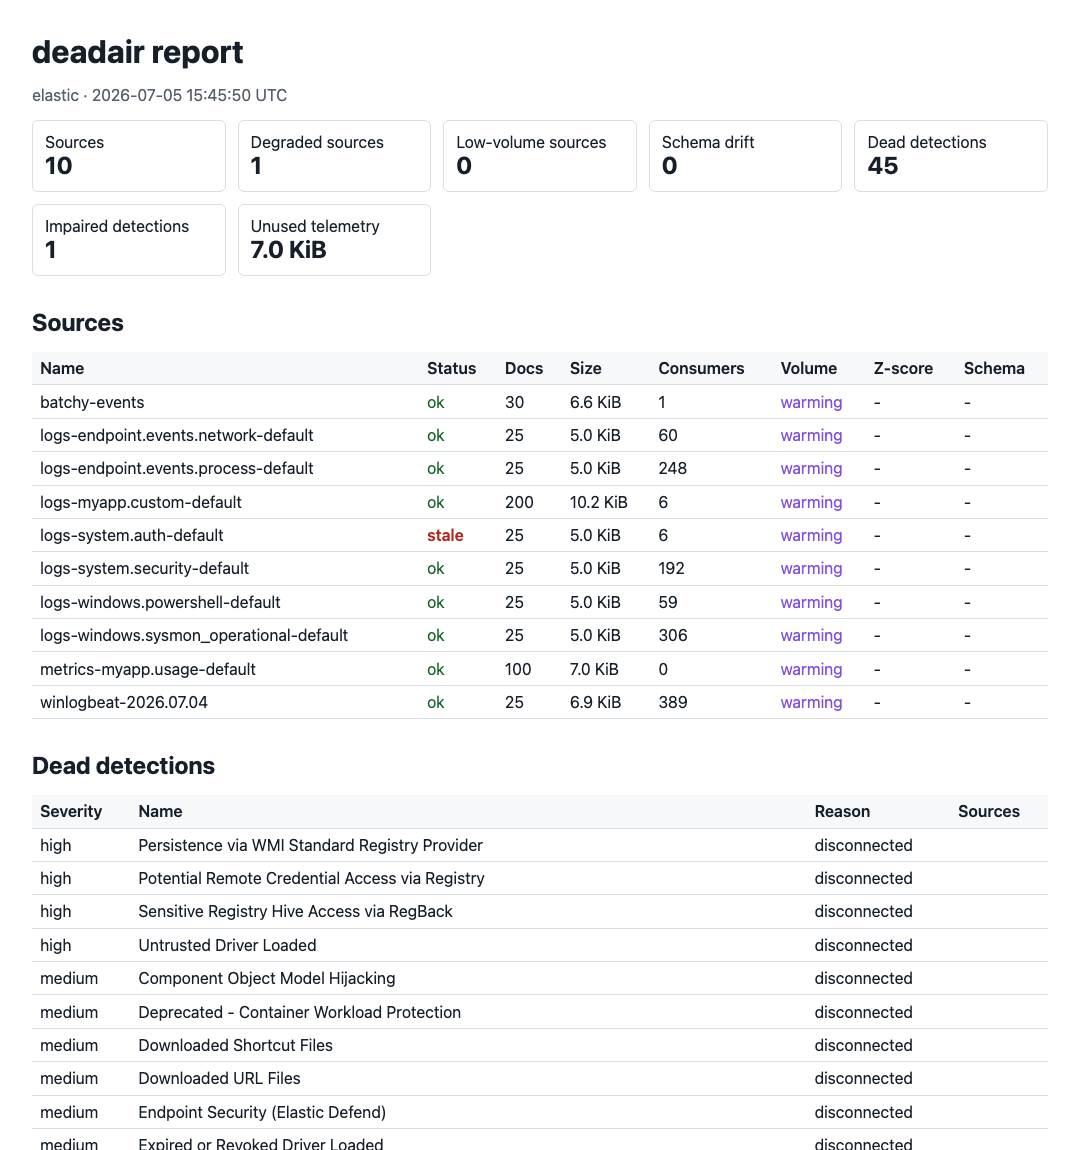 big-comfy/deadair
找出您的 SIEM 中正在盲目运行的检测规则。
 all3xj/fixing-google-secops-detections
调优和重构 Google Chronicle Curated Detections,以消除告警疲劳并修复逻辑缺口/缺陷。
 osbornepro/btps-secpack
基于PowerShell的安全工具包,适用于中小型企业,提供自动警报、Active Directory加固、Windows事件转发、Sysmon集成以及事件响应脚本,以增强可见性和防御能力。
 manishrawat21/detection-rules
该仓库包含针对 APT29 模拟期间观察到的对手行为而验证的检测规则。每条规则均针对实际攻击数据进行了测试,转换为 Splunk SPL,并针对误报进行了验证。

 marcstraube/zappzarapp-php-security
PHP 8.4+ 安全库(镜像)
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
 ctrlaltint3l/intelligence
用于恶意软件样本、威胁情报、IOC(威胁指标)和安全工具日志的集中存储库,以支持威胁研究和事件响应工作流。
 lukehebe/kql-hunting_and_detection-queries
我的一些KQL狩猎查询








