#1

 cyberdefenders/detectionlabelk
DetectionLabELK 是 DetectionLab 的一个分支,使用 ELK 堆栈替代 Splunk。
 ctxis/snitchdns
基于数据库的DNS服务器,带有Web用户界面
 anssi-fr/dfir-o365rc
用于收集 Office 365 和 Azure 日志的 PowerShell 模块
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
 t0pcyber/hawk
基于Powershell的工具,用于收集与O365入侵和潜在泄露相关的信息。

 oseguera12/cowrie-honeypot-digitalocean
基于Cowrie、Loki、Promtail和Grafana构建的中等交互SSH/Telnet蜜罐——通过Terraform部署于DigitalOcean,并配有GitLab CI验证流水线。
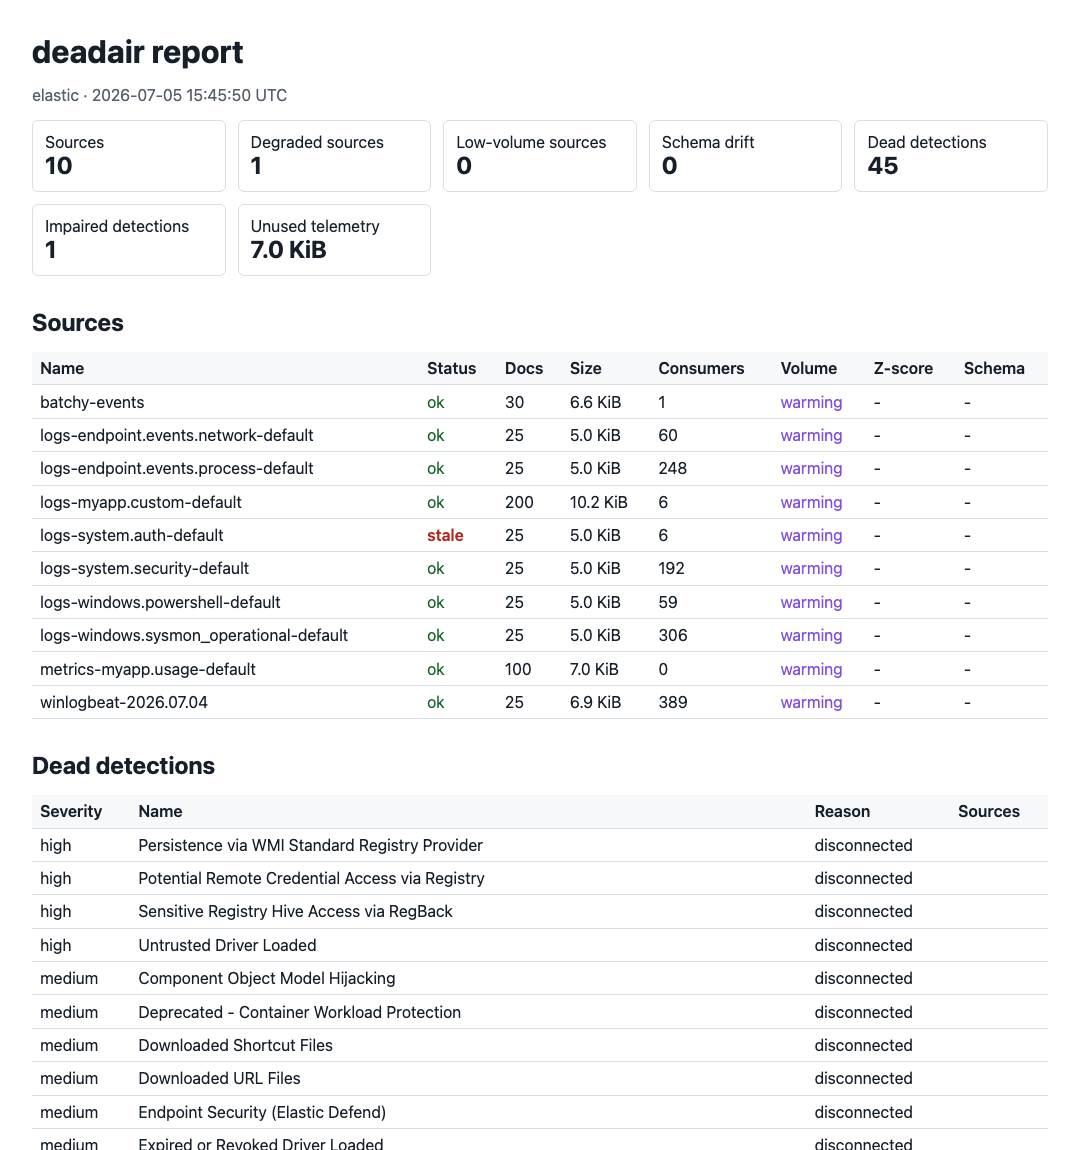 big-comfy/deadair
找出您的 SIEM 中正在盲目运行的检测规则。
 tirrenotechnologies/tirreno
开源安全框架,用于实时事件跟踪、威胁检测和风险评分。通过规则引擎和审计跟踪监控用户行为,检测欺诈、机器人攻击和账户劫持。
 imthenachoman/how-to-secure-a-linux-server
一步一步的指南,用于加固Linux服务器,涵盖SSH安全、防火墙、入侵检测、审计和系统配置,以减少攻击面并改进防御。
 danieleperera/onioningestor
一个可扩展的工具,用于在 Tor 网络上收集、爬取和监控洋葱站点,并将收集到的信息索引到 Elasticsearch 中
 g0tmi1k/kippo-g0tmi1k
中等交互式 SSH 蜜罐,可记录暴力破解攻击和完整的攻击者 shell 交互,并提供自定义选项以减少指纹识别。

 blackhillsinfosec/eventlogging
用于在 Active Directory 环境中部署 Windows 事件转发、Sysmon 和自定义审核策略的自动化脚本。
 kolya5544/bearftp
用 .NET Core(C#)编写的蜜罐 FTP 服务器,适用于 Linux 和 Windows。