Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
tirreno — 开源安全框架,用于实时事件跟踪、威胁检测和风险评分。通过规则引擎和审计跟踪监控用户行为,检测欺诈、机器人攻击和账户劫持。 | Kitploit
工具/GitHubGitHub/tirrenotechnologies/tirreno
威胁情报事件响应API 安全反机器人异常检测日志分析
GitHubtirrenotechnologies/tirreno

tirreno

开源安全框架,用于实时事件跟踪、威胁检测和风险评分。通过规则引擎和审计跟踪监控用户行为,检测欺诈、机器人攻击和账户劫持。

查看仓库
1.5k1776824天前Kitploit 审核通过
分享
网站

tirreno

Codacy Badge Docker Pulls

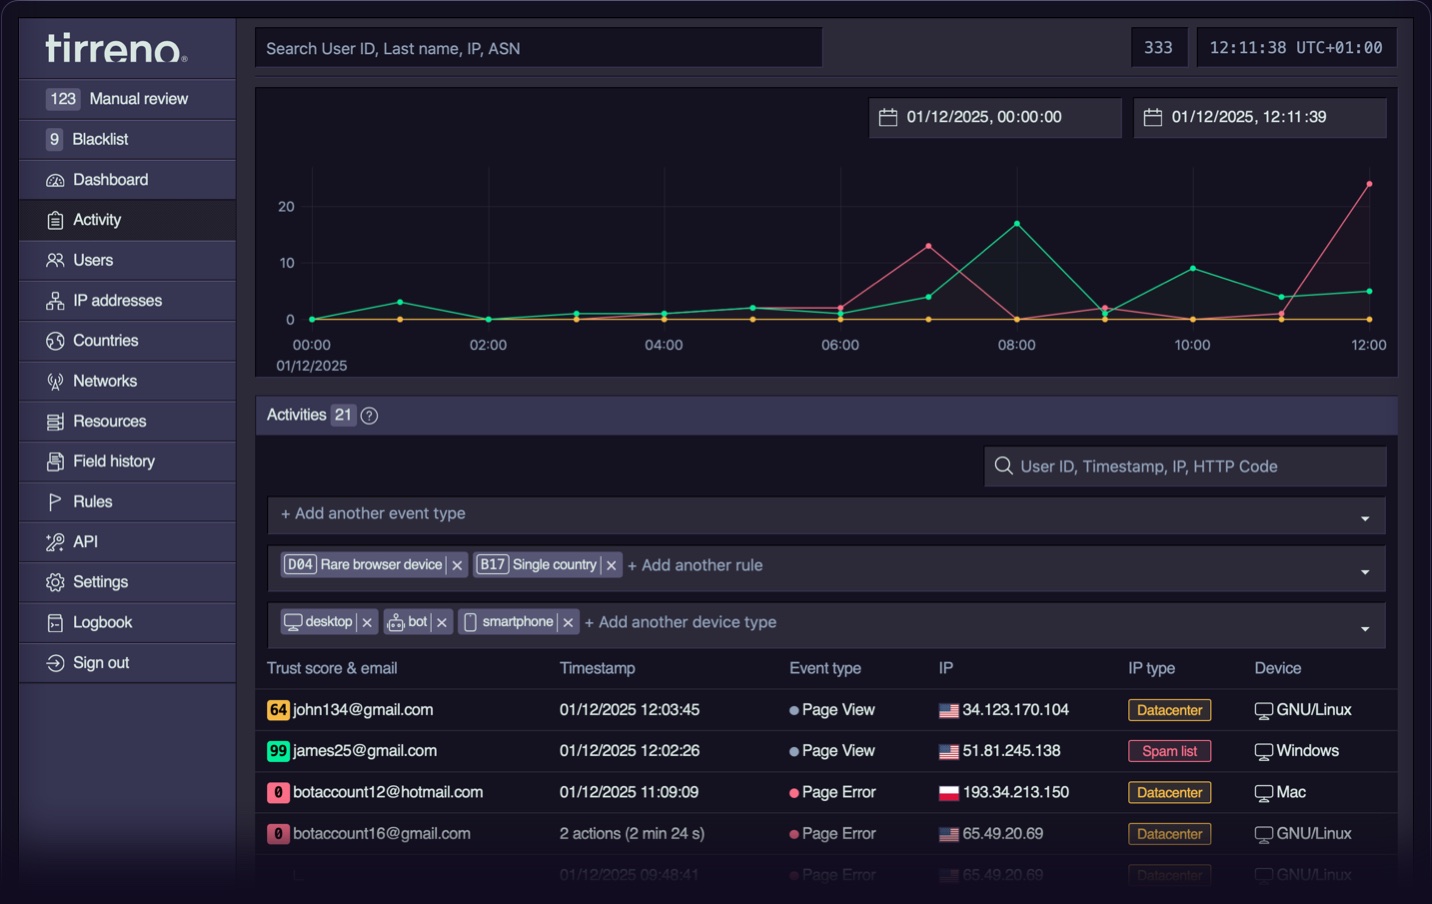
tirreno 截图

tirreno 是一个安全框架。

tirreno [tir.ˈrɛ.no] 可帮助您理解、监控并保护您的产品免受威胁与滥用。传统网络安全侧重于基础设施和网络边界,而大多数入侵事件实际上是通过账户被盗用和应用逻辑滥用发生的,这些途径能够绕过防火墙、SIEM、WAF 及其他防御措施。tirreno 在威胁真正发生的地方——您的产品内部——检测威胁。

tirreno 是一个手写、依赖极少、“低技术”的 PHP/PostgreSQL 应用。经过简单的五分钟安装后,您即可通过 API 调用摄取事件,并立即访问仪表盘。

核心组件

  • SDK 与 API 通过 SDK 将 tirreno 集成到任何产品中。 只需几行代码即可发送包含完整上下文的事件。
  • 内置仪表盘 从单一界面监控并理解您产品的 安全与风险事件。
  • 单用户视图 分析特定实体的行为模式、风险评分 和活动时间线。
  • 规则引擎 通过预设规则自动计算风险评分, 或为您的产品创建自定义规则。
  • 审查队列 自动暂停存在风险事件的实体, 或通过阈值设置将其标记为人工审查。
  • 字段审计追踪 跟踪重要字段的修改, 包括变更内容与时间,以简化审计与合规流程。

适用场景

  • 自托管、内部及遗留应用:嵌入安全层, 通过审计追踪扩展您的安全能力,保护用户账户 免遭接管,检测网络威胁并监控内部威胁。
  • 关键任务应用:敏感应用保护, 即使在气隙部署环境中亦然。
  • 工业控制系统 (ICS) 与指挥控制 (C2):保护 运营技术、指挥系统和关键基础设施 平台免遭未授权访问和恶意命令。
  • SaaS:防止跨租户数据泄露、权限提升、 数据外泄和业务逻辑滥用。
  • 非人类身份 (NHI):监控服务账户、API 密钥、 机器人行为,并检测被入侵的机器身份。
  • API 优先应用:防御滥用、速率限制 绕过、爬取和未授权访问。

在线演示

访问 play.tirreno.com 查看在线演示(admin/tirreno)。

环境要求

  • PHP:版本 8.0 至 8.3
  • PostgreSQL:版本 12 或更高
  • PHP 扩展:PDO_PGSQL、cURL
  • HTTP Web 服务器:Apache,需启用 mod_rewrite 和 mod_headers
  • 操作系统:推荐使用类 Unix 系统
  • 最低硬件要求:
    • PostgreSQL:512 MB RAM(推荐 4 GB)
    • 应用:128 MB RAM(推荐 1 GB)
    • 存储:每 100 万事件约需 3 GB PostgreSQL 存储空间

基于 Docker 的安装

要在 Docker 容器中运行 tirreno,您可以使用以下命令:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

继续执行快速开始的第 4 步。

快速开始安装

  1. 下载最新版本的 tirreno(ZIP 文件)。
  2. 将 tirreno-master.zip 文件解压到 Web 服务器上你希望安装它的位置。
  3. 在浏览器中访问 http://localhost:8585/install/index.php 以启动安装过程。
  4. 安装成功后,删除 install/ 目录及其内容。
  5. 在浏览器中访问 http://localhost:8585/signup/ 以创建管理员账户。
  6. 如需设置 cron 任务,请使用 crontab -e 命令或编辑 /var/spool/cron/your-web-server 文件,插入以下调度表达式(每 10 分钟一次):
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

通过 Composer 和 Packagist 安装(可选)

tirreno 已发布在 Packagist 上,可以使用 Composer 安装:

composer create-project tirreno/tirreno

或可将其引入现有项目:

composer require tirreno/tirreno

SDK

  • PHP
  • Python
  • NodeJS
  • WordPress

API 参考

tirreno('…') 是 tirreno 的内置 API。它为你自己的代码提供了与控制台相同的构建模块:当前请求和页面、已摄取的数据、规则引擎、tirreno('queries') 构建器、日志记录以及实用工具。使用它可以自定义 tirreno。下面的示例展示了使用此 API 构建的自定义部分。

LLM 机器人

  • llm-bots.example.php
  • llm-bots.example.html

风险用户

  • risk-users.example.php
  • risk-users.example.html

文档

有关如何使用 tirreno 的详细信息,请参阅用户指南;有关自定义集成的信息,请参阅开发者文档;有关安装、维护和更新的信息,请参阅管理员文档。

关于

tirreno 是一个免费、开源的应用程序内安全框架。

我们以对苦行式代码和开放技术的热爱,解决真实人们面临的挑战。tirreno 并非由风险投资驱动。我们的灵感来自有组织网络犯罪分子带来的日常威胁,这驱使我们重新构想安全在现代组织中的位置。

为什么叫 tirreno?

第勒尼安人(Tyrrhenian people)可能早在公元前 800 年就生活在托斯卡纳和瑞士东部。 "Tyrrhenian" 一词后来更常与伊特鲁里亚人联系在一起,第勒尼安海(Tyrrhenian Sea)正是因他们而得名,这一名称至今仍在使用。

根据历史资料,第勒尼安人是最早使用号角来发出即将到来的威胁信号的人,这一做法后来被希腊和罗马军队采用。

在设计标志时,我们进行了自己的历史研究,并将 "tirreno" 的提及追溯到 15 世纪印刷版的《通俗拉丁文本圣经》(拉丁文圣经)。我们将其保持小写,以忠于原文——毫不夸张地说,就是照书本来。tirreno 字标位于地平线之后,作为威胁态势无尽演化循环的隐喻,以及我们超越它的承诺。

链接

  • 网站
  • 在线演示
  • 管理员文档
  • 开发者文档
  • 操作员指南
  • API 参考
  • 事件模式
  • 资源中心
  • Docker Hub
  • Packagist
  • Mattermost 社区

报告安全问题

如果你发现了 tirreno 的安全相关问题,请发送电子邮件至 [email protected]。在 GitHub 上提交问题会将漏洞暴露给公众,使其容易被利用。我们将在安全问题解决后公开披露该问题。

收到报告后,tirreno 将采取以下步骤:

  • 确认已收到报告并正在处理。
  • 尝试复现问题并确认漏洞。
  • 发布所有受影响软件包的新版本。
  • 在发行说明中显著公布该问题。
  • 如被要求,向报告者致谢。

许可证

本程序是自由软件:您可以根据自由软件基金会发布的 GNU Affero 通用公共许可证(AGPL)第 3 版条款重新分发和/或修改它。

名称“tirreno”是 tirreno technologies sàrl 的注册商标,tirreno technologies sàrl 特此声明,根据 GNU Affero 通用公共许可证第 3 版第 7(e) 条,在没有与 tirreno technologies sàrl 另行达成协议的情况下,拒绝授予“tirreno”的商标许可。

本程序的发布是希望它会有用,但不提供任何担保;甚至不提供适销性或特定用途适用性的默示担保。有关更多详细信息,请参阅 GNU Affero 通用公共许可证。

您应该已随本程序收到 GNU Affero 通用公共许可证的副本。如果没有,请参阅 GNU Affero 通用公共许可证 v3。

作者

tirreno 版权所有 (C) 2026 tirreno technologies sàrl,瑞士沃州。(许可证 AGPLv3)

't'

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    402
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →








