
 #1

 pascalasch/cve-2023-38831-kql
针对 WinRAR CVE-2023-38831 的 KQL 狩猎
 cameloo1/sharepoint-toolshell-micro-postmortem
可复现的本地 Microsoft SharePoint “ToolShell”(CVE-2025-53770)事件微型事后复盘:ATT&CK 快照、“关键日志”表格、三项狩猎(KQL/SPL/Sigma)、前四小时沟通、示例数据及图表。专为快速分类而构建;不含组织数据;SharePoint…
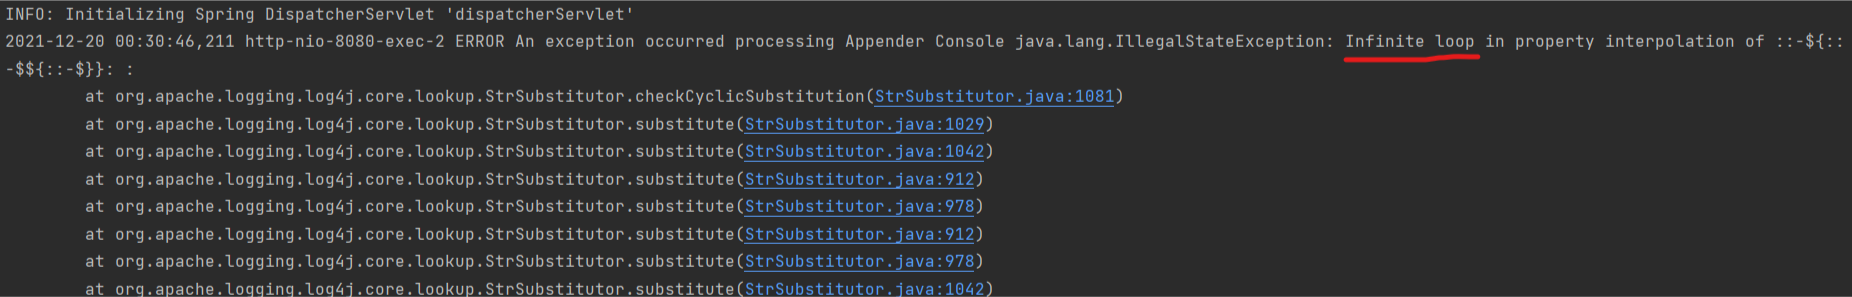 tejas-nagchandi/cve-2021-45105
复现 CVE-2021-45105
 andreyglauzer/vigilantonion
🐍 - 在 Tor 网络站点上爬取,搜索关键词。
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 事件响应演练,针对 CVE-2024-49138 CLFS 权限提升,涵盖告警分类、威胁情报富化、进程树分析和遏制。
 srkyn/nginx-map-risk-audit
防御性 NGINX CVE-2026-42533 map 正则表达式风险审计,附带配置扫描器、Splunk/Defender 笔记和实验室证据。
 mrezqi/cve-2021-1675_carbonblack_huntingquery
基于Sigma规则,通过文件、模块加载和进程事件检测PrintNightmare(CVE-2021-1675)利用的CarbonBlack狩猎查询。
 averagesecurityguy/prometheus
Prometheus 防火墙分析器
 eventum-generator/content-packs
Eventum 的内容包
 owasp/the-agents-epistemic-baggage
一种面向审计的风险模型,用于描述智能体生成的推断如何通过持久记忆改变其认识论地位、获得操作权限并影响后续决策。
 yossisassi/zerologon-exploitation-check
针对 CVE-2020-1472(又名 ZeroLogon)潜在利用的快速简易自动化检查,利用主要痕迹来判断 CVE-2020-1472 是否被实际利用。需要对域控制器(DC)具有管理员访问权限。
 owasp/agentic-evidence
OWASP 参考项目,用于智能体 AI 安全证据:将智能体执行、身份、工具调用和授权决策关联为调查时间线和可导出的证据包。
 super-binary/cve-2021-44228
这是安徽大学 “漏洞分析实验”(大三秋冬)期中作业归档。完整文档位于https://testgames.me/2024/11/10/cve-2021-44228/
 danieljosmariyan7254/tryhackme-solar-exploiting-log4j-
探索 CVE-2021-44228,这是 log4j 中的一个漏洞,几乎影响所有软件。
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) 安全实训环境 - Log4j 2.14.1 漏洞日志收集服务器
 wdahlenburg/cve-2022-38725
CVE-2022-38725 针对 syslog-ng 的概念验证
 gmh5225/nova-framework
受 YARA 启发的提示词模式匹配引擎,结合关键词、正则表达式、语义相似度和 LLM 评估规则,用于检测越狱和滥用 LLM 的行为。









