#1
 systemslibrarian/crypto-lab-merkle-proofs
基于浏览器的Merkle树演示 — 构建树、生成包含证明、逐个哈希重新计算根哈希,并重演RFC 6962第二原像和CVE-2012-2459攻击。真正的SHA-256。无需后端。
 alzeaty1/security-writeups
CTF 解题报告与教学脚本,涵盖 Web 安全、漏洞赏金技术和网络取证,并提供空白值版本供实战练习。

 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 cappricio-securities/cappriciosec-university
泰米尔人使用的黑客电子学习应用
 nu11secur1ty/python
用于渗透测试、Web 安全和漏洞利用技术的 Python 脚本与教程精选合集,旨在帮助安全教育和动手实践学习。
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
轻量级 2D ASCII RPG Python 游戏引擎
 pathakabhi24/llm-mcp-security-field-guide
最全面的LLM+MCP安全指南,即符合OWASP标准、真实CVE案例、可操作检查清单
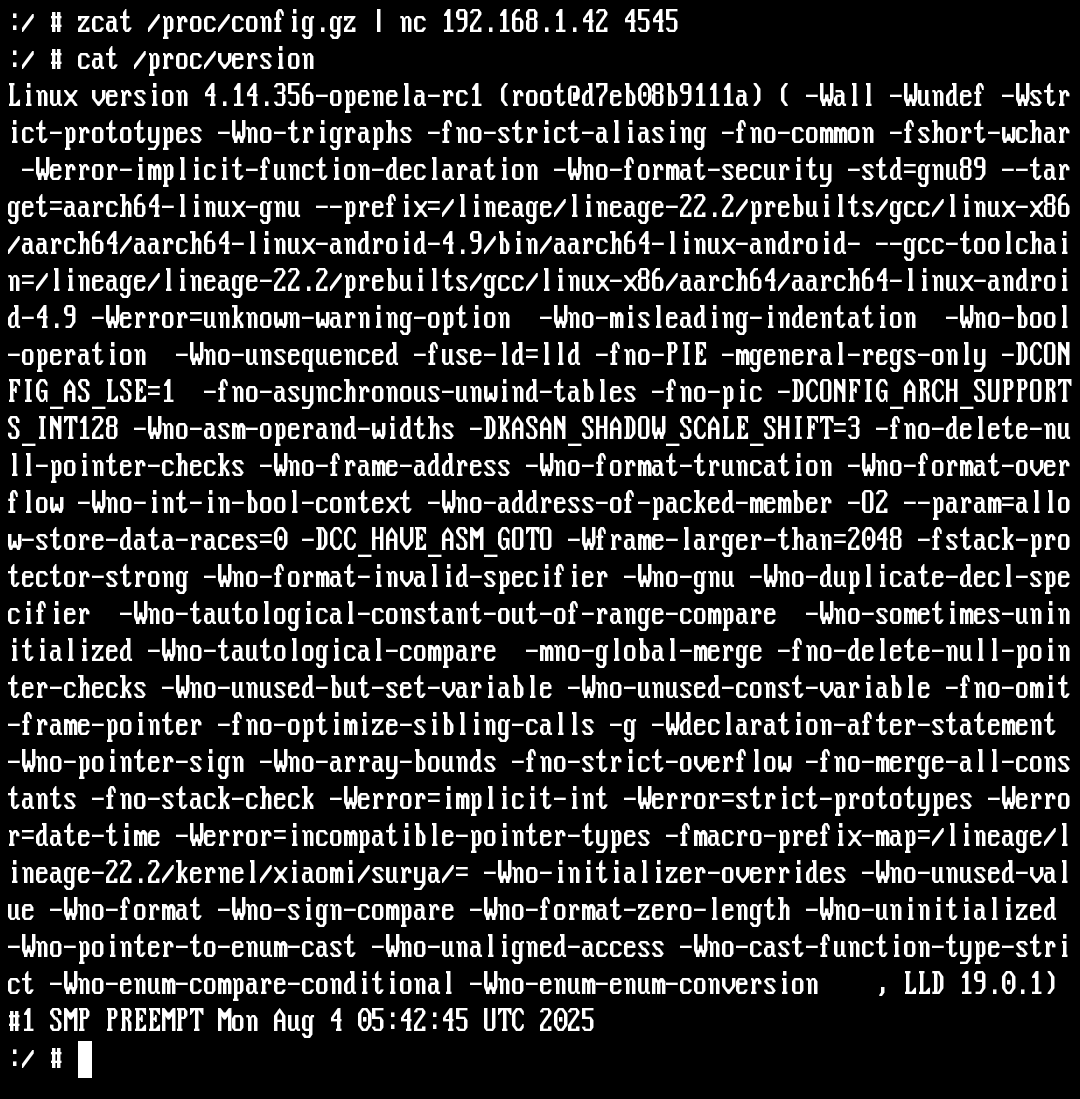 akabulous/so_you_want_to_build_a_nethunter_kernel
为 Android 构建自定义 Kali NetHunter 内核的分步指南:源码获取、工具链选择、交叉编译和刷写。
 appsec-forge/appsec-forge
结构化安全知识库,收录贴近生产实践的案例:漏洞分析、漏洞利用说明、修复方案,以及面向工程团队的 DevSecOps。
 wattocyber/bug-bounty-library
精选漏洞赏金方法论库,包含用于目标范围界定、证书枚举和既有技术审查的运维手册、侦察/模糊测试剧本、检查清单及 CLI 辅助工具。
 jduck/csw-slides-2024
2024 年 CanSecWest 大会上关于开发安全软件的幻灯片
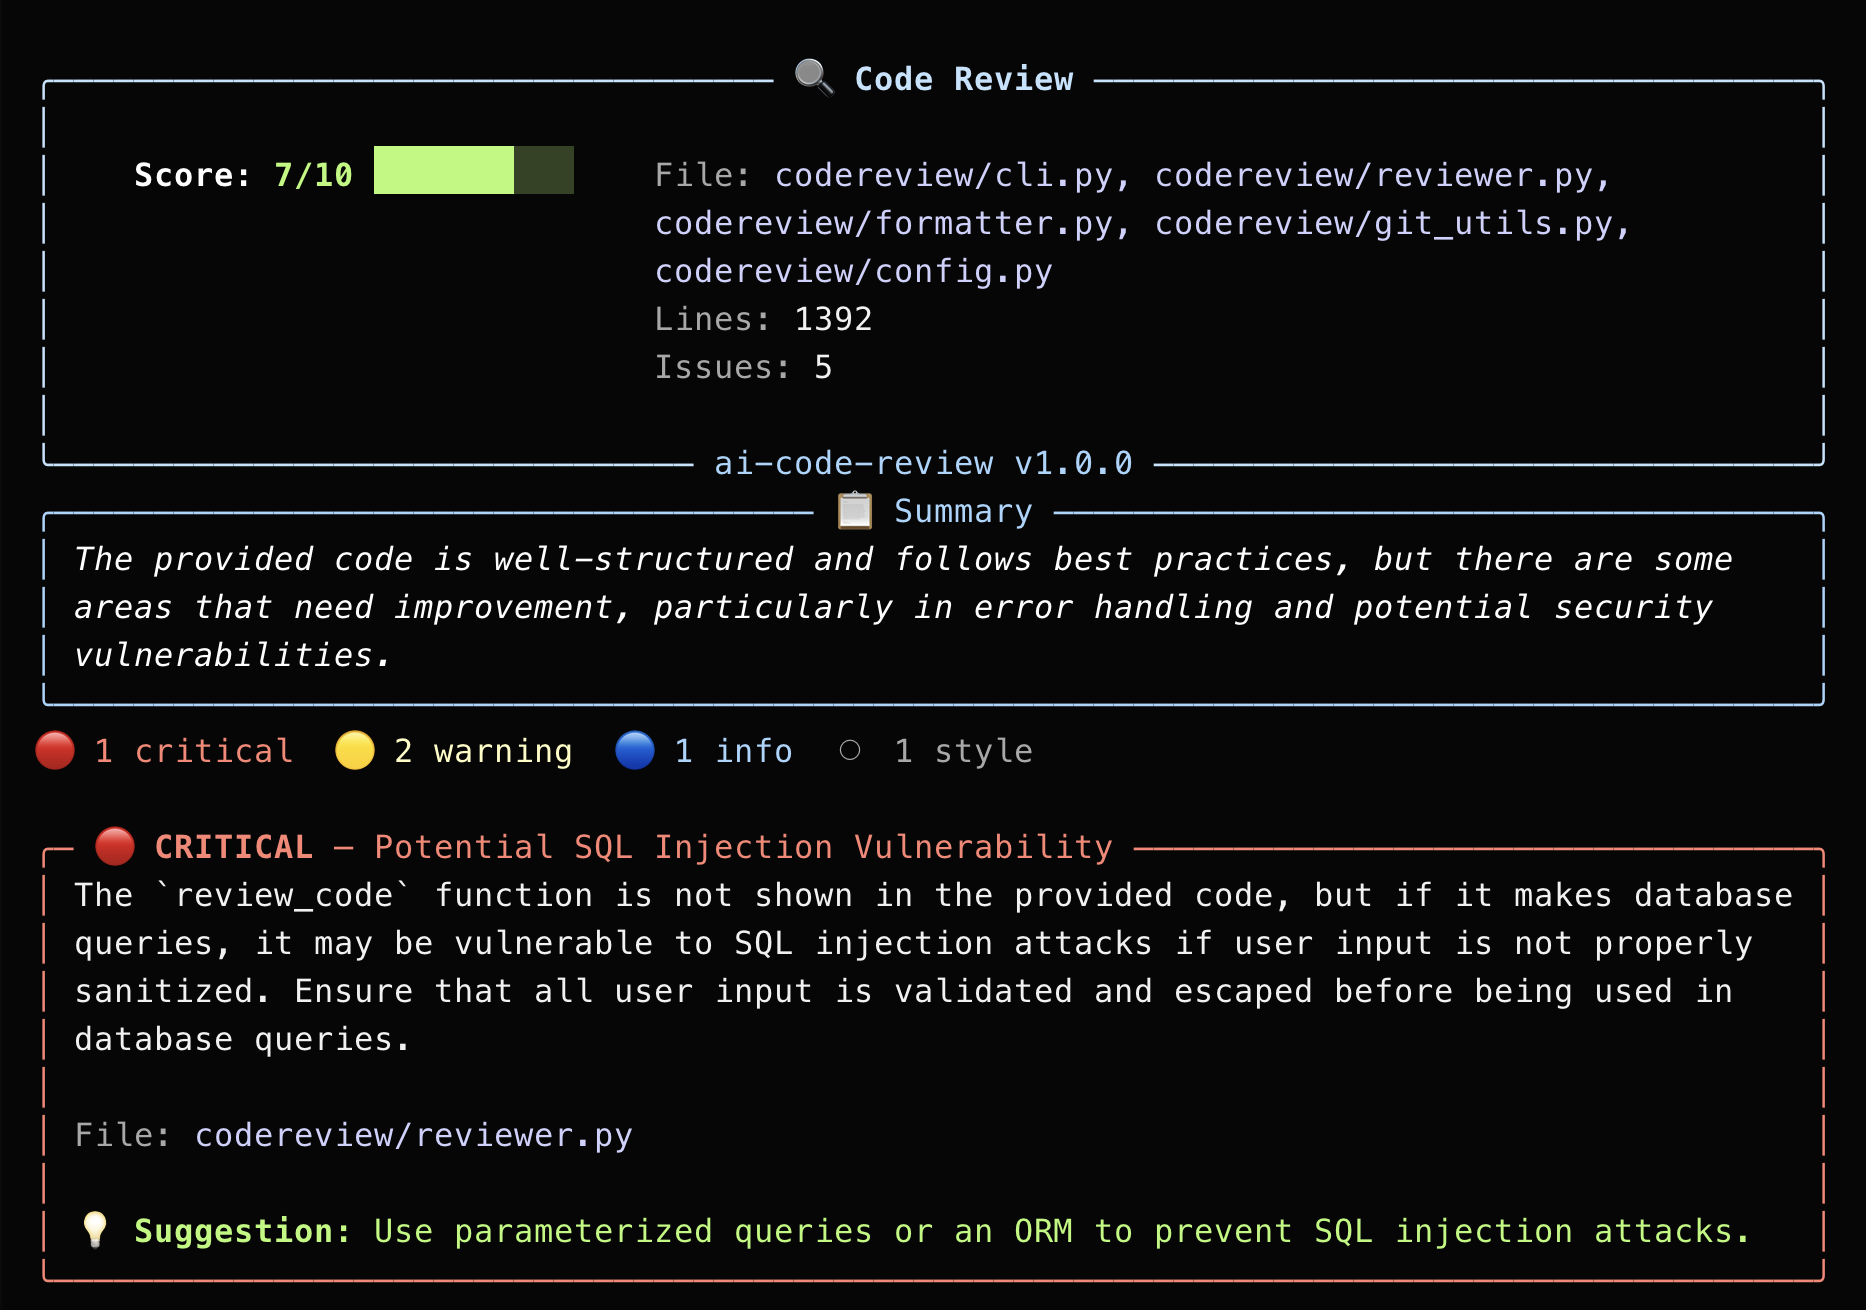 jaydendancer12/ai-code-review
AI驱动的CLI工具,利用LLMs审查代码中的安全漏洞、错误和反模式。支持本地和云提供商、git diff以及CI/CD集成。
 owasp/wafec
用于评估Web应用防火墙(WAF)的结构化评估标准框架,使用户、供应商和第三方能够在不同用例和环境中比较适用性。