
 #1
用于通过在系统之间移动来探索和扩大受损网络内控制的工具。
Kitploit 推荐
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI 工具,用于创建利用 CVE-2025-8088 路径遍历漏洞的恶意 RAR 压缩包。采用 NTFS ADS 隐蔽技术及 RAR5 头注入实现载荷投递,并利用 Windows 启动项实现持久化。
 ccordeiro/cve-2021-1675
# PrintNightmare CVE-2021-1675/CVE-2021-34527 的 C# 与 Impacket 实现
 edsonjt81/cve-2021-1675
基于Impacket的PrintNightmare(CVE-2021-1675/34527)漏洞利用工具,可实现针对Windows打印后台处理程序服务的远程或本地DLL执行。
 ptter23/cve-2021-1675
CVE-2021-1675:Windows 打印服务中的零日漏洞,所有操作系统版本均存在可用的漏洞利用程序
 ianxtianxt/ssocks-0.0.14
用于端口转发和RDP隧道的SOCKS代理,在渗透测试场景中实现横向移动和远程访问。
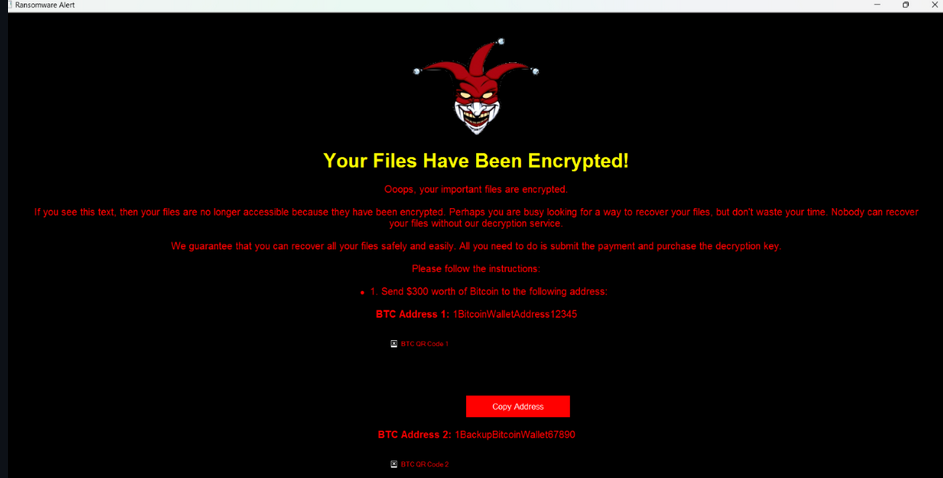 p1rat3r00t/why-so-serious-sam
PoC 恶意软件利用 CVE-2021-36934(卷影副本的 ACL 配置不当),采用无文件红队方法在 Windows 10/11 上配合 LOLBins,提取 SYSTEM 和 SAM 配置单元以获取本地 NTLM 哈希值。
 hxlxmj/cve-2025-26264
CVE-2025-26264 - GeoVision GV-ASWeb 版本 6.1.2.0 或更低版本,其通知设置功能中存在远程代码执行(RCE)漏洞。具有 ASWeb 中“系统设置”权限的已认证攻击者可利用此漏洞在服务器上执行任意命令,从而导致系统完全沦陷。
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
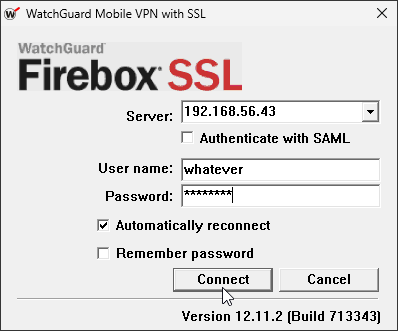 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
针对CVE-2025-1910的利用概念验证,这是一个Watchguard Mobile VPN with SSL客户端中的本地权限提升漏洞。
 fengzhouc/cve-2021-21300
概念验证漏洞利用针对CVE-2021-21300,演示通过恶意git仓库克隆在大小写不敏感文件系统上利用符号链接和过滤器滥用实现远程代码执行。
 ptrstr/cve-2025-47810
PunkBuster LPI 提权至 NT AUTHORITY\SYSTEM
 sarpantkeltiek/cve-2024-37010
针对CVE-2024-37010的利用程序:访问其他用户的外部存储及横向移动
 mbadanoiu/cve-2020-13941
CVE-2020-13941:在 Apache Solr 的 Windows 环境中滥用 UNC 路径
 corelight/petitpotam-notest
用于检测PetitPotam NTLM中继攻击的Zeek包,通过未加密SMB上的EFS DCERPC进行检测,区分成功和失败的漏洞利用尝试。
 whippet0/cve-2020-1472
CVE-2020-1472
 z50913/cve-2020-27955
针对 Git-LFS 中 CVE-2020-27955 的概念验证利用,演示通过精心构造的 git clone 操作实现远程代码执行,以获取反向 shell。
 galoget/printnightmare-cve-2021-1675-cve-2021-34527
CVE-2021-1675 / CVE-2021-34527 - PrintNightmare Python、C# 和 PowerShell 漏洞利用实现(本地提权与远程代码执行)
 cwjchoi01/cve-2024-57394
CVE-2024-57394的概念验证漏洞利用:低权限文件恢复到System32,实现DLL劫持,并通过StorSvc将本地权限提升到SYSTEM。








